

qs_old
 tylabs/qs_old
Outil en ligne de commande pour analyser les flux dans les documents Office ainsi que l'attaque xor db
static-analysisvulnerability-analysisforensics+1
127
tylabs/qs_oldOutil en ligne de commande pour analyser les flux dans les documents Office ainsi que l'attaque xor db
 n1ght-w0lf/uchihash
Un petit utilitaire pour traiter les hachages intégrés aux logiciels malveillants.
 nccgroup/idahunt
idahunt est un framework permettant d'analyser des binaires avec IDA Pro et de rechercher des éléments dans IDA Pro.
 gmh5225/offensivedriver
Prototype de pilote noyau Windows qui active/désactive la protection des processus, ajuste les privilèges des processus, applique des correctifs à la…
 hasherezade/pe2pic
Petit visualiseur pour fichiers PE
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 buzzer-re/shinigami
Un outil de dépaquetage dynamique
 matterpreter/defendercheck
Identifie les octets que Microsoft Defender signale.
 not-matthias/amd_hypervisor
Framework d'hyperviseur AMD SVM en Rust avec gestionnaires vmexit personnalisables (MSR, CPUID, RDTSC) et hooking NPT pour la surveillance et la…
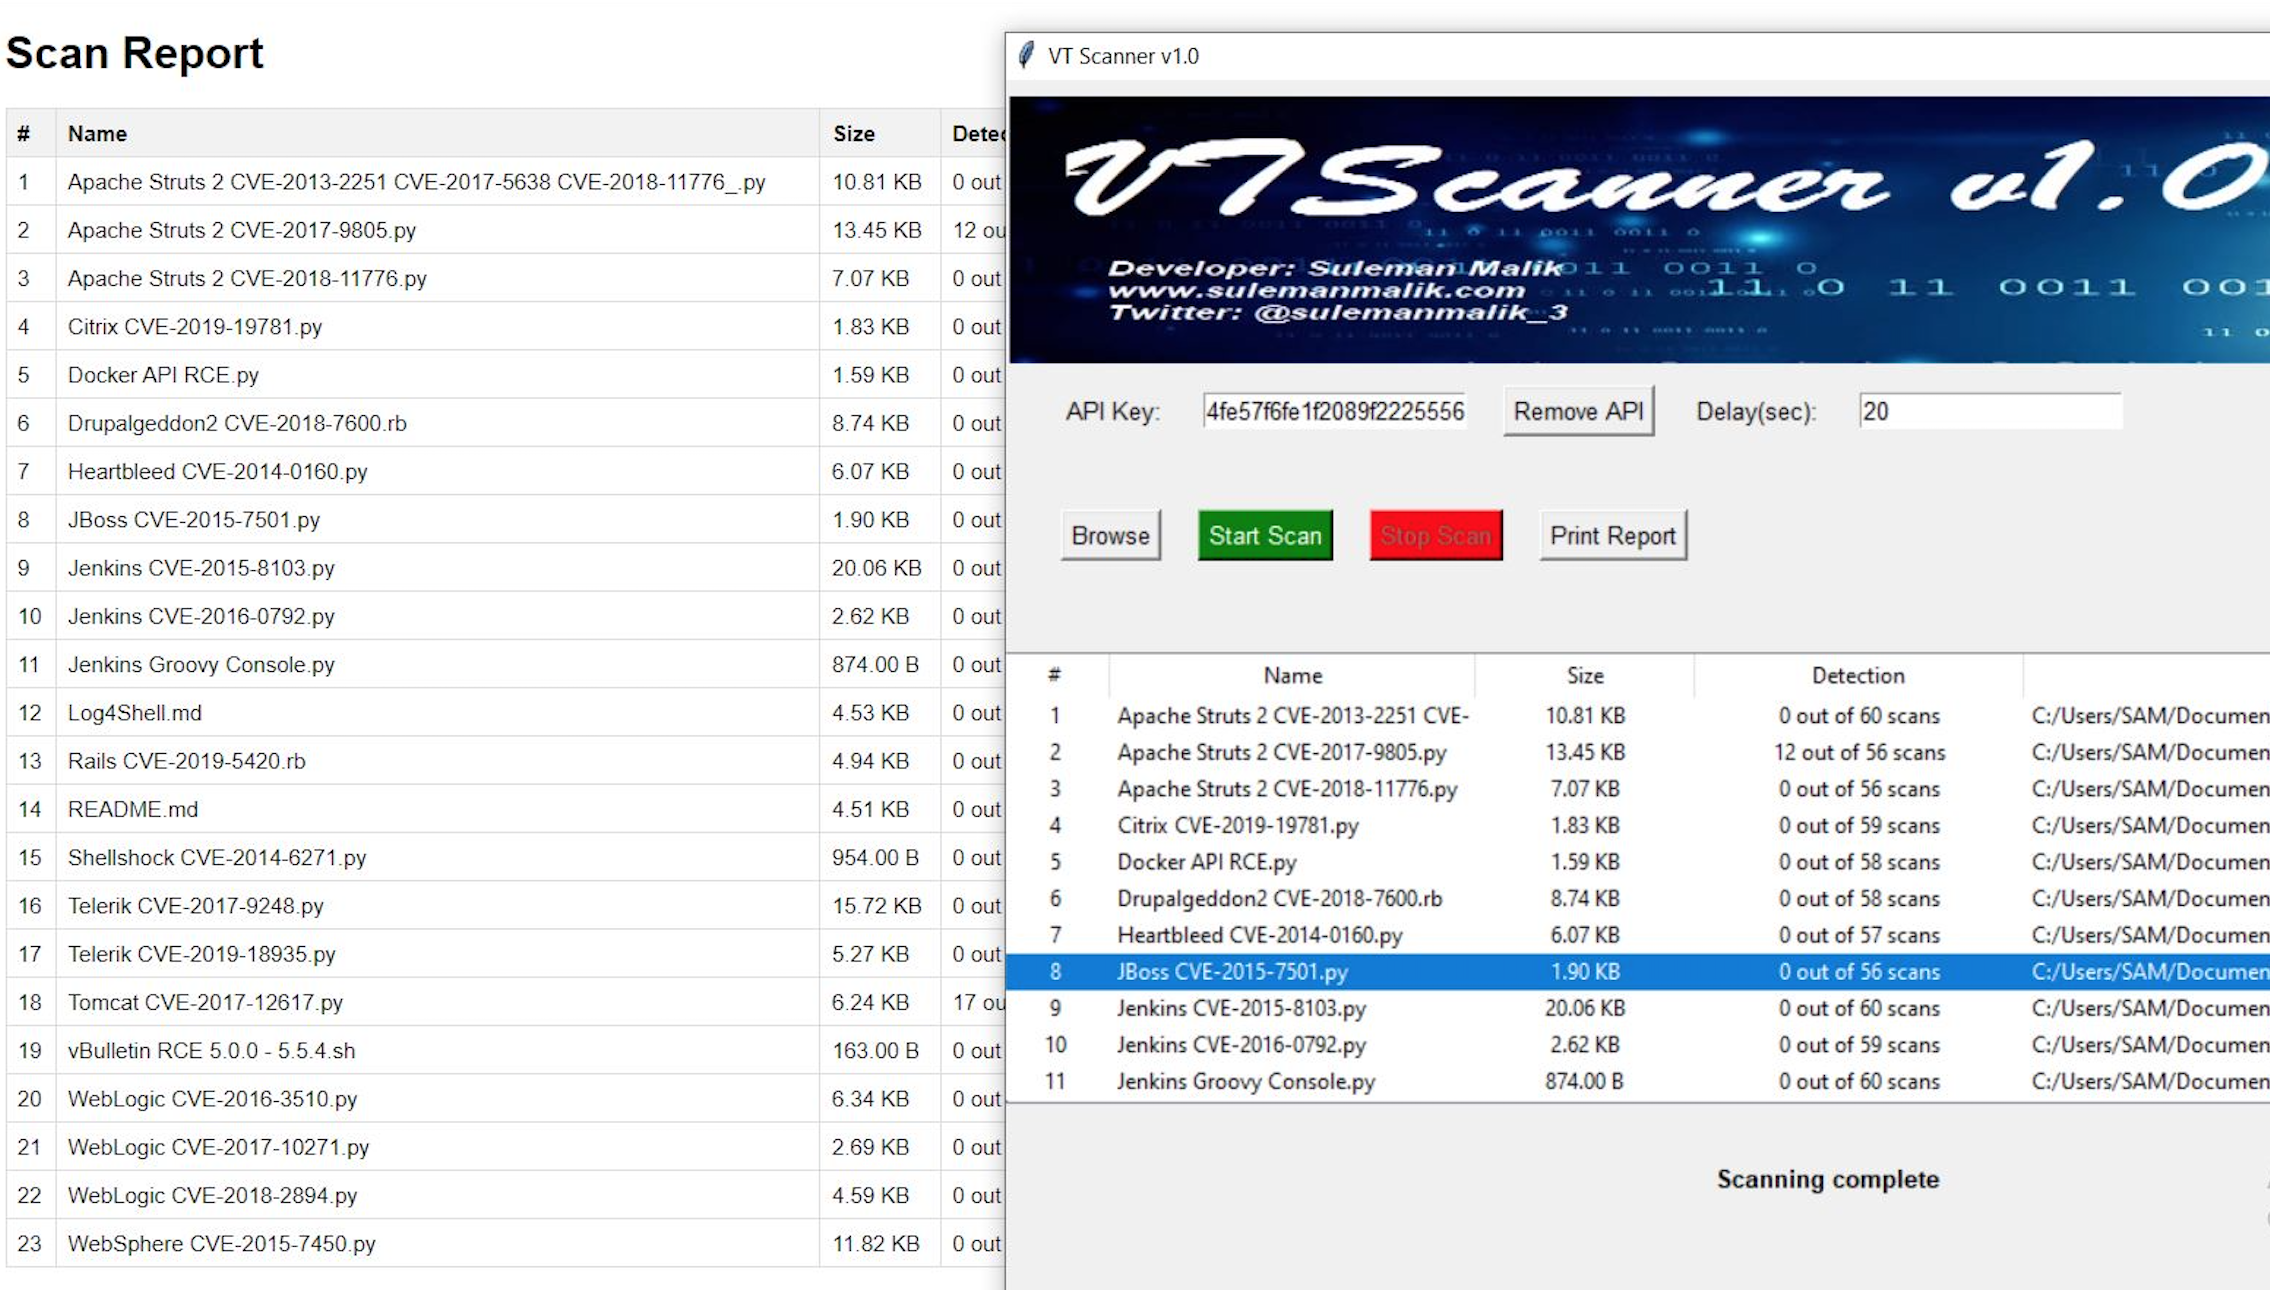 samhaxr/vtscanner
Un outil de sécurité complet basé sur Python pour l'analyse de fichiers, la détection de malwares et l'analyse dans un paysage cybernétique en…
 embee-research/asyncrat-venom-dcrat-config-extractor
Extracteur de configuration pour Asyncrat/Dcrat/VenomRat
 password123456/certverify
Un scanner qui analyse les fichiers avec des certificats de signature de code compromis ou non fiables écrit en python.
 vc0rexor/quick-analysis
Fournit un triage et une synthèse rapides des échantillons de logiciels malveillants et des indicateurs de menace, mettant en évidence les détails…
 letsdefend/awesome-soc-analyst
Ressources utiles pour les analystes SOC et les candidats analystes SOC.
 advanced-threat-research/dotdumper
Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
 ergrelet/unlicense
Dépaqueteur dynamique et réparateur d'imports pour Themida/WinLicense 2.x et 3.x.
 therealdreg/masm32-kernel-programming
masm32 programmation noyau, pilotes, tutoriels, exemples et outils (crédits Four-F)
 adityaks/melee
Outil basé sur Python pour détecter les infections par rançongiciel et les codes malveillants dans les instances MySQL. Effectue des reconnaissances,…