
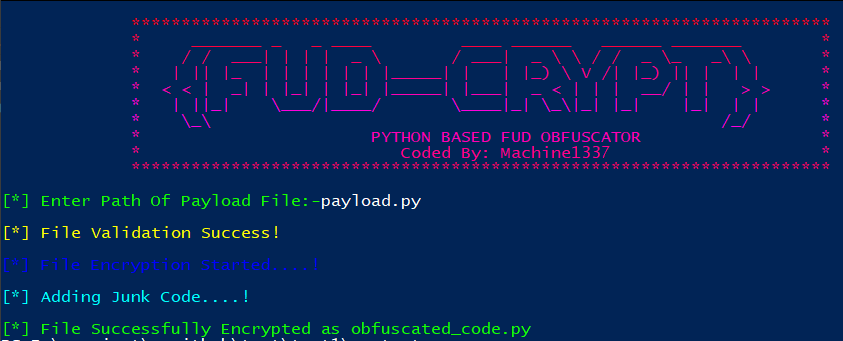
fudcrypt
 machine1337/fudcrypt
# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…
exploitationmalware-analysispenetration-testing+2
22
machine1337/fudcrypt# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…
 strangerealintel/orion
Un dépôt de règles YARA mis à jour en continu pour surveiller les menaces anciennes et nouvelles issues d'articles, de réponses aux incidents...
 hasherezade/pesieve-go
Bindings Golang pour PE-sieve
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 cracked5pider/ldrlibraryex
Une petite bibliothèque x64 pour charger des DLL en mémoire.
 0x48piraj/incarcero
Incarcero est un outil qui crée des machines virtuelles (VM) préconfigurées avec des outils d'analyse de logiciels malveillants et des paramètres de…
 corelight/zeek-xor-exe-plugin
Plugin Zeek pour détecter et déchiffrer les EXEs chiffrés par XOR
 aws-samples/drs-malware-scan
Effectuez une analyse de malware basée sur les fichiers sur vos serveurs sur site avec AWS
 secretsquirrel/the-backdoor-factory
Patcher les binaires PE, ELF et Mach-O avec du shellcode — nouvelle version en développement, disponible uniquement pour les sponsors.
 sh1n0g1/z9
Détecte les artefacts de logiciels malveillants basés sur PowerShell à partir des journaux d'événements et effectue une analyse statique des scripts…
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 jvoisin/php-malware-finder
Détecter les fichiers PHP potentiellement malveillants
 gmh5225/kernelmode-driver
Pilote noyau pour système Windows x64 qui permet de lire/écrire la mémoire virtuelle/physique en hookant Win32k
 aaaddress1/pr0cess
quelques gadgets sur les processus Windows et prêts à l'emploi :)

 illwill/sub7
Code source pour SubSeven 2.1.3
 maddiestone/conpresentations
Présentations de mes conférences
 embee-research/agenttesla-config-extractor
Extracteur de configuration pour AgentTesla - Variante Discord/Telegram
 sourcecode-ai/aura
Audit de code source Python et analyse statique à grande échelle