

Wireshark
 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
packet-sniffing-analysisvulnerability-analysisexploitation+9
3
kirkdjohnson/wiresharkTéléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
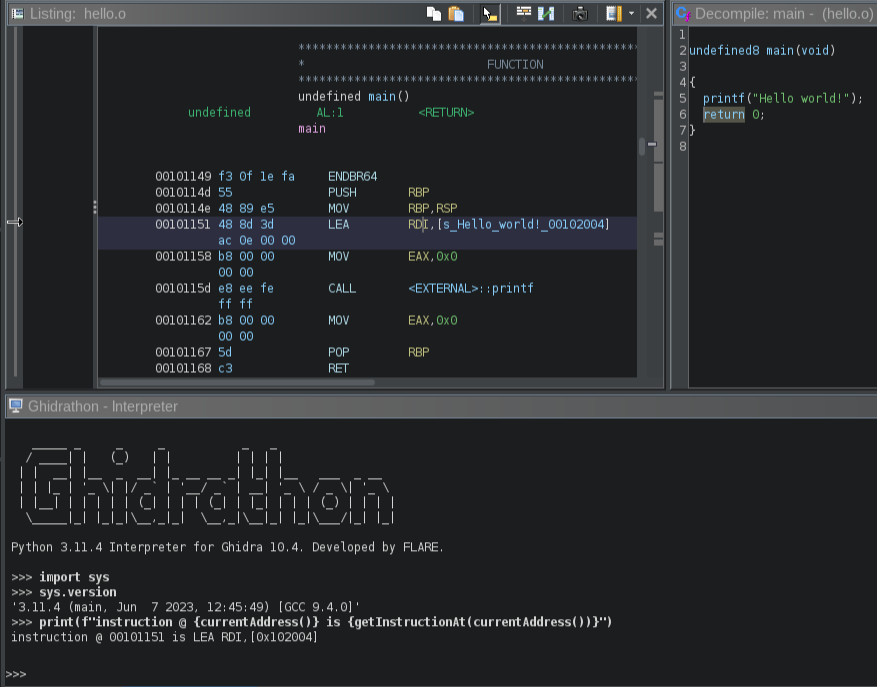 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 kube-tarian/tarian
Agent de sécurité d'exécution basé sur eBPF pour Kubernetes qui détecte les processus inconnus et les modifications de fichiers, applique des…
 mrprogrammer2938/black-tool
Installez les outils et commencez Attaquer , black-tool v5.5.5 ! ⬛
 jstrosch/subparse
Cadre modulaire de collecte et de corrélation d'artefacts d'analyse de logiciels malveillants
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 user1342/droiddetective
Un framework d'analyse de logiciels malveillants par apprentissage automatique pour applications Android.
 user1342/obfu-de-scate
Outil de comparaison floue pour la désobfuscation des APKs Android en identifiant les fonctions renommées entre les versions, générant des fichiers…
 senzee1984/inflativeloading
Convertissez dynamiquement un fichier EXE ou DLL non managé en code shell PIC en préfixant un stub de shellcode.
 gmh5225/ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 jfrog/cve-2024-3094-tools
Scanner basé sur shell pour détecter la vulnérabilité de la porte dérobée XZ (CVE-2024-3094) dans les fichiers et répertoires, permettant une…
 jacobsoo/amtracker
Android Malware Tracker
 juul/xz-backdoor-scan
Rechercher les fichiers contenant la signature de la porte dérobée `xz` (CVE-2024-3094)
 fr0gger/awesome-gpt-agents
Une liste organisée d'agents GPT pour la cybersécurité
 weltregie/liblzma-scan
Scanne liblzma de xu-utils pour détecter une backdoor (CVE-2024-3094)
 huntdownproject/koodousfinder
Un outil simple qui permet aux utilisateurs de rechercher et d'analyser les applications Android pour détecter d'éventuelles menaces et…

 dave_m/clamtk
Un scanner de virus à la demande, facile à utiliser et léger pour les systèmes Linux. Pour plus d'aide, consultez le <a…