


 ffri/xprtestsuite
Une collection de scripts et de documents pour aider les futures recherches sur XProtect Remediator (XPR)
 yo-yo-yo-jbo/macos_xprotect
Plongée pédagogique dans la protection intégrée d'Apple contre les malwares : bases de données de signatures, règles YARA, intégration de Gatekeeper,…
 sunchero/naga
plateforme de détonation de logiciels malveillants
 lloydlabs/wsb-detect
wsb-detect vous permet de détecter si vous êtes en cours d'exécution dans Windows Sandbox ("WSB")
 malwaretech/tinyxpb
Bootkit Windows XP 32 bits
 dodo-sec/malware-analysis
Collection organisée d'analyses approfondies de logiciels malveillants, servant de référence pour les chercheurs en sécurité, les ingénieurs en…
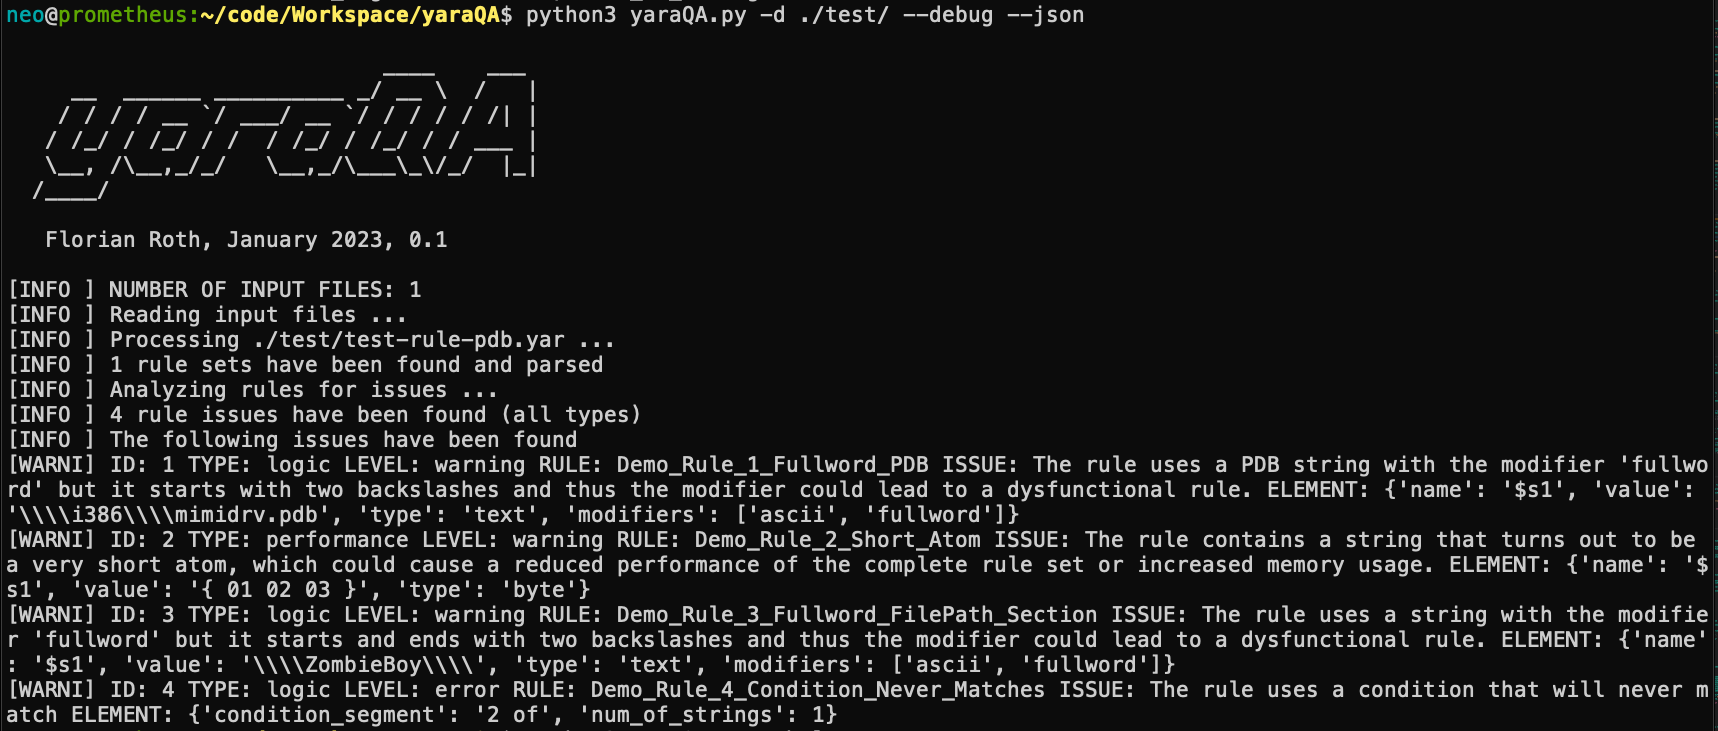 neo23x0/yaraqa
Analyseur de règles YARA pour améliorer la qualité et les performances des règles
 jaredcatkinson/malwaremorphology
Atelier de sécurité pratique sur la morphologie des logiciels malveillants, couvrant les techniques d'analyse structurelle, les concepts de…
 matthw/malware_analysis
Boîte à outils Python pour l’analyse de malwares, conçue pour inspecter les fichiers suspects et extraire les indicateurs de compromission pour les…
 theatha/yara_for_config_extraction
Didacticiel et code source pour construire un module YARA personnalisé en C afin d'extraire des configurations de logiciels malveillants, avec un…

 neurosaki987/qvm-tool
Boîte à outils d'analyse statique et de récupération de structure pour les images PE protégées par ACE .qvm0
 memn0ps/illusion-rs
Rusty Hypervisor - Hyperviseur de type 1 Blue Pill UEFI Windows en Rust (Nom de code : Illusion)
 tylabs/qs_old
Outil en ligne de commande pour analyser les flux dans les documents Office ainsi que l'attaque xor db
 corelight/detect-ransomware-filenames
Script Zeek qui surveille le trafic SMB et alerte sur les noms de fichiers ransomware connus à l'aide de la liste Anti-Ransomware File System…
 nu11secur1ty/vulnerability-url
Dépôt hébergeant un exécutable malveillant (Calculator_512.exe) destiné à l'analyse de logiciels malveillants à des fins éducatives et aux tests de…
 7whyex/cve-2026-45321-tanstack
Laboratoire éducatif simulant une attaque de la chaîne d'approvisionnement npm (CVE-2026-45321) avec des paquets malveillants, l'exécution de charges…