

iocx
 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
ioc-managementstatic-analysisvulnerability-analysis+6
28
iocx-dev/iocxUn moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 loociprian/gc2-sheet
GC2 est une application de commande et de contrôle qui permet à un attaquant d'exécuter des commandes sur la machine cible en utilisant Google Sheet…
 ergrelet/themida-unmutate
Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.

 cert-ee/cuckoo3
Sandbox open-source d'analyse automatisée de malwares qui exécute des fichiers et des URL suspects dans des machines virtuelles isolées et génère des…
 hasherezade/tiny_tracer
Traceur basé sur Intel Pin pour les appels API, les appels système et les instructions avec évasion anti-débogage, utilisé pour l'analyse de…
 mandiant/flare-learning-hub
Contenu éducatif gratuit sur le reverse engineering et l'analyse de malwares de l'équipe FLARE
 fox-it/dissect.cobaltstrike
Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2
 symgraph/idassistmcp
Plugin serveur MCP autonome pour IDA Pro.
 aws-samples/drs-malware-scan
Effectuez une analyse de malware basée sur les fichiers sur vos serveurs sur site avec AWS

 roxanne_ardary/emailxpose
EmailXpose est un système open source de sécurité des e-mails propulsé par l'IA qui détecte le phishing, le spam, les arnaques, les logiciels…
 kowntaewook/mcptrace
Plugin Volatility 3 qui extrait les candidats de messages MCP/JSON-RPC à partir de vidages mémoire Windows et Linux, en préservant les octets bruts,…
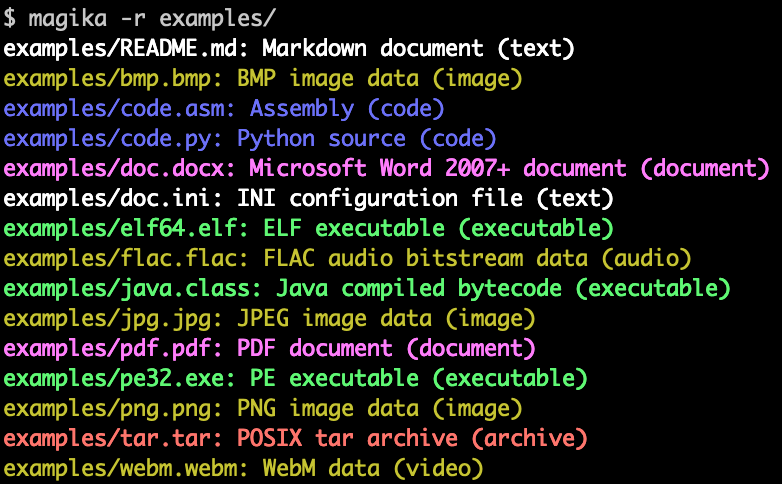 google/magika
Détection rapide et précise des types de contenu de fichiers alimentée par l'IA
 virustotal/yara
Le couteau suisse de la correspondance de motifs
 calebfenton/simplify
Machine virtuelle Android et désobfuscateur
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 alexandreborges/malwoverview
Malwoverview est un outil de première réponse pour la chasse aux menaces sur VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…