

AI-security-literacy
 ericyoc/ai-security-literacy
Pipeline Colab reproductible qui ancre six dimensions de compétence en littératie de sécurité de l'IA dans des benchmarks publics et des microdonnées…
machine-learningpapers-researcheducation+4
ericyoc/ai-security-literacyPipeline Colab reproductible qui ancre six dimensions de compétence en littératie de sécurité de l'IA dans des benchmarks publics et des microdonnées…
 salesforce/merlion
Framework Python de bout en bout pour l'intelligence des séries temporelles, offrant la détection d'anomalies, la prévision, la détection de points…
 giovannigatti/cve-bench
Un benchmark pour évaluer les agents d'IA sur la correction de vulnérabilités de sécurité réelles.
 nawaralseelawi/pvbrf-id
Simulation code and results for a private, verifiable, Byzantine-robust federated intrusion detection protocol using secret sharing, Merkle audits…
 binzhwang/actguard
Défense d'audit des actions avant exécution qui détecte et masque l'injection indirecte de prompts dans les agents LLM utilisant des outils, grâce à…
 cookiengineer/exocomp
Self-hosted multi-agent environment for Go with LLM-powered pentesting agents (exploiter, reverser, threathunter, webscanner) that automate…
 mindcrypt/covertchannels-steganography
Une liste de canaux cachés et de ressources en stéganographie/stéganalyse (livres, articles et outils)
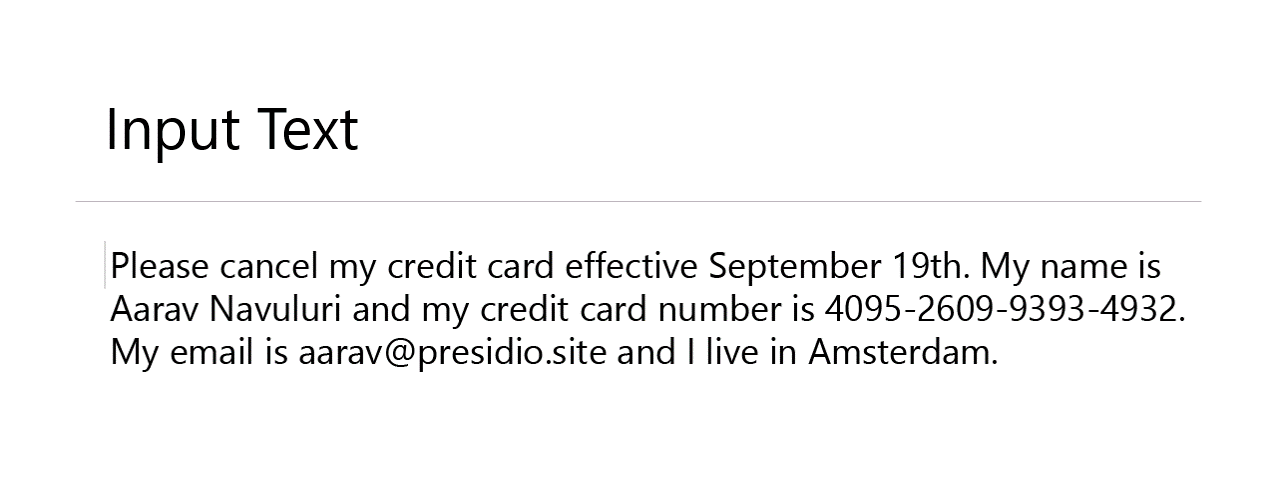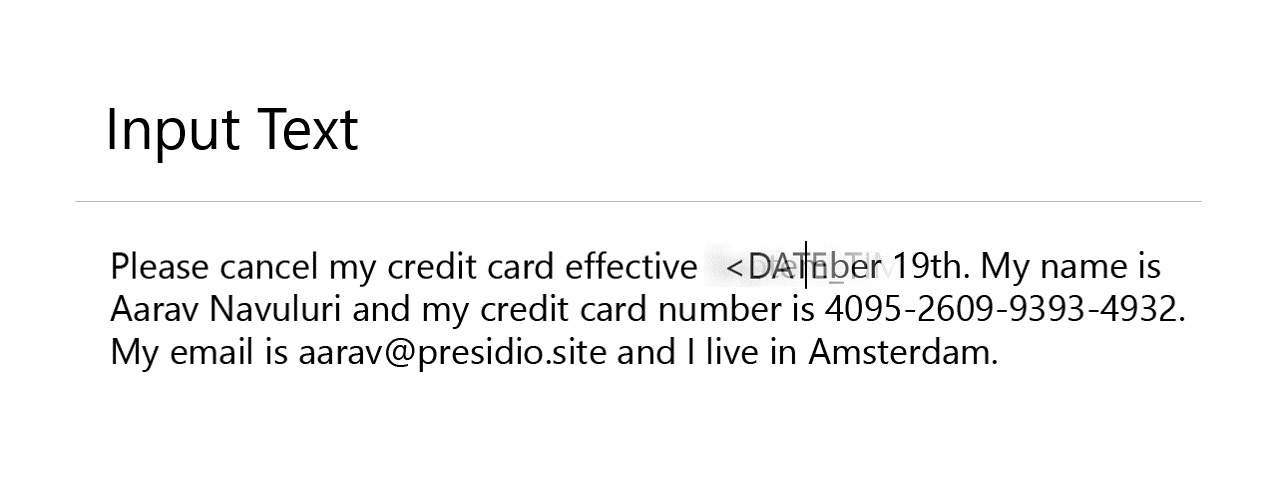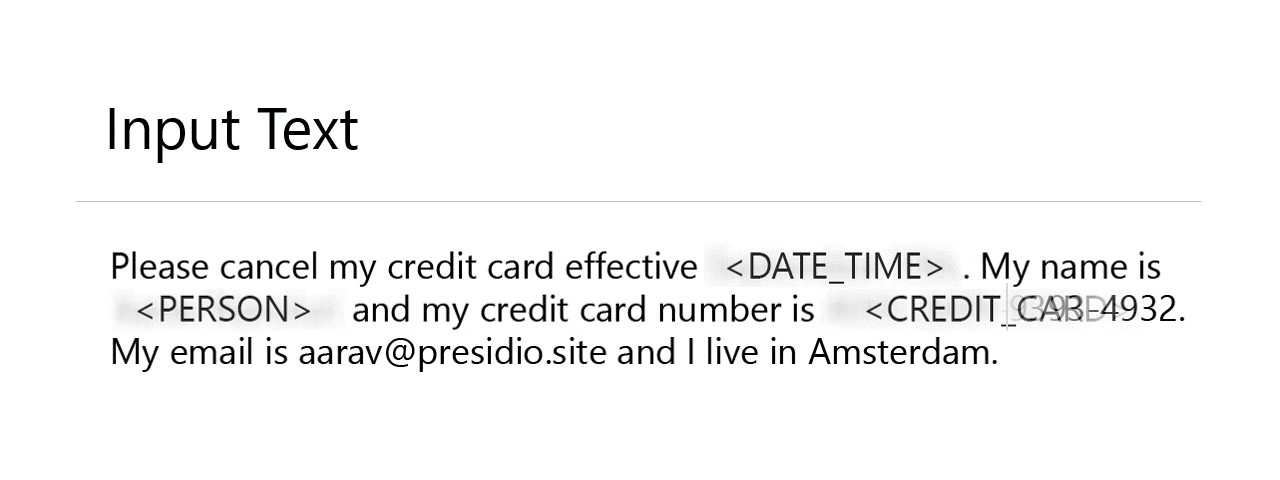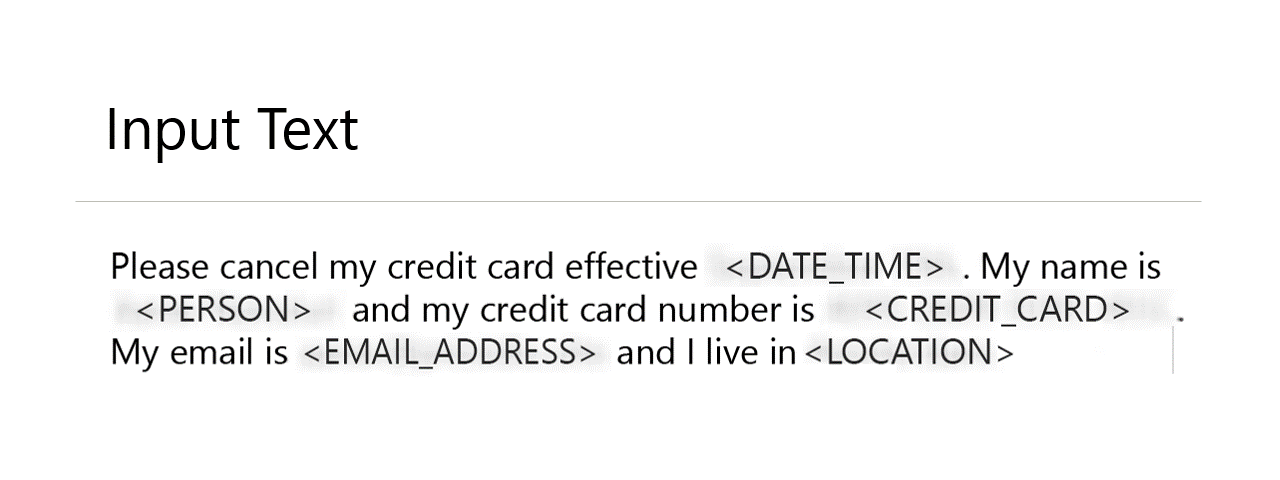 data-privacy-stack/presidio
Un framework open-source pour détecter, caviarder, masquer et anonymiser les données sensibles (PII) dans les textes, les images et les données…
 pr0me/xtride
Outil de récupération de types basé sur N-gram pour binaires, récupérant les structures et les signatures de fonctions à partir de code décompilé…
 atsukisato/pgm-attack
Code de recherche pour les attaques par empoisonnement sur le PGM-index, démontrant comment concevoir des données adverses afin de dégrader les…
 chanwoochoi316/kidnaprag
Framework d’attaque en boîte noire qui détourne le raisonnement des systèmes de génération augmentée par récupération agentiques en injectant des…
 ali-bana/olmo-twin
Code de reproduction pour une étude contrôlée des attaques par inférence d'appartenance sur OLMo 2, couvrant l'insertion de documents, l'entraînement…
 madrylab/robustness
Entraînez, évaluez et explorez des réseaux de neurones avec des outils intégrés de robustesse face aux attaques adversariales, notamment les attaques…
 hanssuny/upsafe
Code de recherche pour ajouter des experts de sécurité contrôlables aux couches des LLM via un entraînement de surcyclage en deux étapes, avec un…
 shubsds/authorship-not-sabotage
Code and paper source for a NeurIPS EvoRobust study showing simple bag-of-words and metadata features beat most AI control monitors at detecting…
 hydradragonantivirus/hydradragonav-mobile
Antivirus Android qui ne nécessite ni root, ni adb, ni installation de CA, ni cloud, avec de nombreuses fonctionnalités et méthodes pour détecter…
 nfstream/nfstream
NFStream: un cadre flexible d'analyse de données réseau.
 markoglasgow/gemma_crackme_tutorial
Tutoriel étape par étape sur l'utilisation du modèle d'IA local Gemma 4 E4B de Google pour rétro-ingénier un crackme Windows avec Ghidra, incluant la…