

chainsaw
 withsecureopensource/chainsaw
Recherchez et traquez rapidement les artefacts forensiques Windows
defensive-toolsvulnerability-analysisforensics+4
3.7k
withsecureopensource/chainsawRecherchez et traquez rapidement les artefacts forensiques Windows
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 purp1ew0lf/blue-team-notes
Tu ne pensais quand même pas que j'allais laisser le blue team de côté, si ?
 outflanknl/redelk
SIEM de l'équipe rouge - outil pour les équipes rouges utilisé pour le suivi et l'alerte sur les activités de l'équipe bleue ainsi qu'une meilleure…
 olafhartong/sysmon-modular
Un référentiel de modules de configuration sysmon
 foru17/neko-master
Un tableau de bord moderne et élégant pour la visualisation et l'analyse du trafic réseau.
 rabobank-cdc/dettect
Détecter les tactiques, techniques et menaces de combat.
 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 matthart1983/netwatch
Network diagnostics in your terminal. Inspect traffic, connections and network behaviour. Built with Rust.
 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
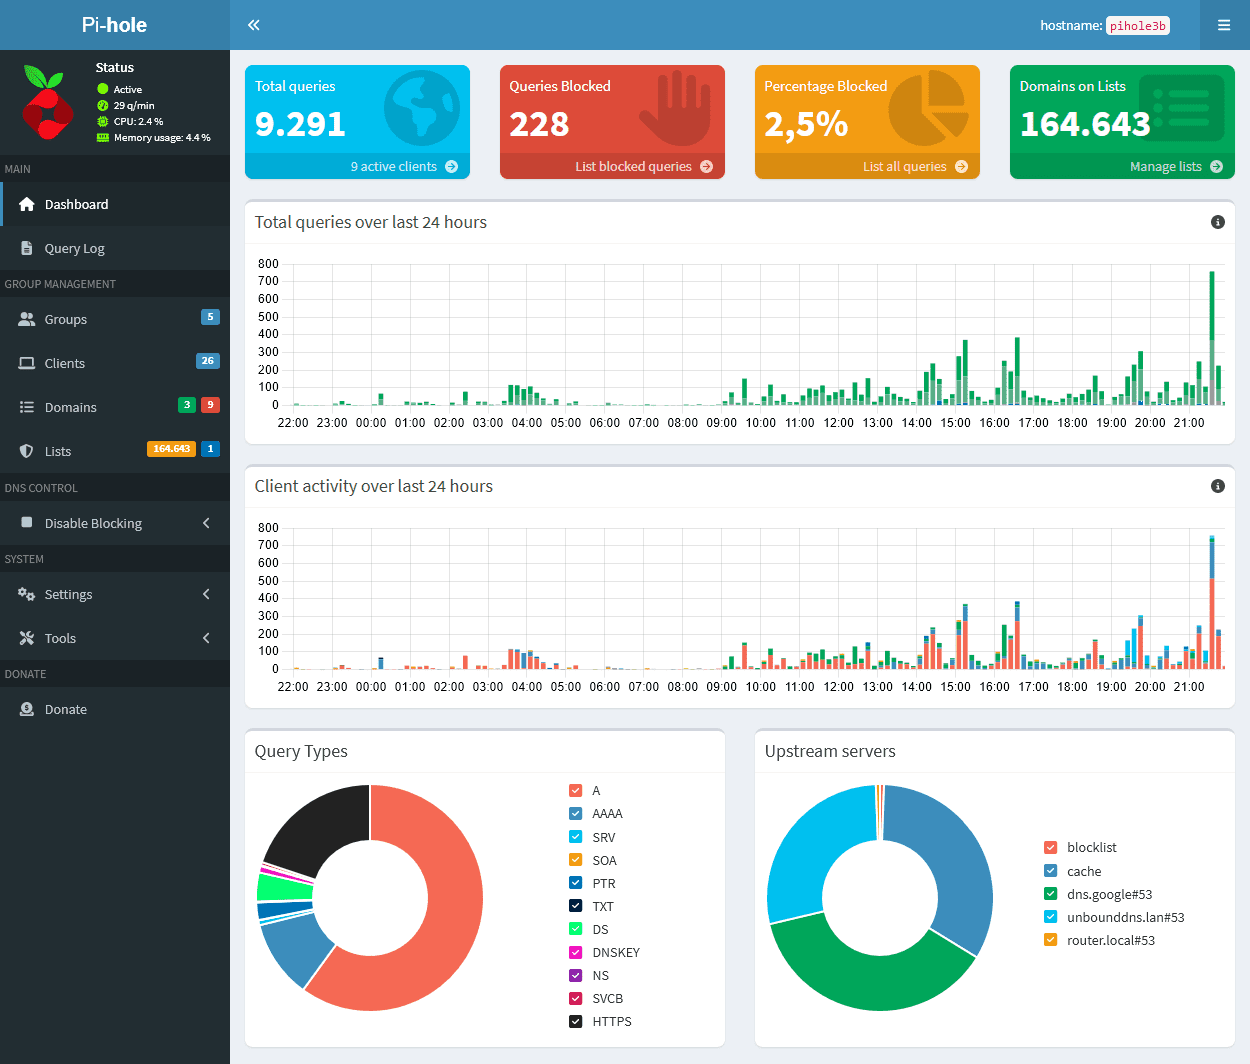 pi-hole/web
Tableau de bord Pi-hole pour les statistiques et plus encore.
 microsoft/msticpy
Outils de sécurité de renseignement sur les menaces de Microsoft
 sans-blue-team/deepbluecli
Outil de chasse aux menaces basé sur PowerShell qui analyse les journaux d'événements Windows pour détecter les activités malveillantes, notamment…

 jpcertcc/logontracer
Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 hengyoush/kyanos
Kyanos est un outil d'analyse réseau basé sur eBPF. Il permet de visualiser le temps que les paquets passent dans le noyau, de capturer les…