

AzureHunter
 darkquasar/azurehunter
Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
information-gatheringdigital-forensicscloud-security+3
795
darkquasar/azurehunterUn module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
 cyb3rfox/aurora-incident-response
Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 rjsudlow/proxynotshell-ioc-checker
Script pour vérifier la présence d'IOCs créés par ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 snovvcrash/usbrip
Suivi de l'historique des événements USB sous GNU/Linux
 tothi/ad-honeypot-autodeploy
Déployez automatiquement un petit domaine Windows intentionnellement non sécurisé et vulnérable pour un honeypot RDP.
 nccgroup/mimikatz-detector-busylight
Émulation de pilote HID USB avec PID/VID (0x3bca/0x27bb) du Plenom A/S Busylight Alpha, pris en charge par Mimikatz. Lorsque mimikatz est exécuté, un…
 nccgroup/mimikatz-detector-condrv
Le Console Monitor Driver est un pilote de filtre en mode noyau KMDF qui capture certaines opérations Fast I/O (entrée et sortie) envoyées vers ou…
 snorby/snorby
Application Ruby On Rails pour la surveillance de la sécurité réseau
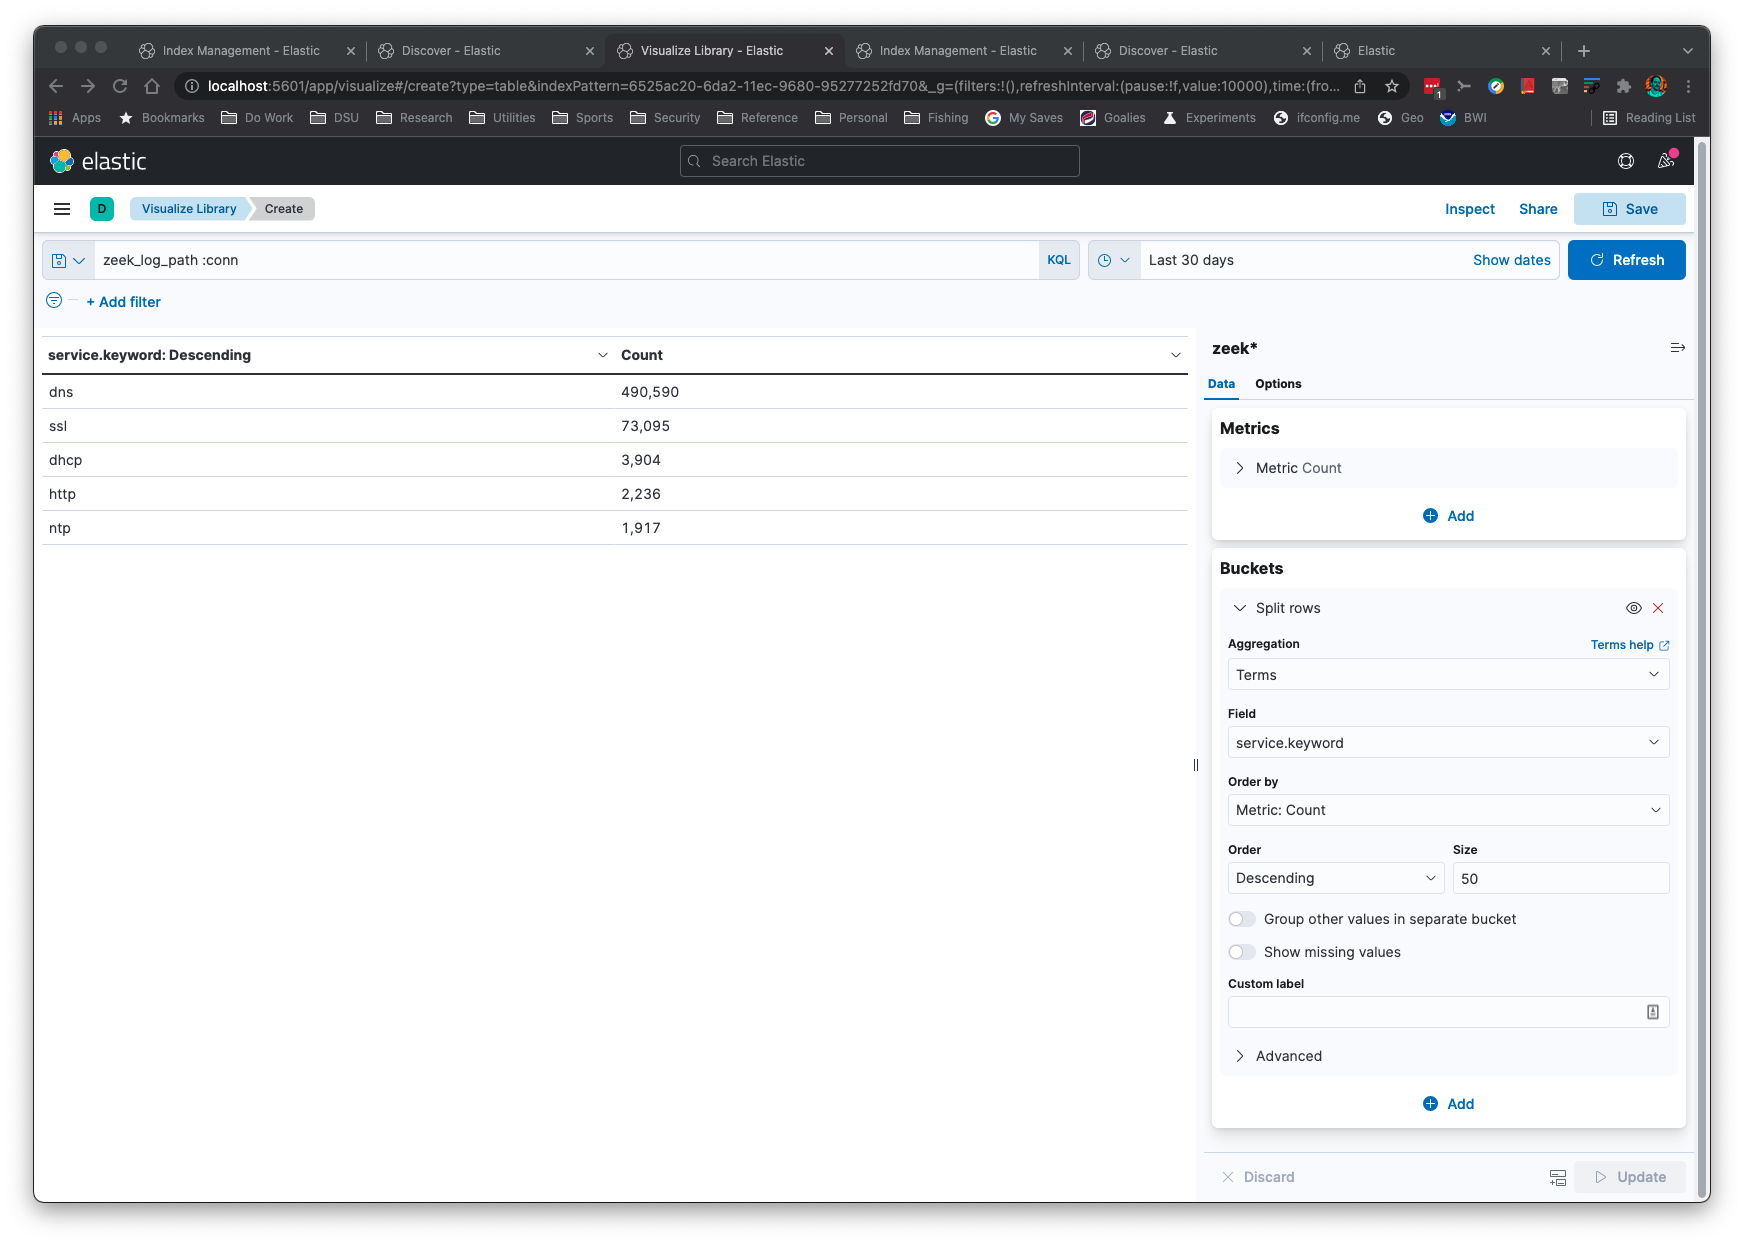 corelight/zeek2es
Une application Python pour filtrer et transférer les journaux Zeek vers Elastic/OpenSearch+Humio. Cette application peut également produire des…
 ox-eye/ox4shell
Désobfusquer facilement les payloads Log4Shell.
 romaissaadjailia/get-applockereventlog
Ceci est un dépôt pour récupérer le journal d'événements Applocker en analysant le win-event log.
 threathunters-io/qlog
Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…
 alexpena5635/cve-2021-44228_scanner-main-modified-
Analyse les fichiers jar, war et ear pour détecter la présence de JndiLookup.class afin d'identifier les applications vulnérables à CVE-2021-44228…
 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…
 t3l3m3try/threat_hunting
Quelques requêtes de Threat Hunting utiles pour les blue teamers
 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…
 logpresso/cve-2021-44228-scanner
Scanneur de vulnérabilité et patch d'atténuation pour Log4j2 CVE-2021-44228