

evtx
 omerbenamram/evtx
Un analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
forensicsdigital-forensicsincident-response+1
949
omerbenamram/evtxUn analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
 idaholab/malcolm
Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
 securityclaw/securityclaw
Un agent autonome modulaire et basé sur des compétences pour un Centre d'Opérations de Sécurité (SOC) qui surveille les données…
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 azure/azure-sentinel
SIEM natif du cloud pour l'analyse de sécurité intelligente pour l'ensemble de votre entreprise.
 teler-sh/teler
Détection d'intrusion HTTP en temps réel
 microsoft/msticpy
Outils de sécurité de renseignement sur les menaces de Microsoft
 tenzir/tenzir
Collecter, analyser, normaliser, agréger, stocker, interroger et acheminer les données de télémétrie de sécurité à grande échelle en utilisant des…
 kvasirsecurity/kvasir
Kvasir : Gestion des données de tests d'intrusion
 xephora/threat-remediation-scripts
Ce dépôt contient une liste de nouveaux scripts de remédiation.
 flo354/iosforensic
Outil de criminalistique iOS
 lnfernux/log-horizon
Analyseur de sources de logs SIEM Microsoft Sentinel
 logpai/loglizer
Une boîte à outils d'apprentissage automatique pour la détection d'anomalies basée sur les journaux [ISSRE'16]

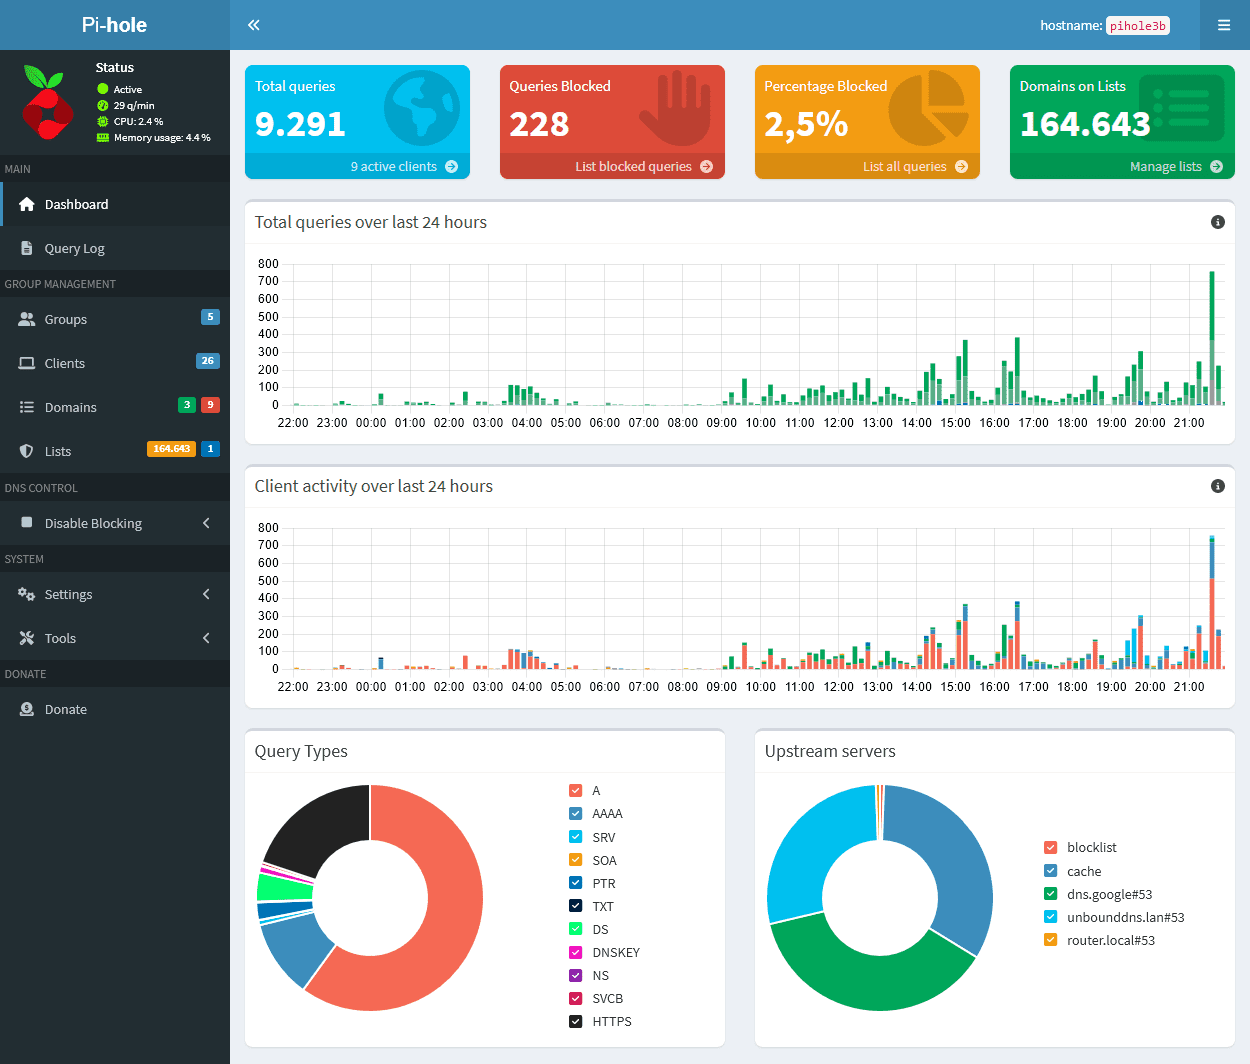 pi-hole/web
Tableau de bord Pi-hole pour les statistiques et plus encore.
 hasecuritysolutions/vulnwhisperer
Créer des données exploitables à partir de vos scans de vulnérabilités
 nict-csl/exist
EXIST est une application Web pour agréger et analyser le renseignement sur les cybermenaces.
 jconeby/elastic-peak-dashboards
Tableaux de bord PEAK Baseline Threat Hunt pour Security Onion 3.0 — couvrant DNS, HTTP, TLS, SMB, Kerberos, SSH, RDP, DCE/RPC, LDAP, Modbus, DNP3,…