
aurora-demo-lockfile
 mlbrilliance/aurora-demo-lockfile
cible de démonstration AURORA — fichiers de verrouillage volontairement vulnérables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
vulnerability-analysissupply-chain-securityeducation+2
mlbrilliance/aurora-demo-lockfilecible de démonstration AURORA — fichiers de verrouillage volontairement vulnérables (CVE-2019-10744, CVE-2018-18074, CVE-2020-26160)
 pannagkumaar/pentest-lab
Plateforme cyber moderne avec 50 défis pratiques couvrant les domaines de la sécurité web, API, cloud, IA et équipe bleue. Propose des chaînes…
 hirokiii/cve-2023-44487
Environnement éducatif pour LTAT.04.022 Homework 4.
 heisenbergh4x/cve-2008-1930
CVE-2008-1930 est une vulnérabilité critique d'authentification inappropriée affectant le mécanisme d'intégrité des cookies dans WordPress version…
 horkimhab/cve-2026-23631
CVE-2026-23631-Brouillon
 fernandotdalcin/thm-blue-writeup
Writeup de la salle Blue de TryHackMe — exploration d'EternalBlue (MS17-010/CVE-2017-0143).
 horkimhab/cve-2026-39987
CVE-2026-39987 - Brouillon
 horkimhab/cve-2026-27145
CVE-2026-27145 - Brouillon
 horkimhab/cve-2026-35616
CVE-2026-35616 - Brouillon
 randomrobbiebf/struts-splunk
Vuln Apache Struts avec splunk
 horkimhab/cve-2026-9560
CVE-2026-9560 - Brouillon
 dannyendortest/java-vulnerable
Cible de démonstration EXPOSURE : Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 dannyendortest/http-server-node
Serveur HTTP Node.js vulnérable synthétique utilisé comme cible de démonstration pour le scanner de vulnérabilités EXPOSURE, suivant la…
 probablysecure/triage-cve-2021-44228-log4shell-log4j-
L'objectif est de trier les attaques bien connues et d'apprendre comment les équipes de sécurité réagissent rapidement.
 db-ol/cuaharm
Benchmark pour évaluer les risques de sécurité des agents utilisant un ordinateur, avec 104 scénarios réalistes d’utilisation abusive répartis dans…
 daadaismylife/log4shell-lab
Log4Shell (CVE-2021-44228) Environnement de pratique de sécurité - Serveur de collecte de logs vulnérables Log4j 2.14.1
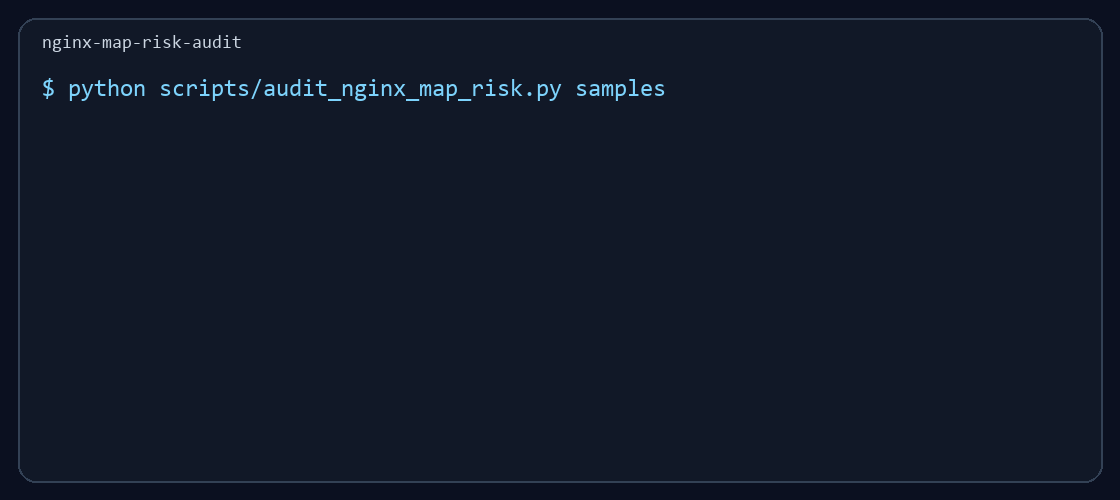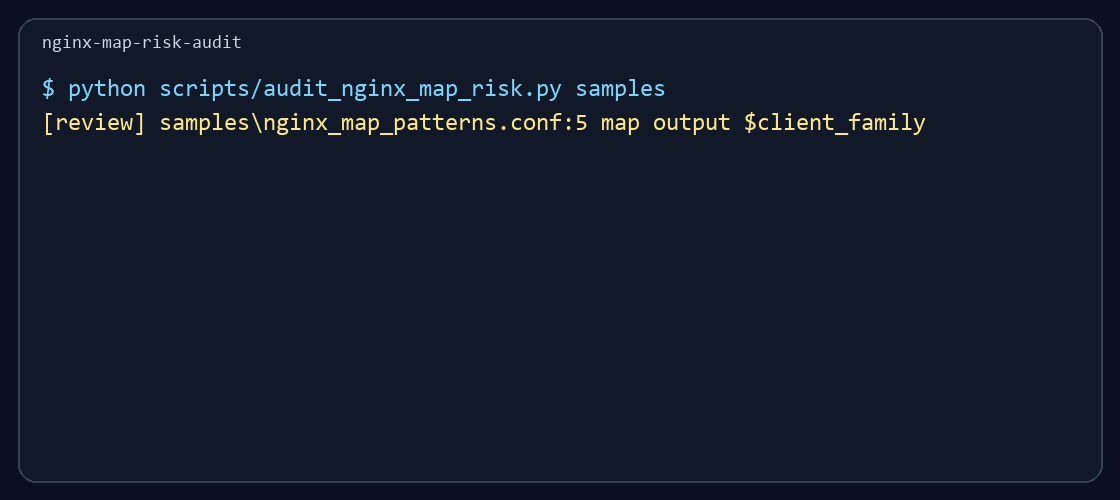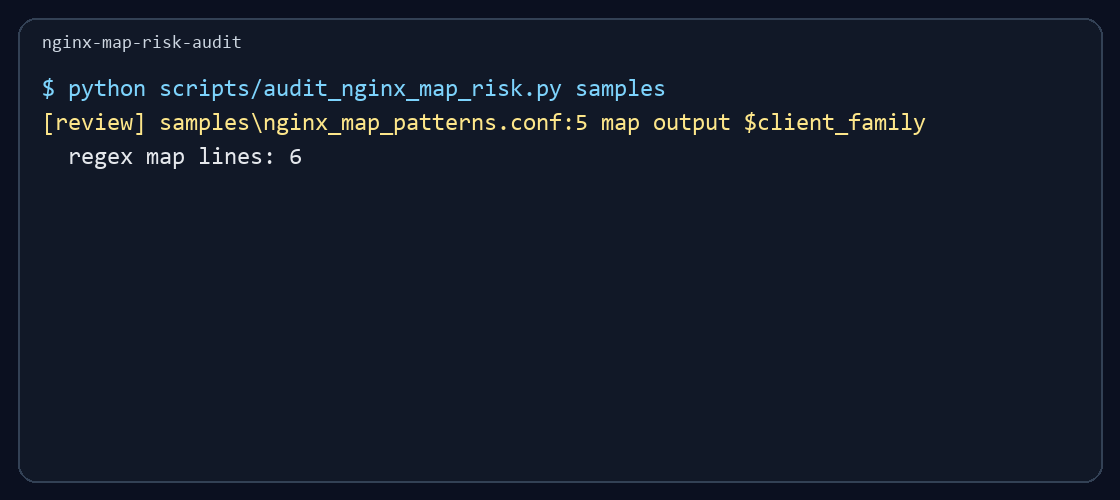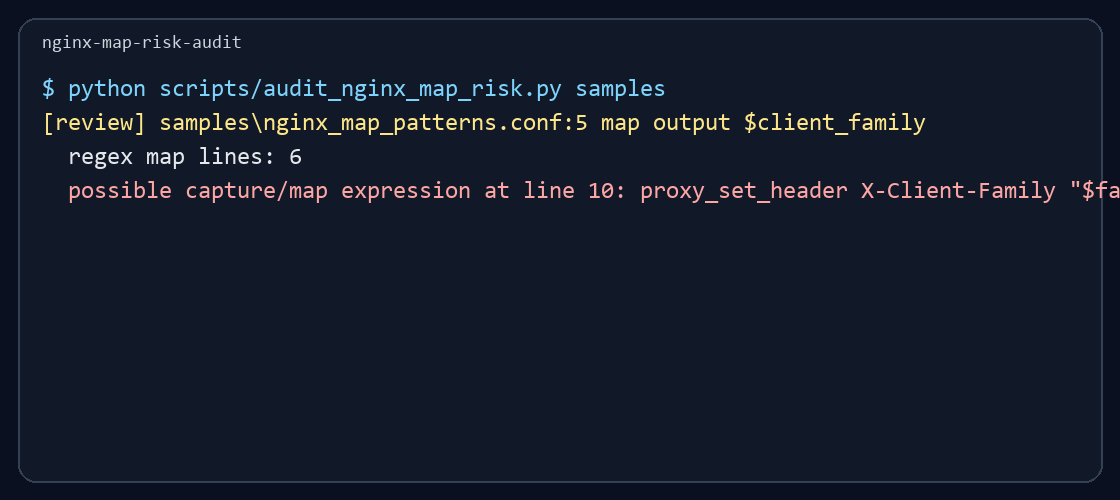 srkyn/nginx-map-risk-audit
Audit défensif des risques liés aux regex map NGINX CVE-2026-42533 avec scanner de configuration, notes Splunk/Defender et preuves de laboratoire.
 jtmh37/apache-tomcat-cve-2025-24813-lab
ICT279 Vulnerability Detection and Mitigation Project using CVE-2025-24813 in an Internet Banking Environment