

Active-Directory-BadSuccessor
 musa-xvi/active-directory-badsuccessor
Une salle TryHackme couvrant l'exploitation de la CVE-2025-53779 utilisant windows
privilege-escalationreconnaissanceexploitation+6
musa-xvi/active-directory-badsuccessorUne salle TryHackme couvrant l'exploitation de la CVE-2025-53779 utilisant windows
 jithinodattu/cve-2007-4559-lab
Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
 emilebarnard242/pentest-metasploitable2
Laboratoire structuré de tests d'intrusion documentant une chaîne d'attaque complète, de la reconnaissance réseau à l'exploitation root de la…
 ikarolaborda/cve2026-42926
Laboratoire contrôlé d'injection de trames HTTP/2 NGINX pour la validation du correctif CVE-2026-42926 et la recherche défensive
 nexaiceo/nexus-os
Le Système d'exploitation d'IA agentique gouvernée — Rust + Tauri 2.0 | 65 crates, 658 commandes, 84 pages, 5,029 tests, 10/10 OWASP
 rufflabs/ludus_crushftp_cve-2025-31161
Rôle Ansible déployant une instance vulnérable de CrushFTP 10.8.0 sur Windows pour des tests de pénétration autorisés du contournement…
 burak1320demiroz/cve-2025-2082
Simulation interactive de scénario de cybersécurité reproduisant une chaîne d'attaque Tesla TPMS vers VCSEC vers bus CAN, enseignant les concepts de…
 stevehenderson/lab_xz_backdoor
Quelques laboratoires examinant la vulnérabilité de porte dérobée xz (CVE-2024-3094)
 arnavps/ctf-web-exploitation
Une collection complète de 12 défis d'exploitation web conteneurisés couvrant CVE-2023-25690, les contournements WebAuthn, le smuggling HTTP/3 et les…
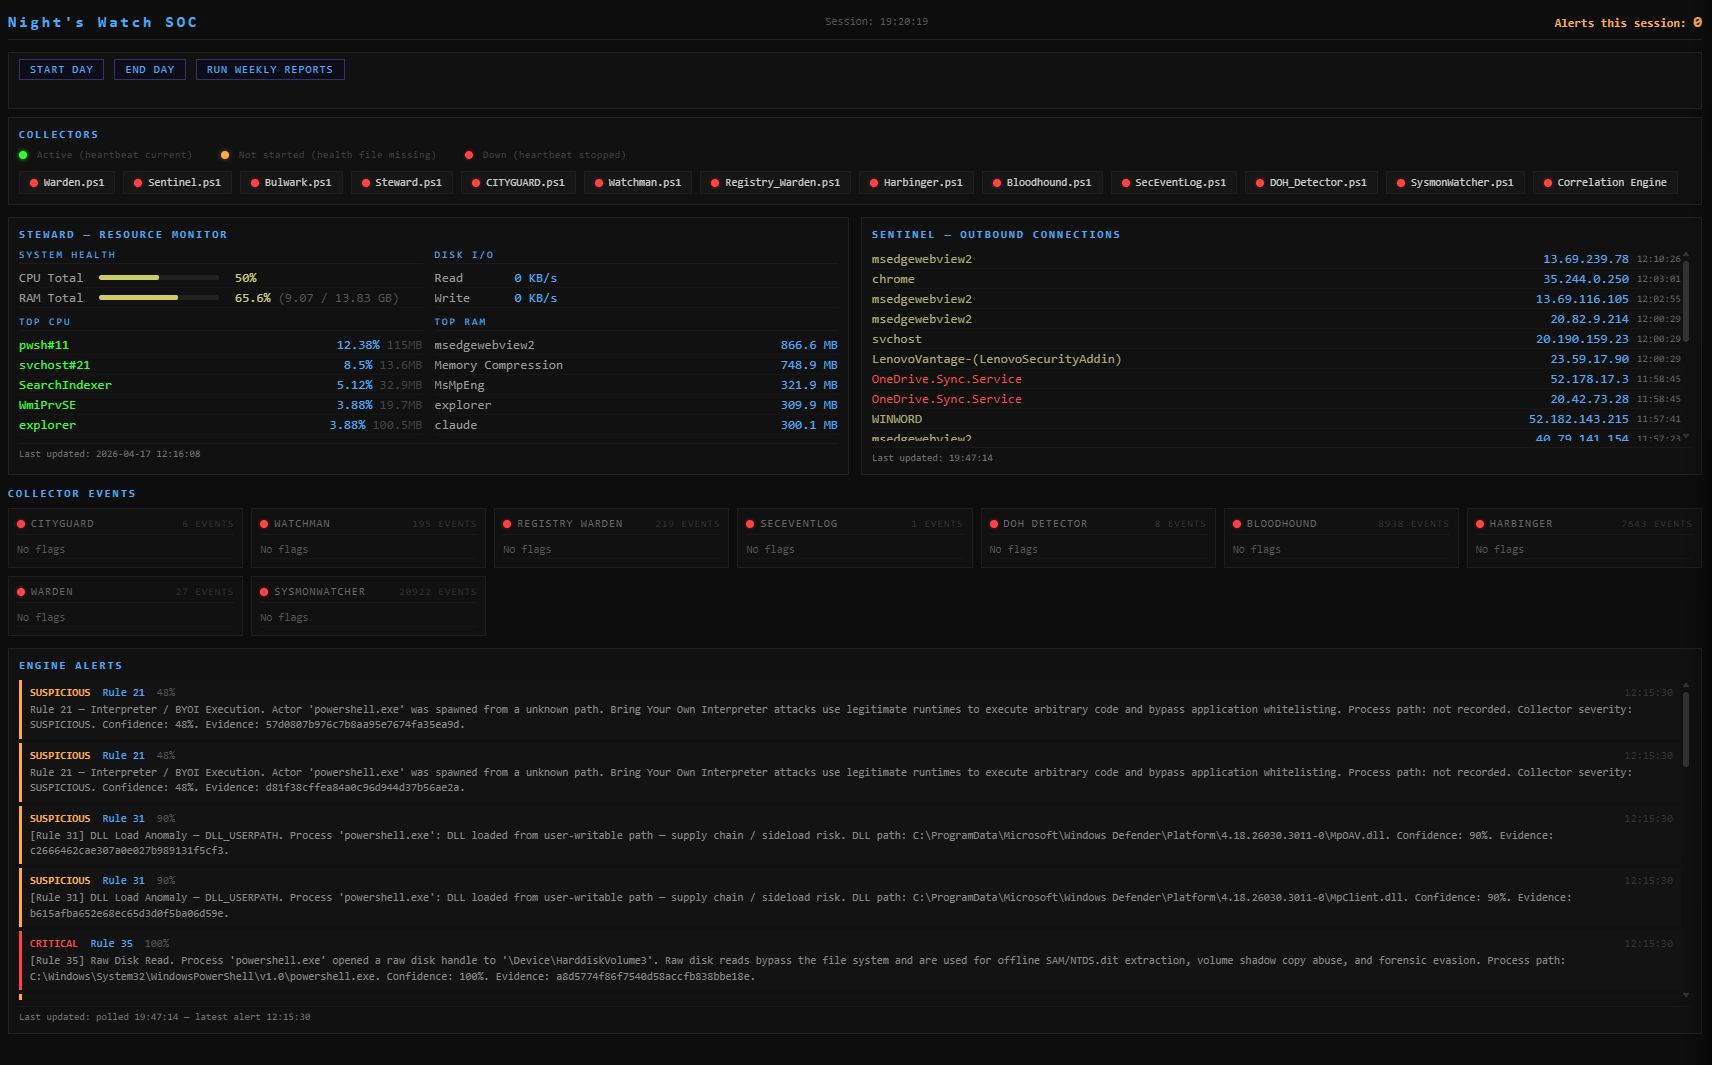 nate-ryan-7690/home_soc_suite
Une suite SOC personnelle Windows construite en PowerShell — surveille les connexions réseau, l'utilisation des ressources, les tâches planifiées et…
 pedrofbrm/apache-web-log-analysis-lab
Laboratoire Blue Team axé sur l'analyse des journaux d'accès web Apache pour détecter le brute forcing de répertoires et l'activité de scan web.
 jmonge12/home-network-vulnerability-assessment
Audit de sécurité et analyse de vulnérabilités (CVE-2014-3566 et CVE-2010-2333) sur l'infrastructure du réseau local et le routeur résidentiel.
 sarjanpatel22/siem-threat-detection-lab
Laboratoire SIEM pour l'équipe bleue : Wazuh 4.7.5 détectant 7 attaques simulées (bruteforce SSH, déni de service Slowloris / CVE-2007-6750, attaques…
 probablysecure/triage-cve-2017-0144
L'objectif est de trier les attaques bien connues et d'apprendre comment les équipes de sécurité répondent rapidement.
 renewablehacking/cve-2026-45321-tanstack
Laboratoire pédagogique simulant des attaques sur la chaîne d'approvisionnement npm, des abus CI/CD et l'exécution de code au moment de…
 spiralbl0ck/cabir_analysis
cabine analyse partielle
 c-g-creator/letsdefend-soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Étude de cas LetsDefend SOC336 sur CVE-2025-21298
 navya240/intel471-threat-hunting-cve-2023-46604
Ma première expérience pratique de l'atelier de threat hunting Intel 471 en enquêtant sur CVE-2023-46604 à l'aide d'Elastic SIEM, du renseignement…