
log4shell-coraza
 tieupham267/log4shell-coraza
Log4Shell (CVE-2021-44228) laboratoire de défense — nginx + Coraza WAF dynamic module + OWASP CRS v4. Usage éducatif uniquement.
defensive-toolsvulnerability-scannersexploitation+8
tieupham267/log4shell-corazaLog4Shell (CVE-2021-44228) laboratoire de défense — nginx + Coraza WAF dynamic module + OWASP CRS v4. Usage éducatif uniquement.
 amirmuhammadmarvi/network-security-lab
Laboratoire virtuel contrôlé d'attaque et de défense — exploitation de CVE-2011-2523, reconnaissance Nmap, analyse Nikto, durcissement UFW sur…
 mithileshan/soc-investigation-lab
Investigation SOC de bout en bout : kill chain CVE-2011-2523, corrélation de logs multi-sources, rapport d'incident — MITRE ATT&CK T1190
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Walkthrough complet d'exploitation avec Metasploit contre Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, exfiltration…
 madhantr0/http2-security-lab
Laboratoire de simulation et de défense contre les attaques HTTP/2 - attaques Slowloris, Rapid Reset (CVE-2023-44487), HPACK Bomb avec 5 couches de…
 dannic145/eternalblue-exploit-demonstration
Laboratoire pédagogique démontrant l'exploitation d'EternalBlue (MS17-010) contre Windows 7 à l'aide de Metasploit, incluant la post-exploitation, la…
 yuting-huang0/spring4shell-ctf
Configuration de l'environnement de la vulnérabilité Spring4Shell (CVE-2022-22965) et sujet CTF
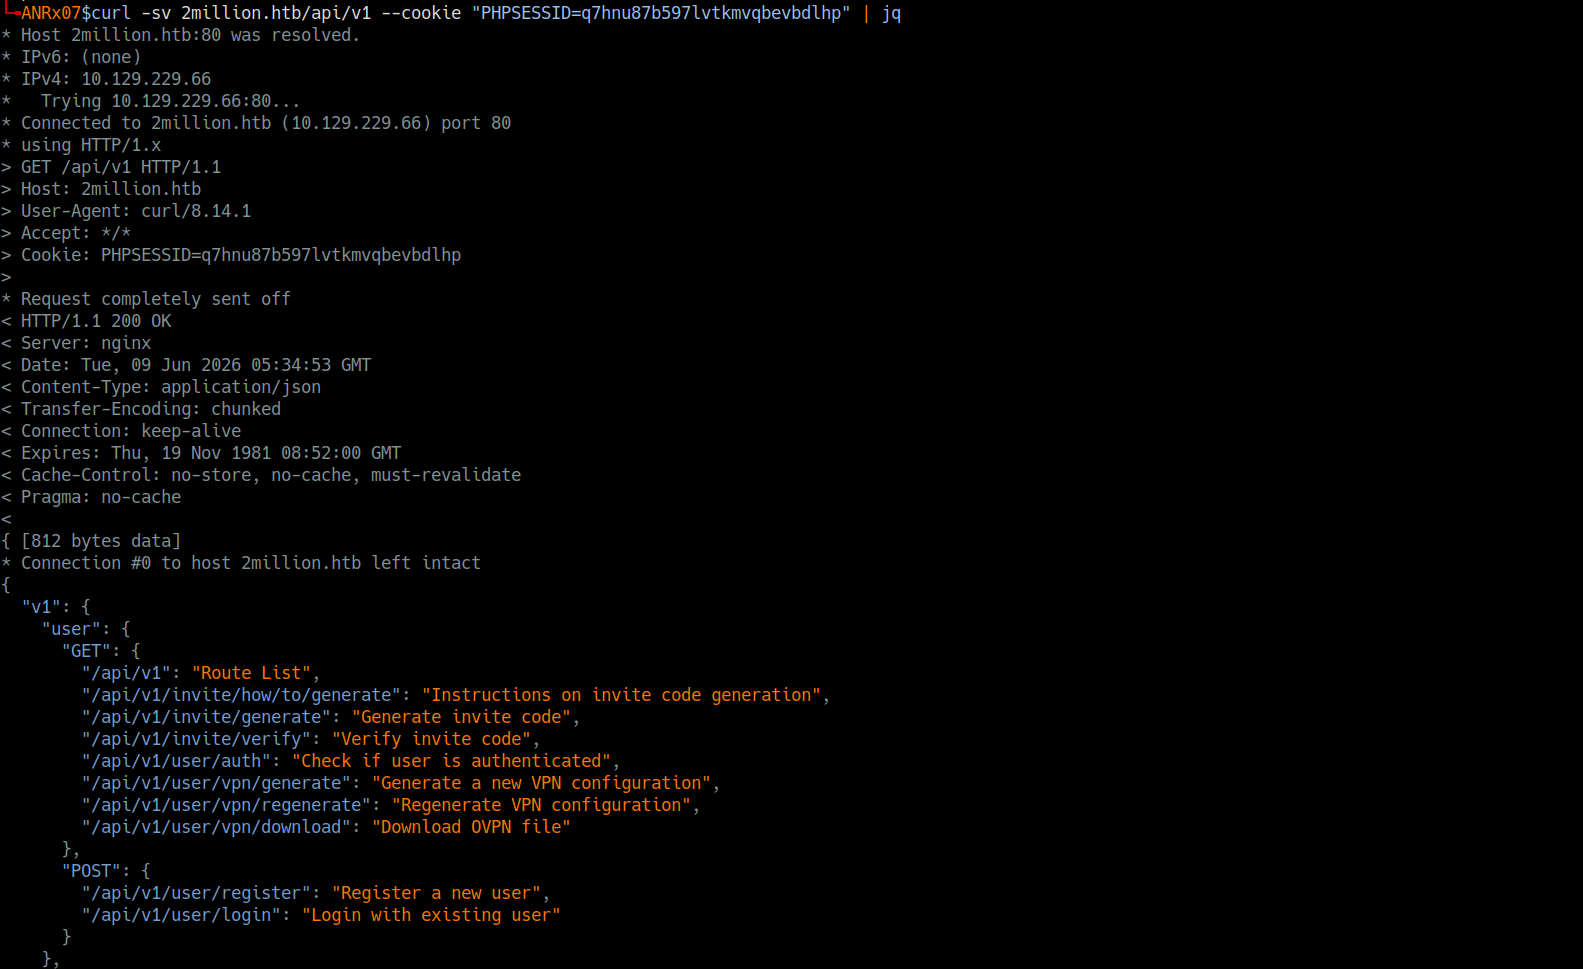 anxs3c/twomillion-machine-writeup
De la désobfuscation de code.js jusqu'au root, CVE-2023-0386
 g0thamrabb1t/cve-2026-43284-dirtyfrag-detection
Rapport de validation en laboratoire et artefacts de détection pour CVE-2026-43284 (DirtyFrag) Linux LPE. Fournit la télémétrie auditd, des règles de…
 acseguin21/trust-boundary-ctf
CTF MCP basé sur le navigateur — confusion de jeton OAuth et échec d'isolation de session (modèle CVE-2025-49596). DevTools uniquement.
 r3fr4kt/popcorn-tjnull-oscp-
Analyse de Popcorn HTB couvrant le fuzzing avancé de répertoires, le contournement de téléchargement de fichiers via nombres magiques/usurpation…
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…
 grabesec/xcp_ng_cve-2026-43284_tester
Testeur pour CVE-2026-43284
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab — Relais NTLM via Empoisonnement LLMNR, CVE-2007-2447, Craquage de hash NTLMv2 & NT AUTHORITY\SYSTEM sur Windows 10
 taisa456/network-security-snort
Laboratoire Snort 3 IDS → IPS sur Kali. Règles de détection personnalisées + application iptables contre la reconnaissance ICMP, les scans SYN Nmap,…
 r3fr4kt/shocker-tjnull-oscp-
Walkthrough HTB structuré démontrant l'exploitation de Shellshock (CVE-2014-6271) via le fuzzing de répertoires CGI et l'élévation de privilèges via…
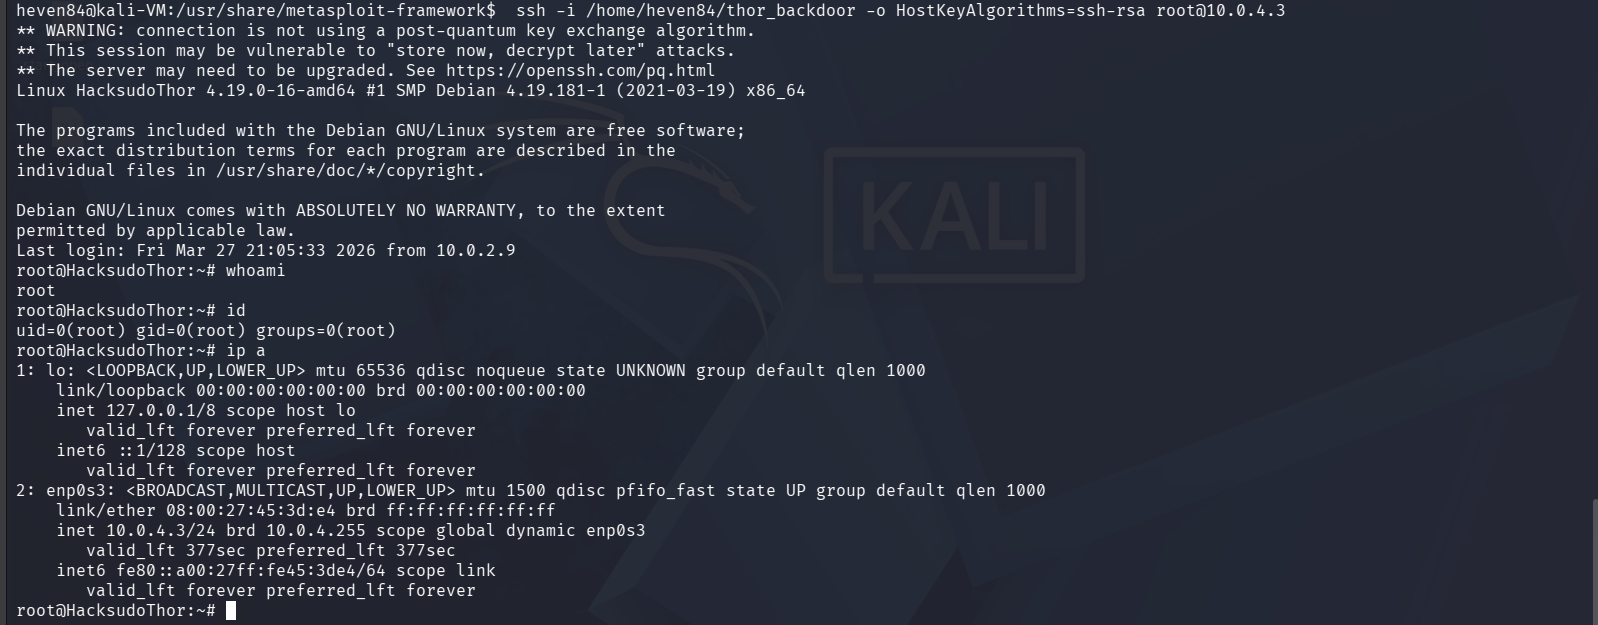 heventafese/penetration-testing-walkthrough-hacksudo-thor
Test de pénétration en boîte noire contre HackSudo Thor : exploitation de CVE-2014-6271 Shellshock RCE via Apache mod_cgi, enchaînée avec une…
 felisha-elmer/sandbox-challenge-log4shell-cve-2021-44228-
Guide pas à pas du défi sandbox Log4Shell de la CISA, couvrant l'exploitation offensive via Metasploit et la mitigation défensive à l'aide d'un agent…