

ezEmu
 jwillyamz/ezemu
Voir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…
defensive-toolspenetration-testingeducation+3
109
jwillyamz/ezemuVoir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…
 commando-x/vuln-bank-mobile
Une application bancaire mobile délibérément vulnérable conçue pour pratiquer les tests de sécurité mobile. Présente des vulnérabilités courantes…
 gmh5225/awesome-web3-security
A curated list of Web3 Security materials and resources for Pentesters and Bug Hunters.
 lkarlslund/deploy-goad
Script permettant d'installer les prérequis pour déployer GOAD sur Ubuntu Linux 22.04
 salespeak-ai/buyer-eval-skill
Compétence d'évaluation de fournisseurs de logiciels B2B pour Claude Code — questions d'experts du domaine, conversations avec des agents IA de…
 pmaynard/ics-testbed-framework
Déploie des bancs d'essai SCADA/ICS virtuels et réalistes avec des nœuds IEC 60870-5-104 et OPC-UA, permettant des simulations d'attaques, la…
 matheusht/redthread
Un moteur de red-teaming autonome pour les LLM. RedThread gère l'ensemble du cycle de vie de la sécurité : génération d'attaques adversariales,…
 xcellerator/freebsd_kernel_hacking
Apprendre le hacking du noyau FreeBSD - Exercices
 dinosn/mariadb-13-rce-lab
Laboratoire RCE MariaDB 13.0.1-rc — élévation de privilèges + UAF sur le tas + chaîne JOP vers system() en tant que uid 999(mysql) sur image Docker…
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
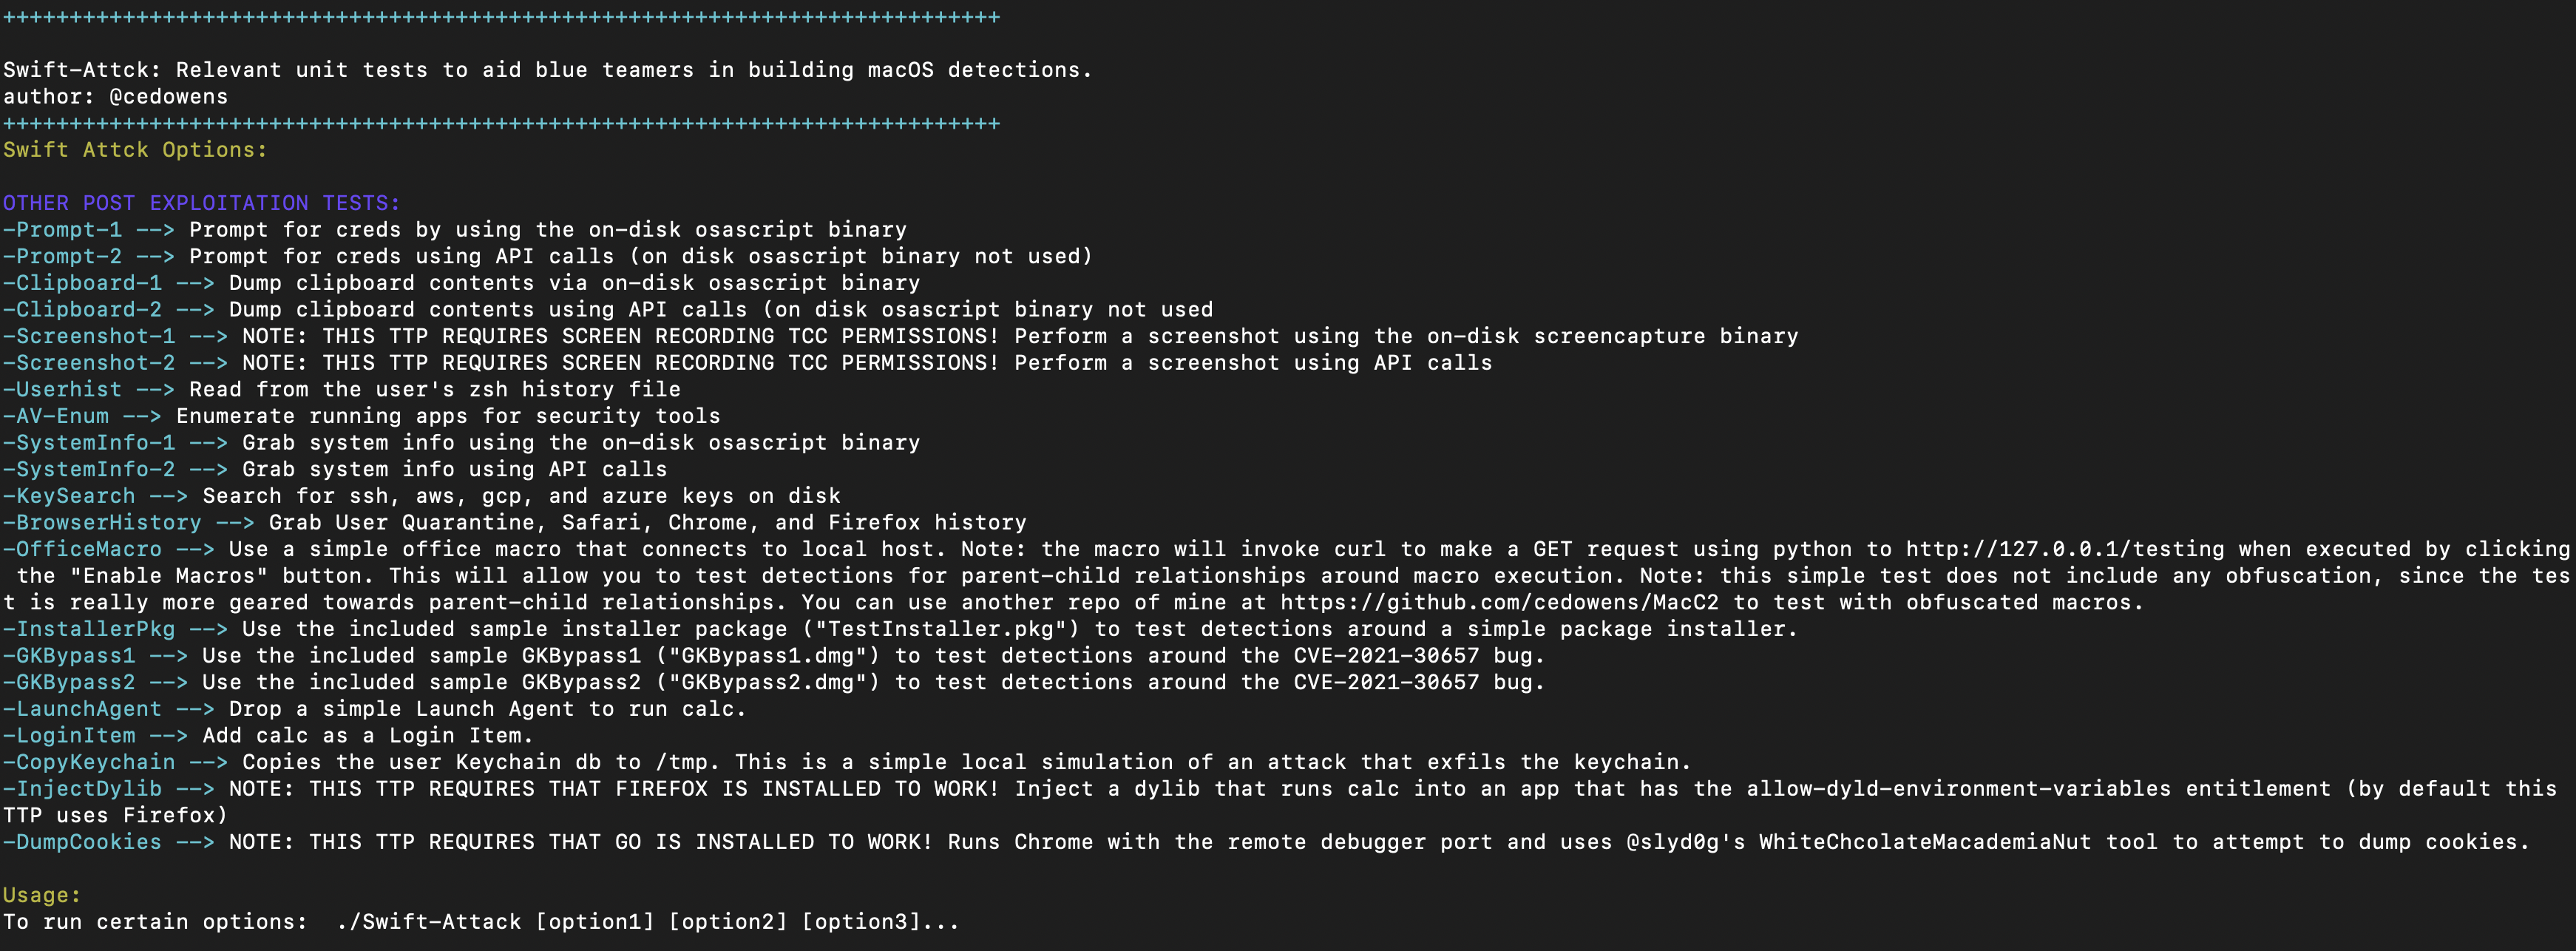 cedowens/swift-attack
Tests unitaires pour les équipes bleues afin de faciliter l'élaboration de détections pour certaines méthodes courantes de post-exploitation macOS.
 mainframed/dc30_workshop
Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
 duriantaco/ravage
Tests de cybersécurité web autonomes axés sur la preuve pour des cibles contrôlées et autorisées. Avec des laboratoires reproductibles, des pistes…
 brnpl/flutter-reverse-engineering-labs
Défis pratiques pour apprendre à rétro-concevoir des applications Flutter.
 jonwiggins/xmloxide
A pure Rust reimplementation of libxml2
 tencent-hunyuan/diagsafe
Diagnostic LLM safety benchmark with 3,489 bilingual prompts, an 84-label taxonomy, and prompt-level rubric judging for explainable, fine-grained…
 hac01/owasp-top-10-k8s-2025
Atelier pratique de type capture-the-flag pour le OWASP Kubernetes Top 10 (2025). Exploitez 11 faiblesses réelles de clusters, capturez les drapeaux,…
 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies