

cgPwn
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
penetration-testing-frameworksexploit-frameworksreverse-engineering+8
356
0xm3r/cgpwnUne VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 pinksawtooth/how_to_become_a_malware_analyst
Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…
 dhotrey/awesome-cybersec
Une collection de plateformes, blogs, documents, livres, ressources et trucs sympas incroyables sur la sécurité.
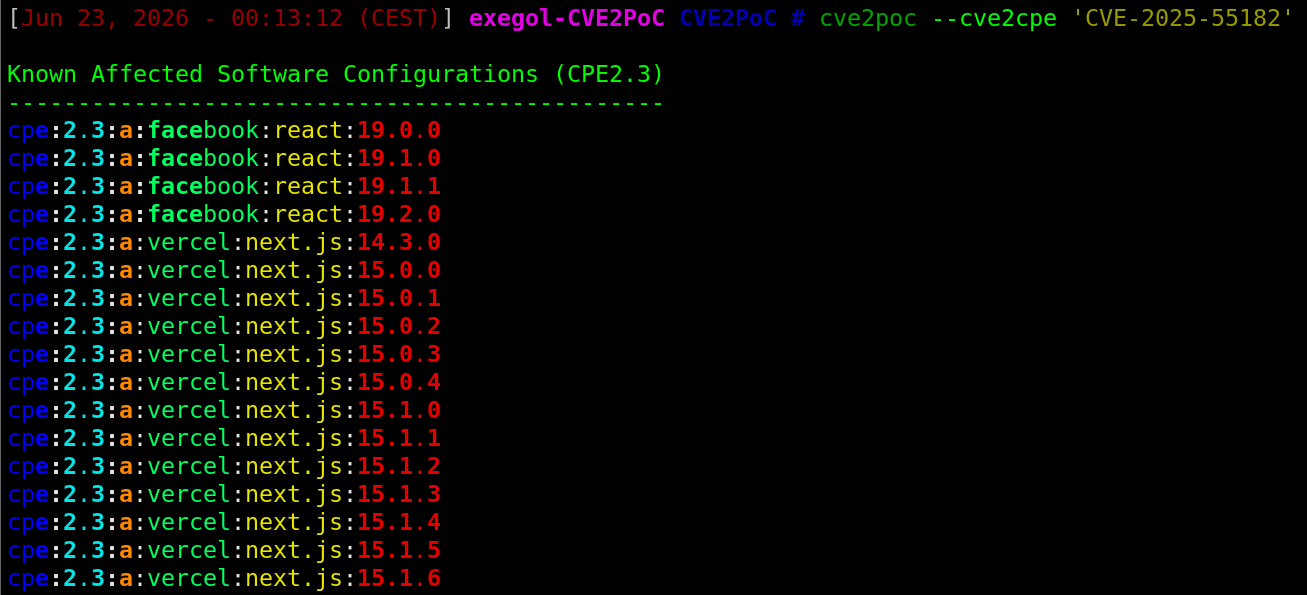 0liverflow/cve2poc
CVE2PoC est un outil qui aide les testeurs d'intrusion, les chasseurs de bugs et les chercheurs en sécurité à trouver rapidement des exploits publics…
 ramadhanamizudin/lazyweb
LazyWeb est une application web de démonstration conçue pour illustrer les vulnérabilités courantes côté serveur. Chaque vulnérabilité est classée…
 chrisneagu/ftc-skystone-dark-angels-romania-2020
AVIS Ce dépôt contient le SDK public FTC pour la saison SKYSTONE (2019-2020). Si vous recherchez le SDK FTC de la saison en cours, veuillez consulter…
 pnwcomputers/ultimate-cybersecurity-master-guide
This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…
 nu11secur1ty/kali-linux
Kali Linux configuration avancée
 cr0nx/awesome-linux-attack-forensics-purplelabs
Cette page est le résultat de recherches pratiques en cours sur les techniques et outils avancés d'attaques Linux, de détection et de forensique.
 doctoreww/evilfonttool
Un outil de déception basé sur les polices de caractères pour le red teaming, la recherche en sécurité, et tout le reste.
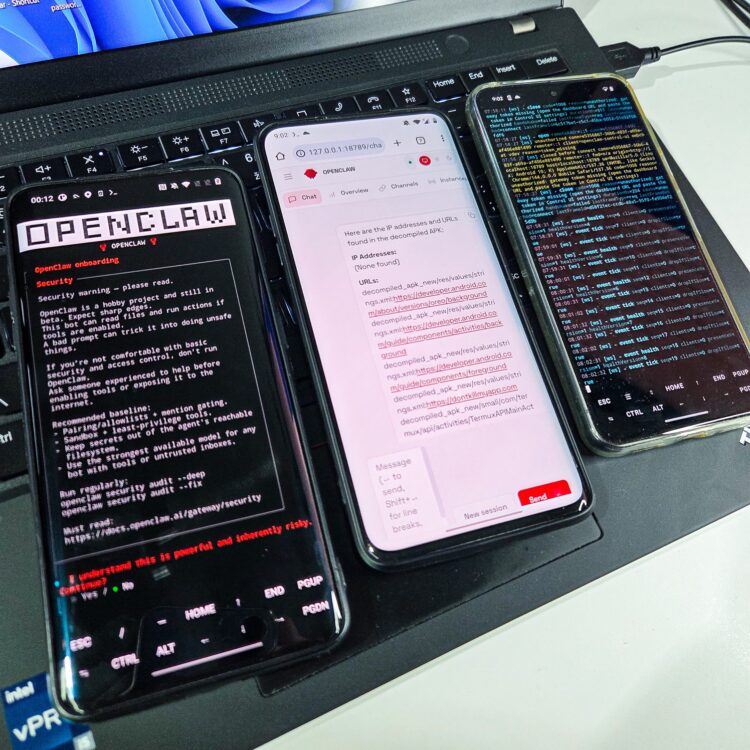 androidmalware/openclaw_termux
Comment installer OpenClaw sur un téléphone Android et le contrôler via WhatsApp
 t0thkr1s/allsafe-android
Application Android intentionnellement vulnérable.
 tegal1337/0l4bs
Laboratoires de cross-site scripting pour les passionnés de sécurité des applications web
 weev3/lkwa
Laboratoire d'attaques web moins connu
 liveoverflow/ctf-screenshotter
Défi web CTF simulant une vulnérabilité de capture d'écran réelle, avec configuration Docker et compte rendu vidéo pour une formation pratique en…
 appsecco/vulnerable-mcp-servers-lab
Une collection de serveurs volontairement vulnérables pour apprendre les serveurs MCP de Pentesting.
 fportantier/vulpy
Application Python vulnérable pour apprendre le développement sécurisé