

iGoat-Swift
 owasp/igoat-swift
OWASP iGoat (Swift) - Une application Swift délibérément vulnérable pour iOS
ios-securityvulnerability-analysismobile-app-pentesting+6
451il y a 9 mois
owasp/igoat-swiftOWASP iGoat (Swift) - Une application Swift délibérément vulnérable pour iOS
 anlominus/bug-bounty
Bug Bounty ~ Awesomes | Livres | Aides-mémoire | Listes de contrôle | Outils | Listes de mots | Plus
 0ca/boxpwnr
A modular framework for benchmarking LLMs and agentic strategies on security challenges across HackTheBox, TryHackMe, PortSwigger Labs, Cybench,…
 tothi/ad-honeypot-autodeploy
Déployez automatiquement un petit domaine Windows intentionnellement non sécurisé et vulnérable pour un honeypot RDP.
 nakiami/mellivora
Mellivora est un moteur de CTF écrit en PHP
 lets-all-be-stupid-forever/circuit-artist
Circuit Artist est un jeu de dessin et de simulation de circuits numériques.
 momenbasel/htb-writeups
Collection structurée de plus de 500 writeups de machines Hack The Box, plus de 400 solutions de challenges, et des outils d'apprentissage…
 yavuzlar/vulnlab
Laboratoire d'application web volontairement vulnérable pour s'entraîner à l'exploitation de SQLi, XSS, CSRF, SSTI, IDOR, XXE et plus de 15 autres…
 hxsecurity/terraformgoat
Outil de déploiement multi-cloud vulnérable par conception utilisant Terraform pour provisionner une infrastructure cloud intentionnellement non…
 dinosn/fastjson-jsontype-rce-lab
Laboratoires Docker + scanner défensif pour la RCE de fastjson par chargement de classe à distance. fastjson 1.2.66-1.2.83 : sonde de ressource…
 mhaggis/security-detections-mcp
MCP pour aider les défenseurs à travailler plus dur et plus intelligemment en ingénierie de détection.
 ransomleak/training-security-awareness
Open-source interactive security awareness training library with 130+ SCORM exercises covering phishing, vishing, BEC, MFA fatigue, and OWASP AI/LLM…
 emproof-com/workshop_firmware_reverse_engineering
Atelier de rétro-ingénierie de firmware
 owasp/igoat
OWASP iGoat - Un outil d'apprentissage pour le pentesting et la sécurité des applications iOS par Swaroop Yermalkar
 an0nud4y/av-edr-lab-environment-setup
Références pour la mise en place d'un environnement de laboratoire AV/EDR pour aider au développement de malware
 johackim/docker-hacklab
Mon hacklab personnel, créez le vôtre.
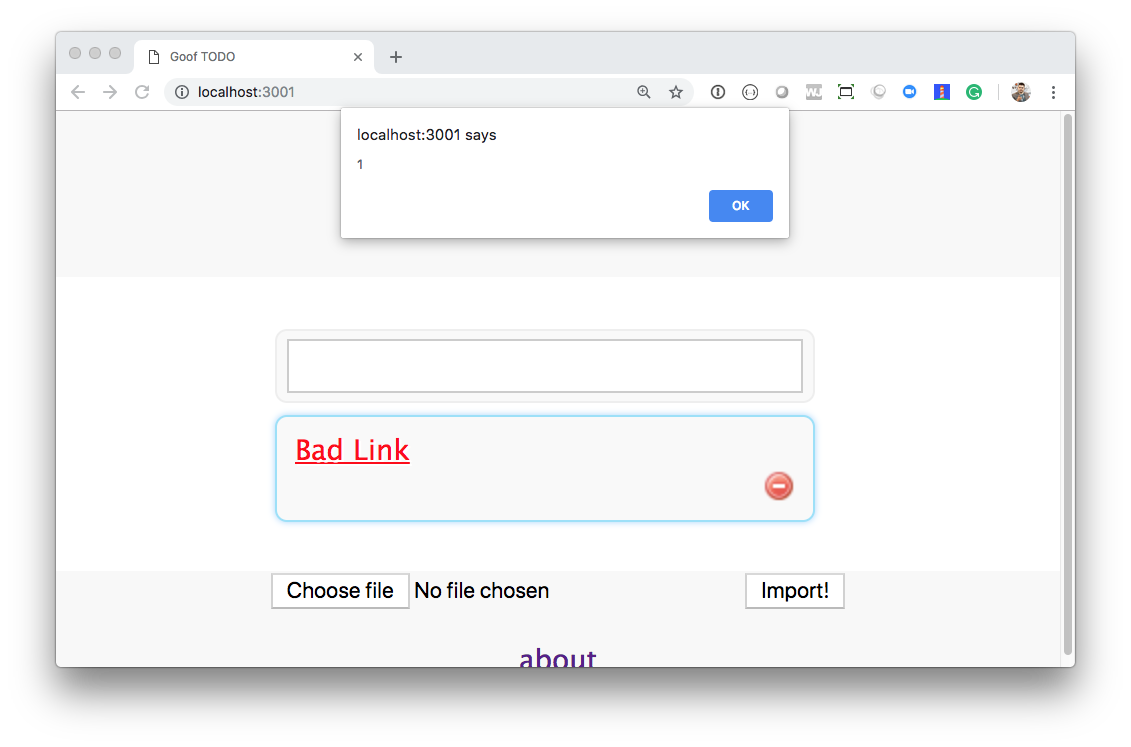 snyk-labs/exploit-workshop
Un atelier étape par étape pour exploiter diverses vulnérabilités dans des applications Node.js et Java