
Archived
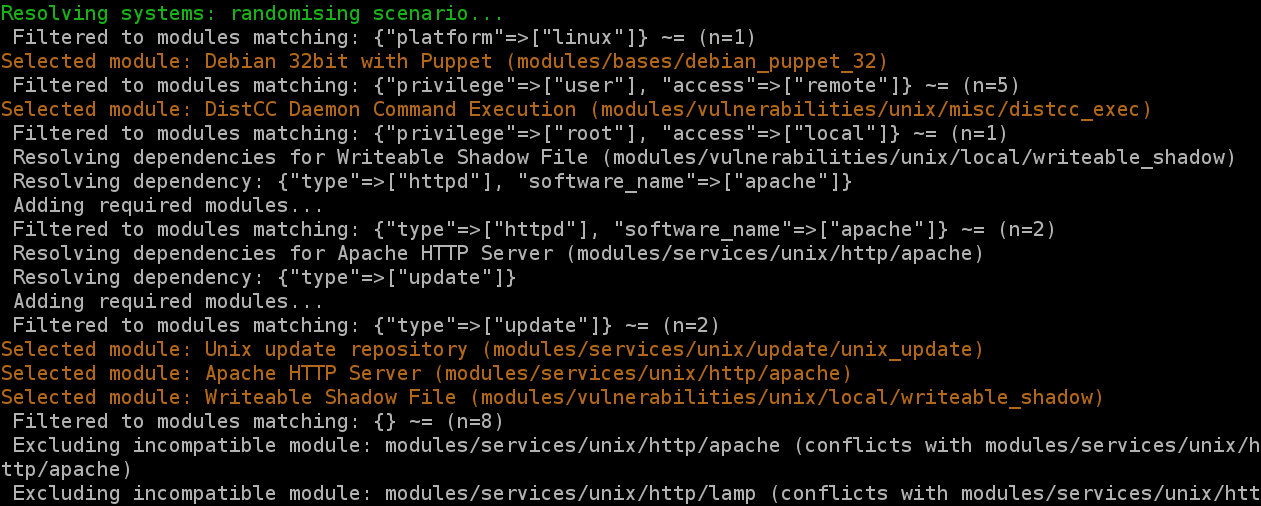
SecGen
 secgen/secgen
Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)
privilege-escalationvulnerability-scannersvulnerability-analysis+8
 bishopfox/json-interop-vuln-labs
Laboratoires d'accompagnement pour « Une exploration des vulnérabilités d'interopérabilité JSON »

 antonlovesdnb/ttprunner
Exécutez des TTP, avec l'IA !
 microsoft/fides
Flow Integrity Deterministic Enforcement System. Mécanismes de sécurisation des agents d'IA grâce au contrôle de flux d'informations.

 owasp/webgoat
Ceci est une base de code obsolète. Le projet se trouve à l'adresse : https://github.com/WebGoat
 nu11secur1ty/linux_hardening_and_security
Collection de scripts de durcissement Linux et de configurations de sécurité pour l'audit système, le contrôle d'accès et l'amélioration de la…
 owasp/damn-vulnerable-ml-model
Modèle d'apprentissage automatique intentionnellement vulnérable pour une formation pratique à la sécurité. Explorez les vulnérabilités ML courantes,…
 emaar1x/cve-2021-41773
Lab Docker pédagogique pour la traversée de chemin et l'exécution de code à distance (RCE) sur Apache HTTP Server 2.4.49 (CVE-2021-41773), incluant…
 karitamw/printnightmare-detection-mitigation-lab
Laboratoire de sécurité Windows assaini démontrant l'administration d'Active Directory, la détection hôte et réseau, et l'atténuation en couches de…
 zsxen/cve-2025-1974
Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…
 thieveshkar/rootquest-ctf-box-multi-stage-exploitation-vm
Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…
 ksgassama-lab/msteams---vulnerability---remediation
Remédiation automatisée de CVE-2025-53783 (Teams RCE) à l'aide de PowerShell
 anasrami12/cve-2025-5548
Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
 ocfagb/hacktivity-vulns-exploits-lab
Writeup + analyse CVE + contre-mesures pour le lab Hacktivity « Vulnerabilities, Exploits, and Remote Access Payloads » (shells netcat, Metasploit,…
 trailofbits/not-slithering-anywhere
La version Python de notre application vulnérable Not Go-ing Anywhere
 nanashibx2/bx2-writeups
Writeups, walkthroughs et notes techniques de cybersécurité par Nanashi Bx2.