

ICMPWatch
 halildeniz/icmpwatch
Sniffeur de paquets ICMP pour la capture, l'analyse et l'enregistrement des paquets Echo Request/Reply avec filtrage, stockage SQLite et export PCAP…
packet-sniffing-analysisinformation-gatheringnetwork-security
60
halildeniz/icmpwatchSniffeur de paquets ICMP pour la capture, l'analyse et l'enregistrement des paquets Echo Request/Reply avec filtrage, stockage SQLite et export PCAP…
 adrecon/adrecon
Outil PowerShell qui extrait les artefacts Active Directory via LDAP ou ADWS et génère des rapports Excel pour l'audit, le DFIR et les tests…
 d4vinci/bugz-tools
Une collection d'outils que j'ai écrits pour le bug bounty ou le hacking et que ça ne me dérange pas de publier :smile:
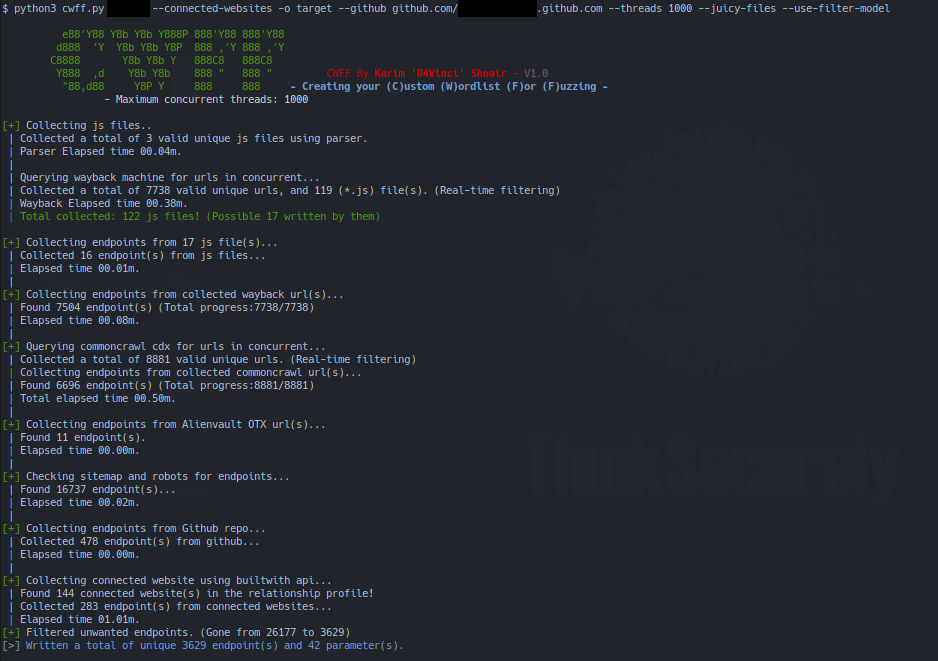 d4vinci/cwff
Créez votre liste de mots personnalisée pour le fuzzing
 d4vinci/elpscrk
Un générateur intelligent de listes de mots basé sur le profilage utilisateur, les permutations et les statistiques. (Nommé d'après le même outil…
 halildeniz/netprobe
Scanner réseau basé sur ARP qui découvre les périphériques sur un sous-réseau, affichant les adresses IP, les adresses MAC, les fabricants et les…
 cujanovic/subdomain-bruteforce-list
Liste de mots volumineuse (plus de 34 M d'entrées) pour le bruteforcing de sous-domaines et la reconnaissance DNS lors des tests d'intrusion et de la…
 cujanovic/content-bruteforcing-wordlist
Liste de mots pour la découverte par force brute de contenu (répertoires) avec Burp ou dirsearch
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 malwaretech/cve-2024-47176-scanner
Un scanner simple pour identifier les instances vulnérables de cups-browsed sur votre réseau
 damianofalcioni/ip-biter
IP-Biter : Le Framework de Suivi d'E-mails (et pas seulement) Adapté aux Hackers
 r00ts3c/ddos-rootsec
Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…
 marb08/etherleak-checker
Ce script Python permet de détecter la vulnérabilité Etherleak (CVE-2003-0001) sur un hôte cible en analysant les données de bourrage dans les…
 badsectorlabs/sccm-http-looter
Trouver des fichiers intéressants stockés sur les partages (System Center) Configuration Manager (SCCM/CM) via HTTP(s)
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 graniet/operative-framework
operative framework est un framework OSINT d'enquête en Rust, vous pouvez interagir avec plusieurs cibles, exécuter plusieurs modules, créer des…
 jasonxtn/kraken
Kit tout-en-un pour attaques par force brute
 opencybersecurityalliance/kestrel-lang
Langage de chasse aux menaces Kestrel : créer des flux de chasse réutilisables, composables et partageables à travers différentes sources de données…