
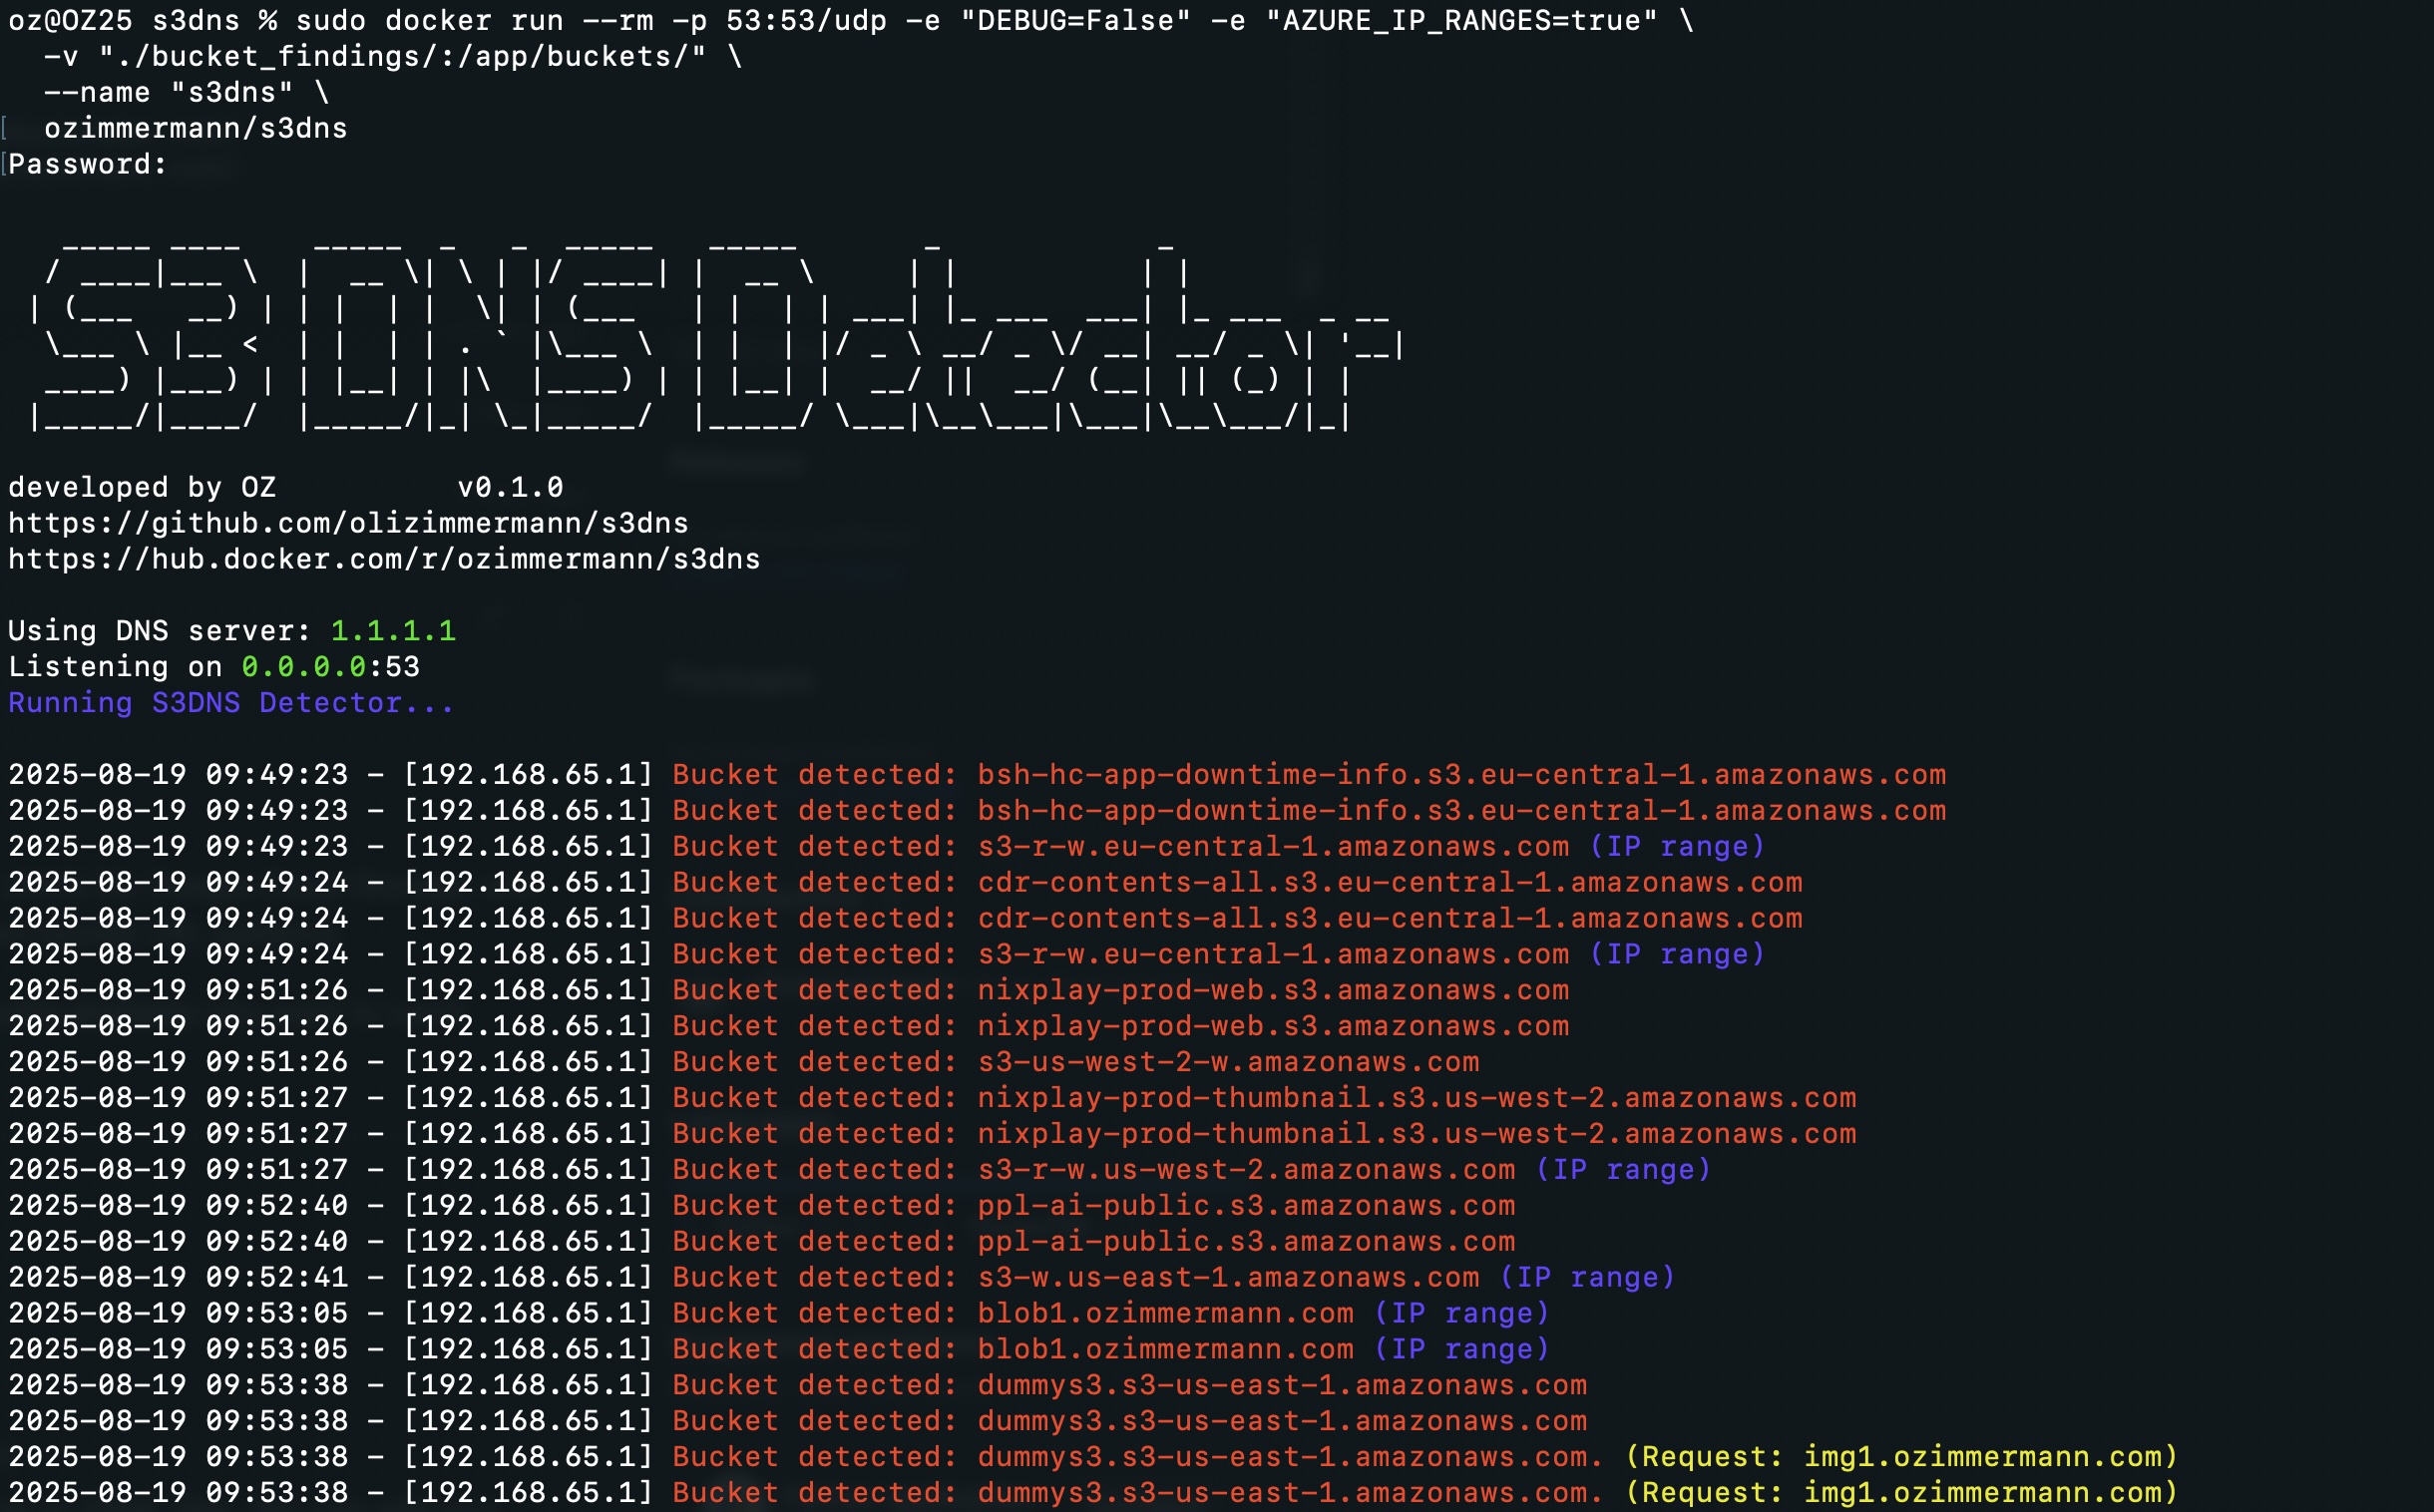
s3dns
 olizimmermann/s3dns
Serveur DNS passif qui détecte les buckets de stockage cloud exposés (AWS S3, GCP, Azure) en résolvant les requêtes DNS, en traçant les chaînes…
osintreconnaissancevulnerability-analysis+5
129
olizimmermann/s3dnsServeur DNS passif qui détecte les buckets de stockage cloud exposés (AWS S3, GCP, Azure) en résolvant les requêtes DNS, en traçant les chaînes…
 jieyab89/osint-cheat-sheet
Aide-mémoire OSINT organisé avec outils, ensembles de données, wiki et astuces pour la reconnaissance, le renseignement sur les réseaux sociaux et…
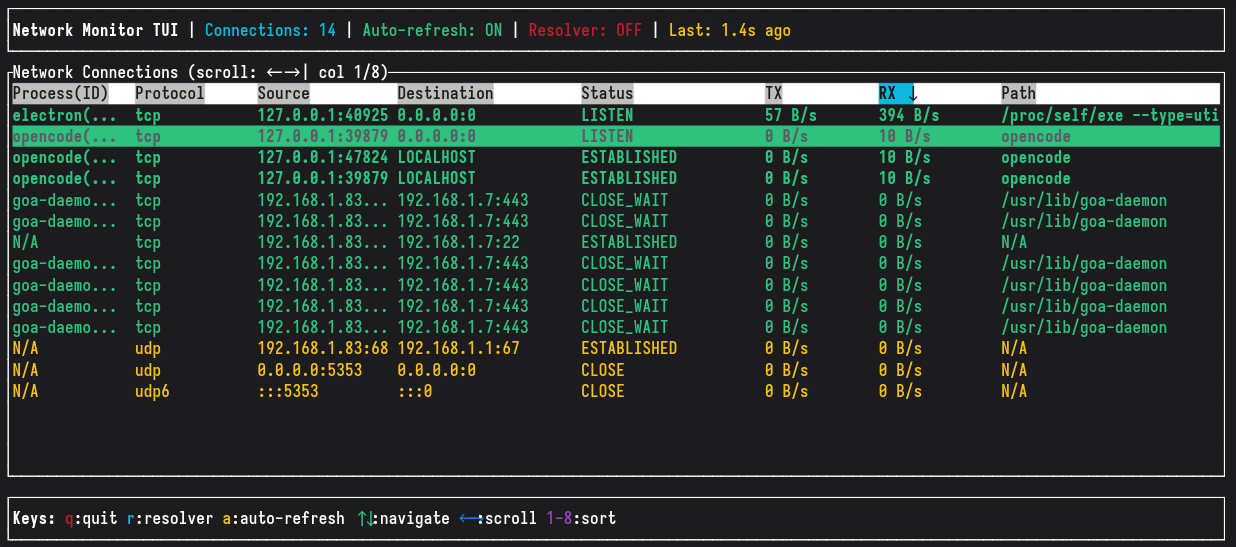 grigio/network-monitor
Un outil de surveillance des connexions réseau en temps réel conçu avec Rust et GTK4, affichant les connexions actives avec des statistiques I/O en…
 projectdiscovery/interactsh-web
Tableau de bord web pour le client Interactsh
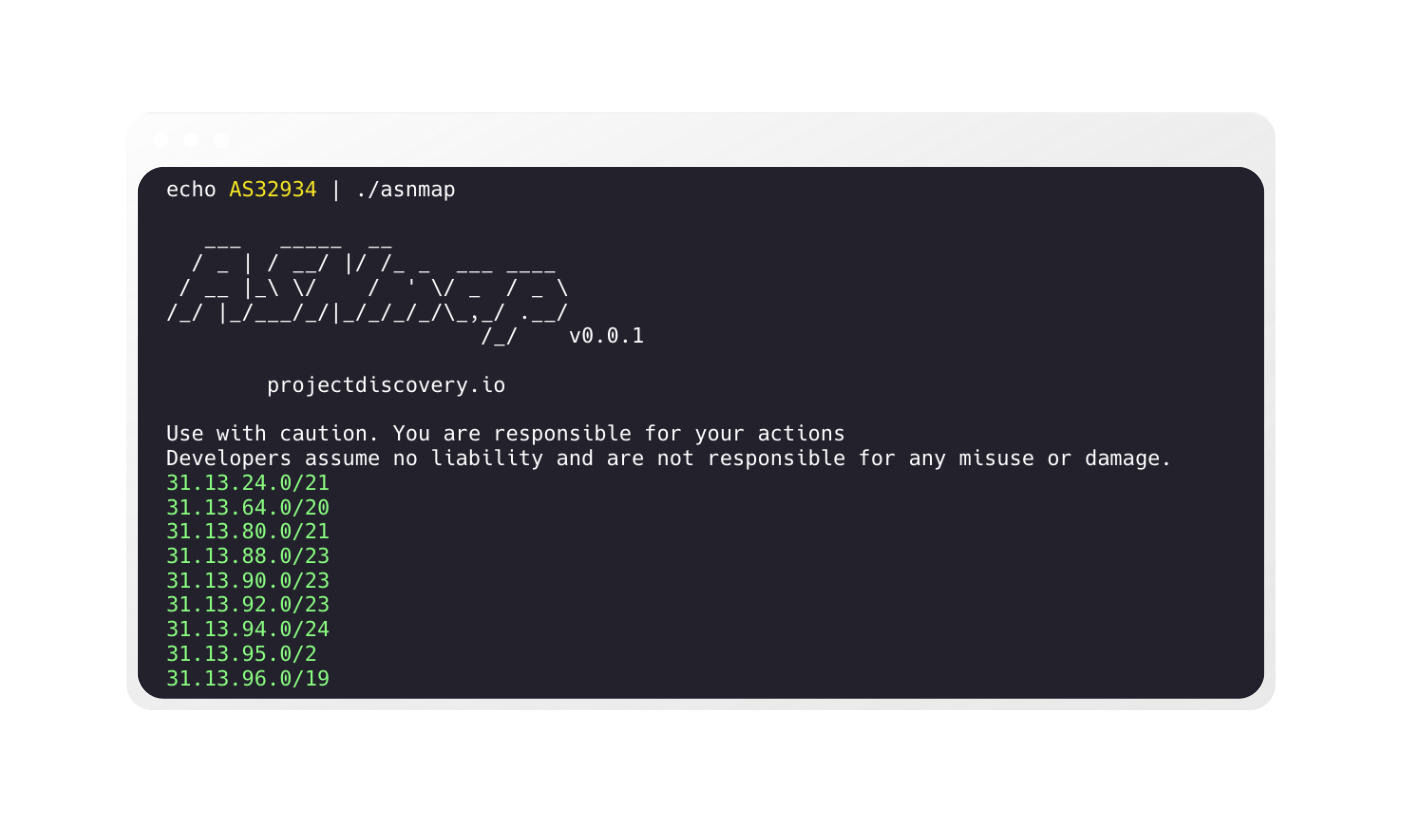 projectdiscovery/asnmap
CLI et bibliothèque Go pour cartographier rapidement les plages réseau d'une organisation à l'aide des informations ASN.
 projectdiscovery/shuffledns
Un wrapper pour MassDNS écrit en Go pour énumérer les sous-domaines valides en utilisant le brute-force actif ainsi que résoudre les sous-domaines…
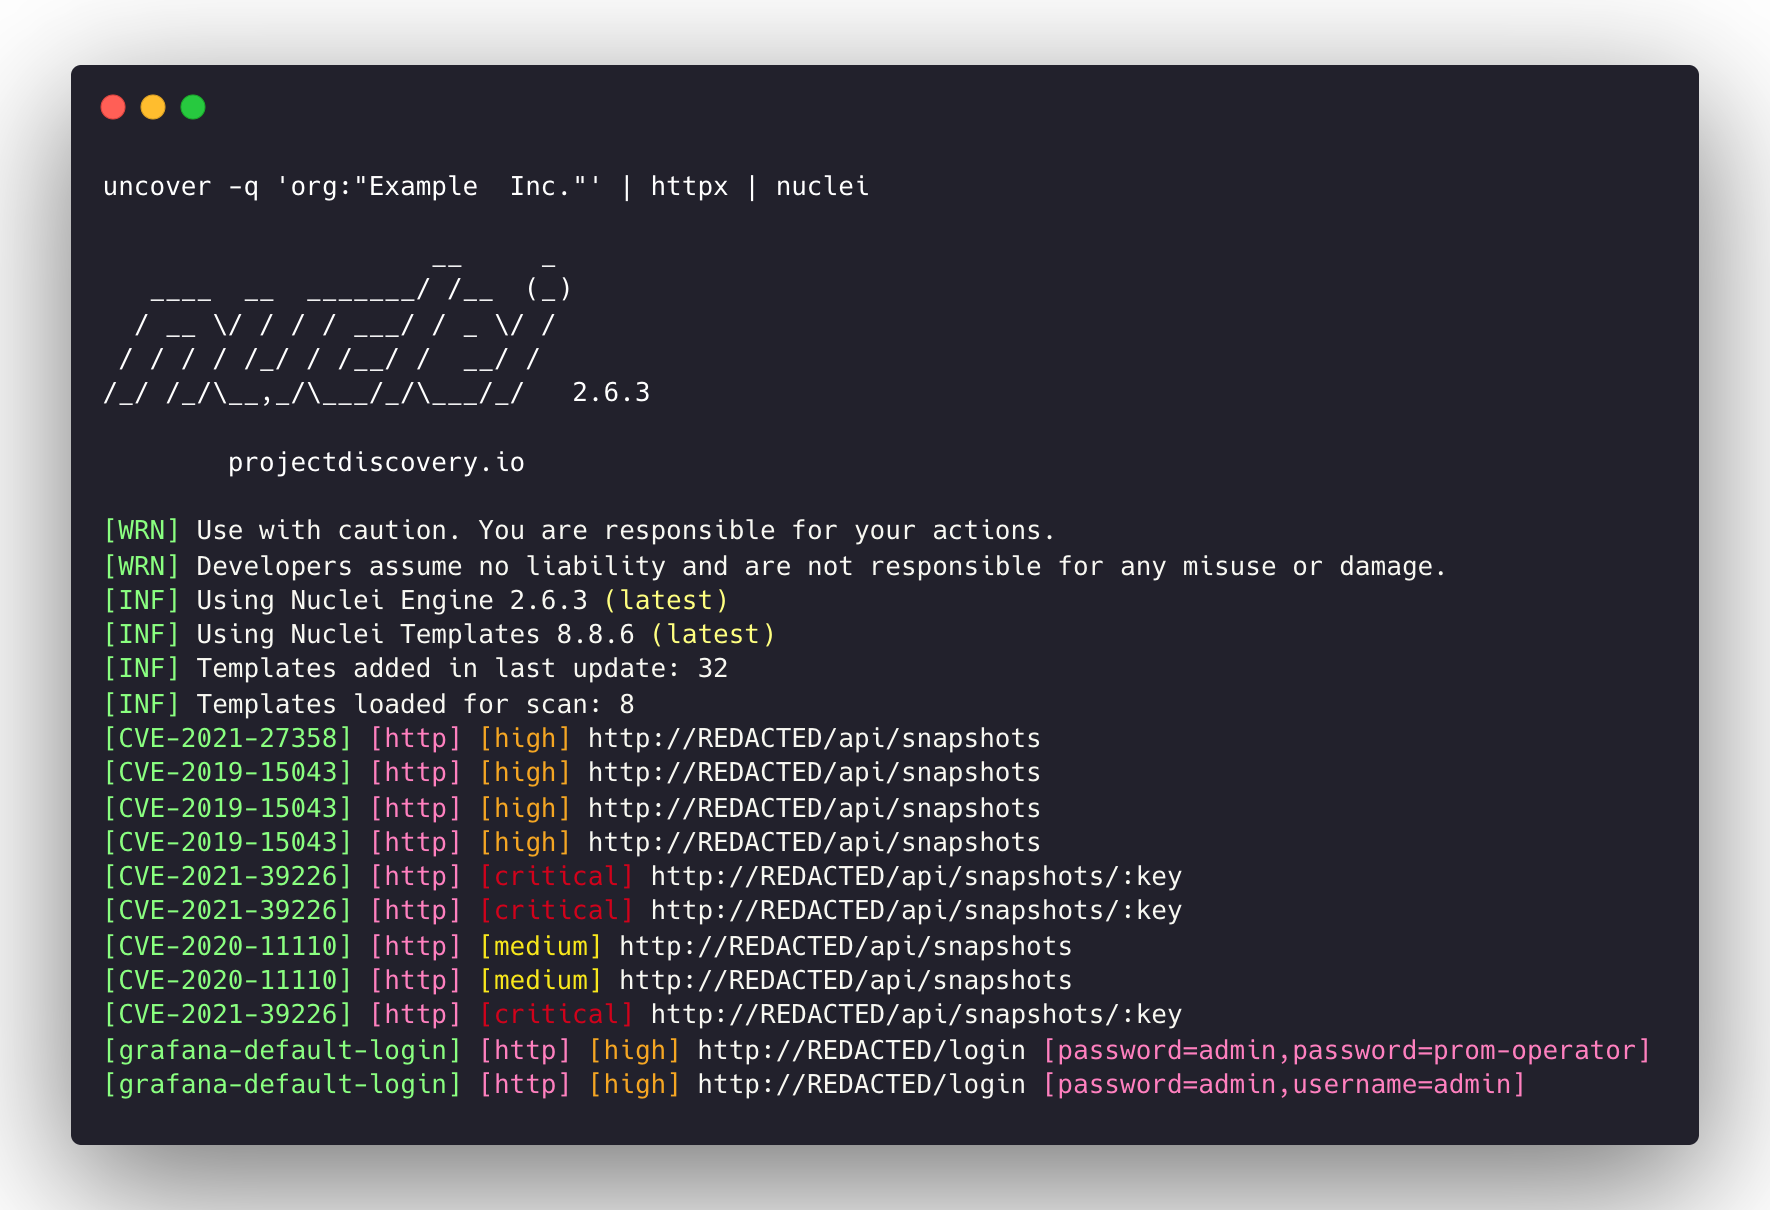 projectdiscovery/uncover
Découvrez rapidement les hôtes exposés sur Internet en utilisant plusieurs moteurs de recherche.
 projectdiscovery/tldfinder
Un outil rationalisé pour découvrir les TLD privés pour la recherche en sécurité.
 skelsec/aardwolf
Client RDP asynchrone pour Python (sans interface)
 jsdelivr/globalping-probe
Le code de la sonde globalping qui s'exécute sur votre matériel et se connecte au réseau communautaire mondial de sondes
 khashashin/ogi
Open Source Link Analysis & OSINT Framework
 cogiceo/gpohound
Outil offensif de vidage et d'analyse de GPO qui exploite et enrichit les données de BloodHound
 tuhinshubhra/cmseek
Suite de détection et d'exploitation de CMS - Scannez WordPress, Joomla, Drupal et plus de 180 autres CMS
 0xdea/tactical-exploitation
Outil moderne d'exploitation tactique.
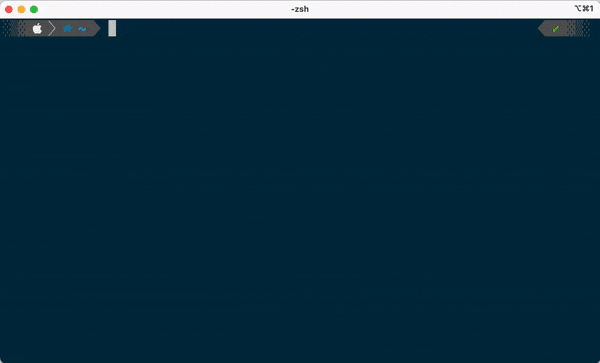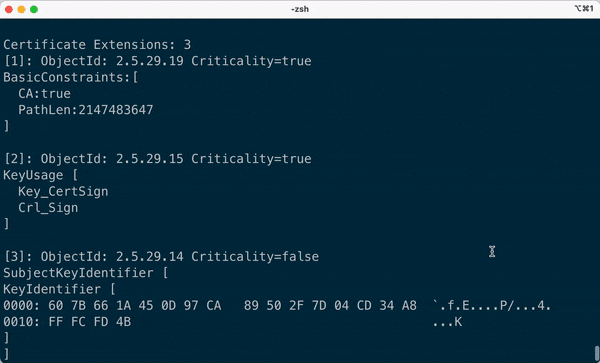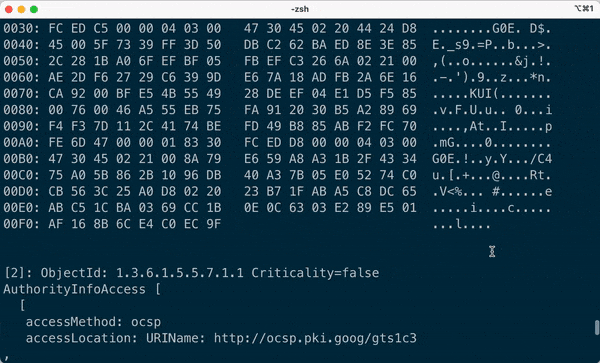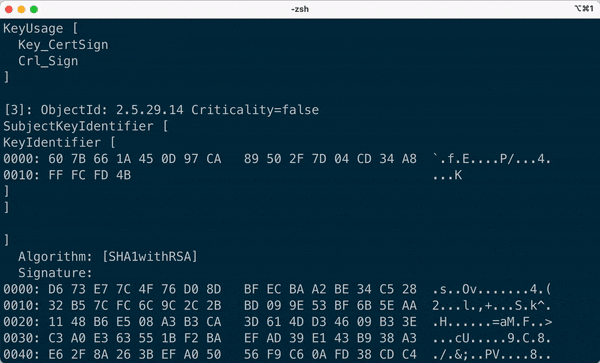 hakky54/certificate-ripper
🔐 Un outil CLI pour extraire les certificats serveur
 crypt0p3g/pass-the-device
Outils de reconnaissance et détections Sigma/KQL pour tester si la confiance accordée aux appareils VPN/SASE peut être transplantée après la…
 goshs-labs/goshs
Serveur de fichiers à binaire unique riche en fonctionnalités pour red teamers et développeurs. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · Capture…
 0xsteph/pentest-ai
Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs vérifiés livrent une capsule de…