
dradis-ce
 dradis/dradis-ce
Dradis Community Edition: open-source pentest reporting and collaboration. Import Burp, Nessus, Nmap and more, then export the report.
penetration-testing-frameworksvulnerability-analysisinformation-gathering+1
837
dradis/dradis-ceDradis Community Edition: open-source pentest reporting and collaboration. Import Burp, Nessus, Nmap and more, then export the report.
 devcop95/bugbounty-lab101
Un espace de travail complet pour le bug bounty destiné aux chercheurs HackerOne. Comprend l'application du périmètre, un pipeline automatisé de…
 efforg/rayhunter
Outil Rust pour détecter les simulateurs de station de base sur un point d'accès mobile Orbic
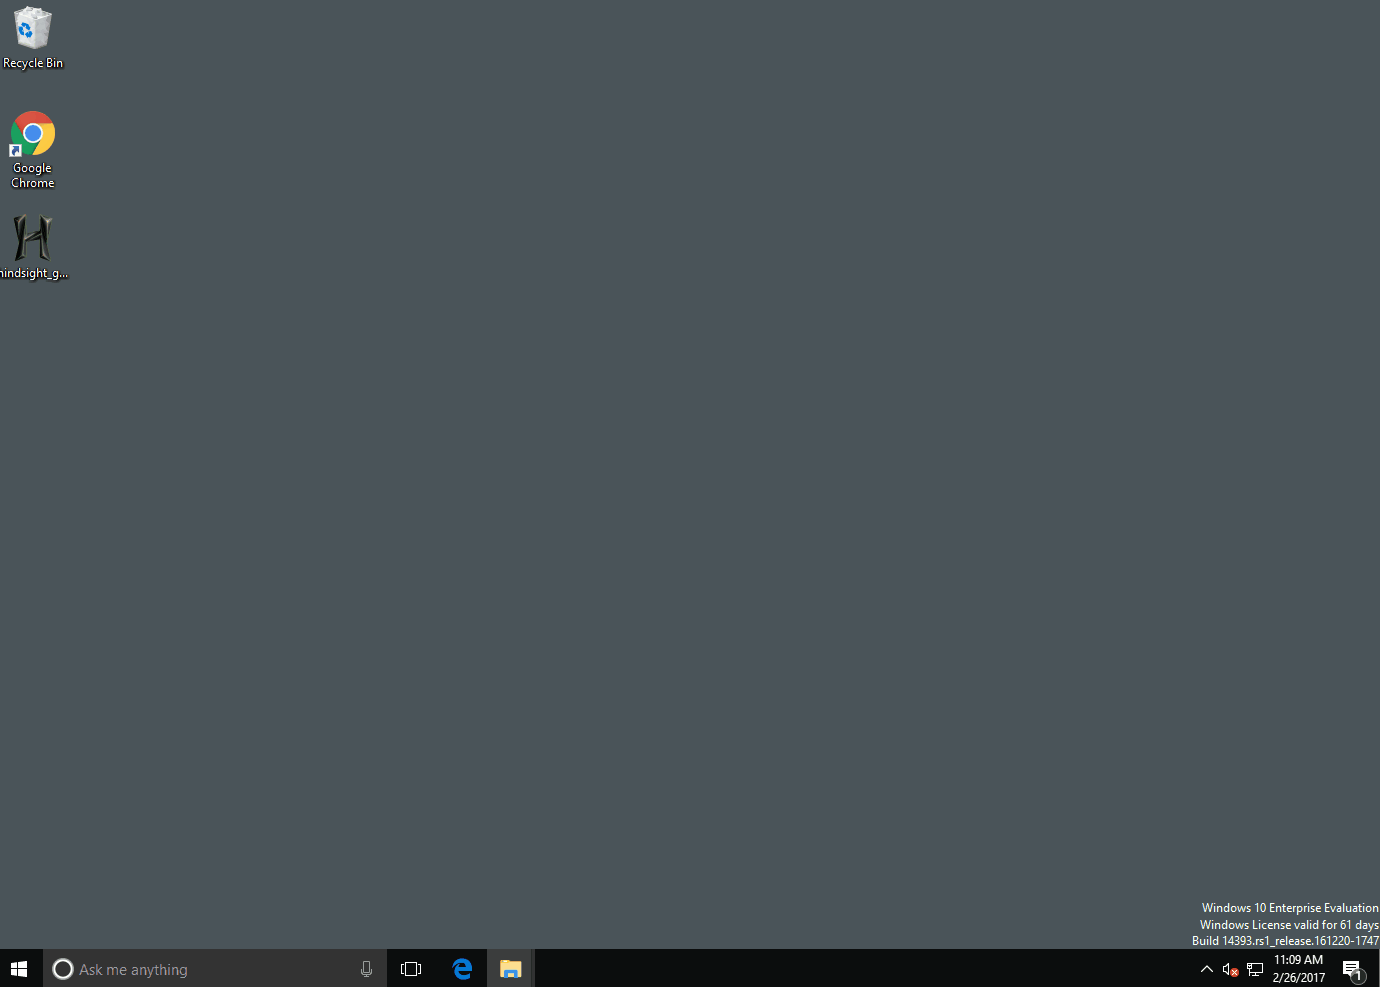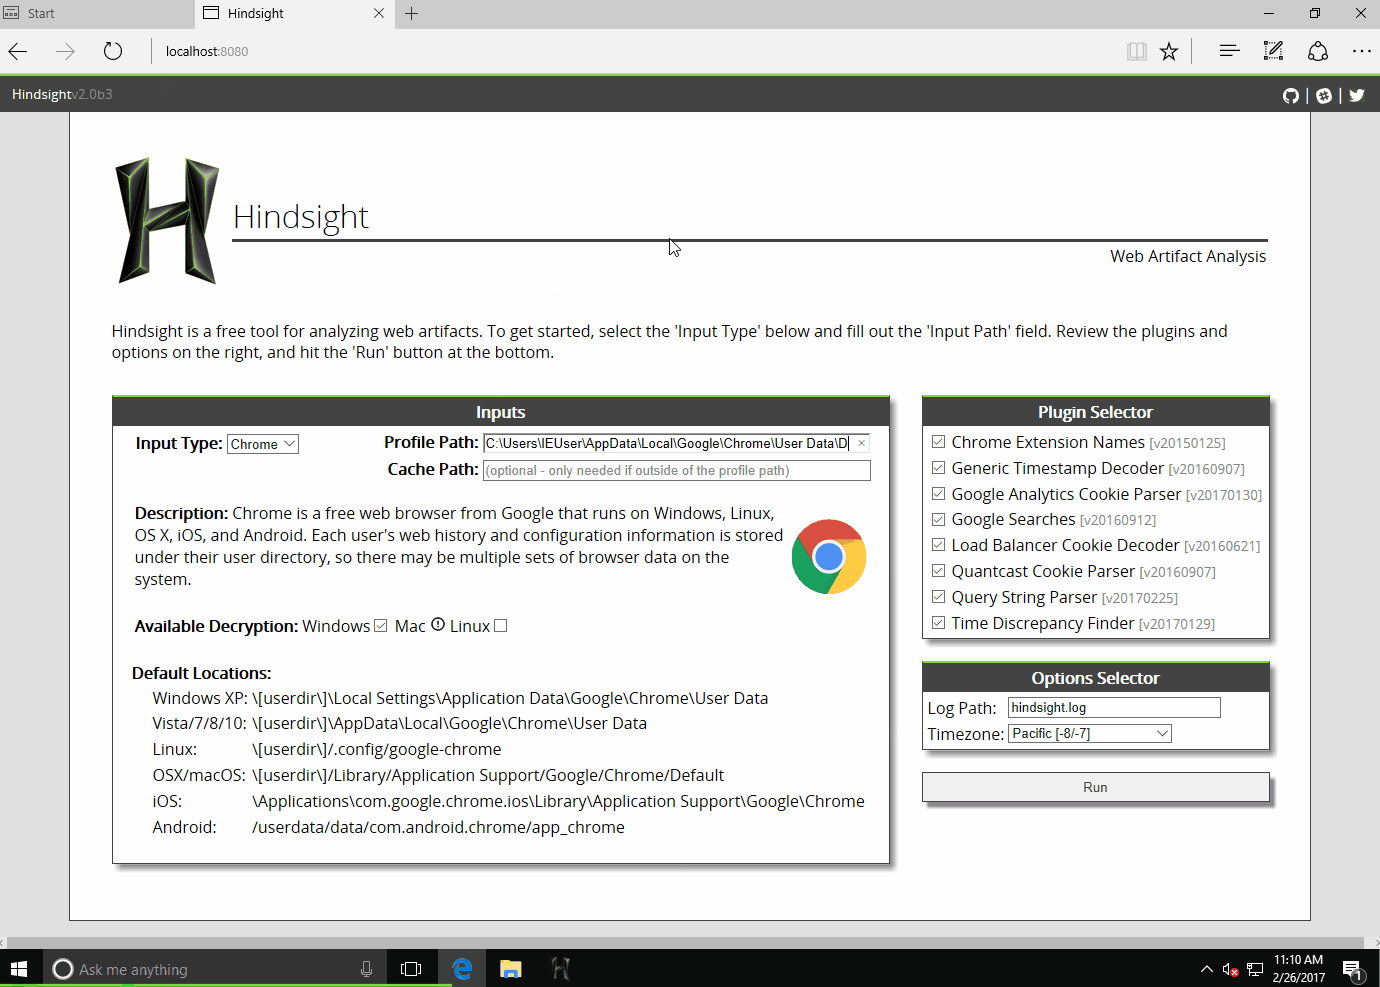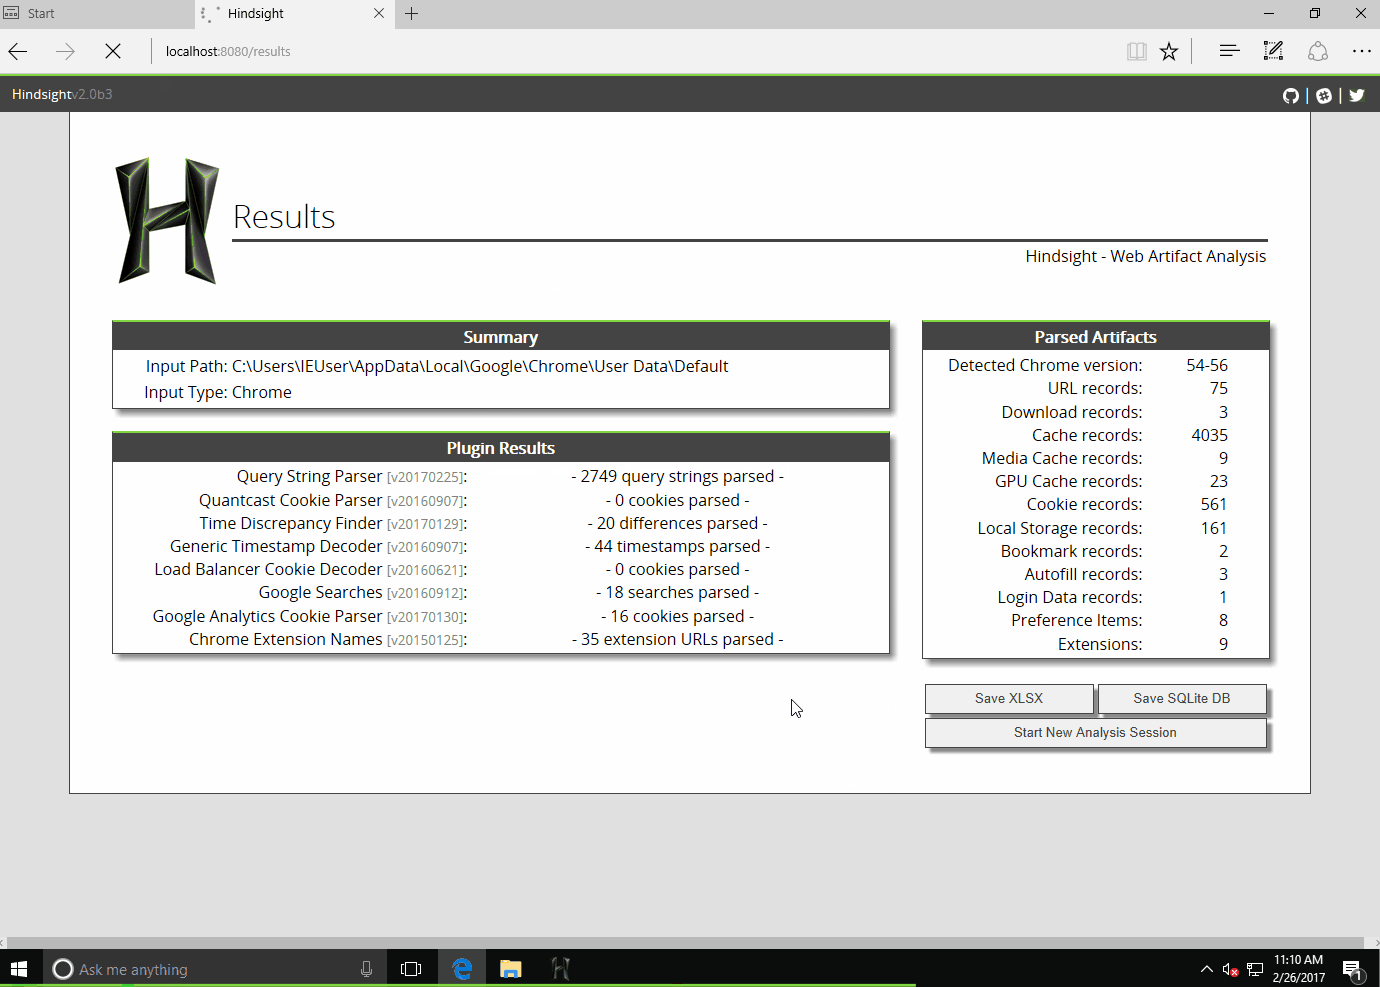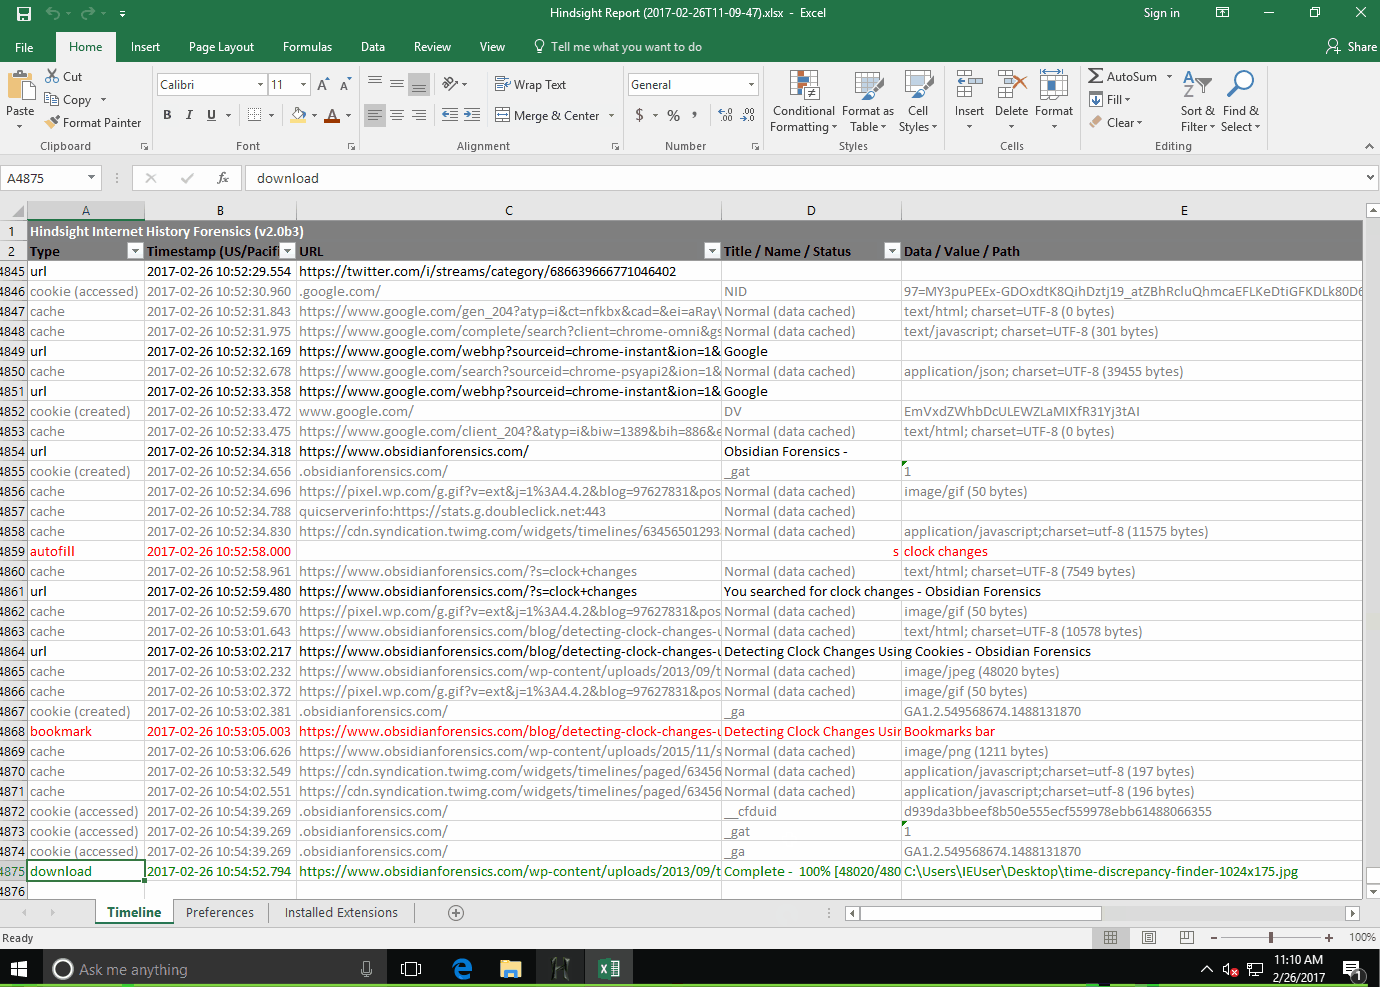 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 dirtyfilthy/freshonions-torscraper
Fresh Onions est un spider TOR / crawler de services cachés onion open source hébergé à zlal32teyptf4tvi.onion
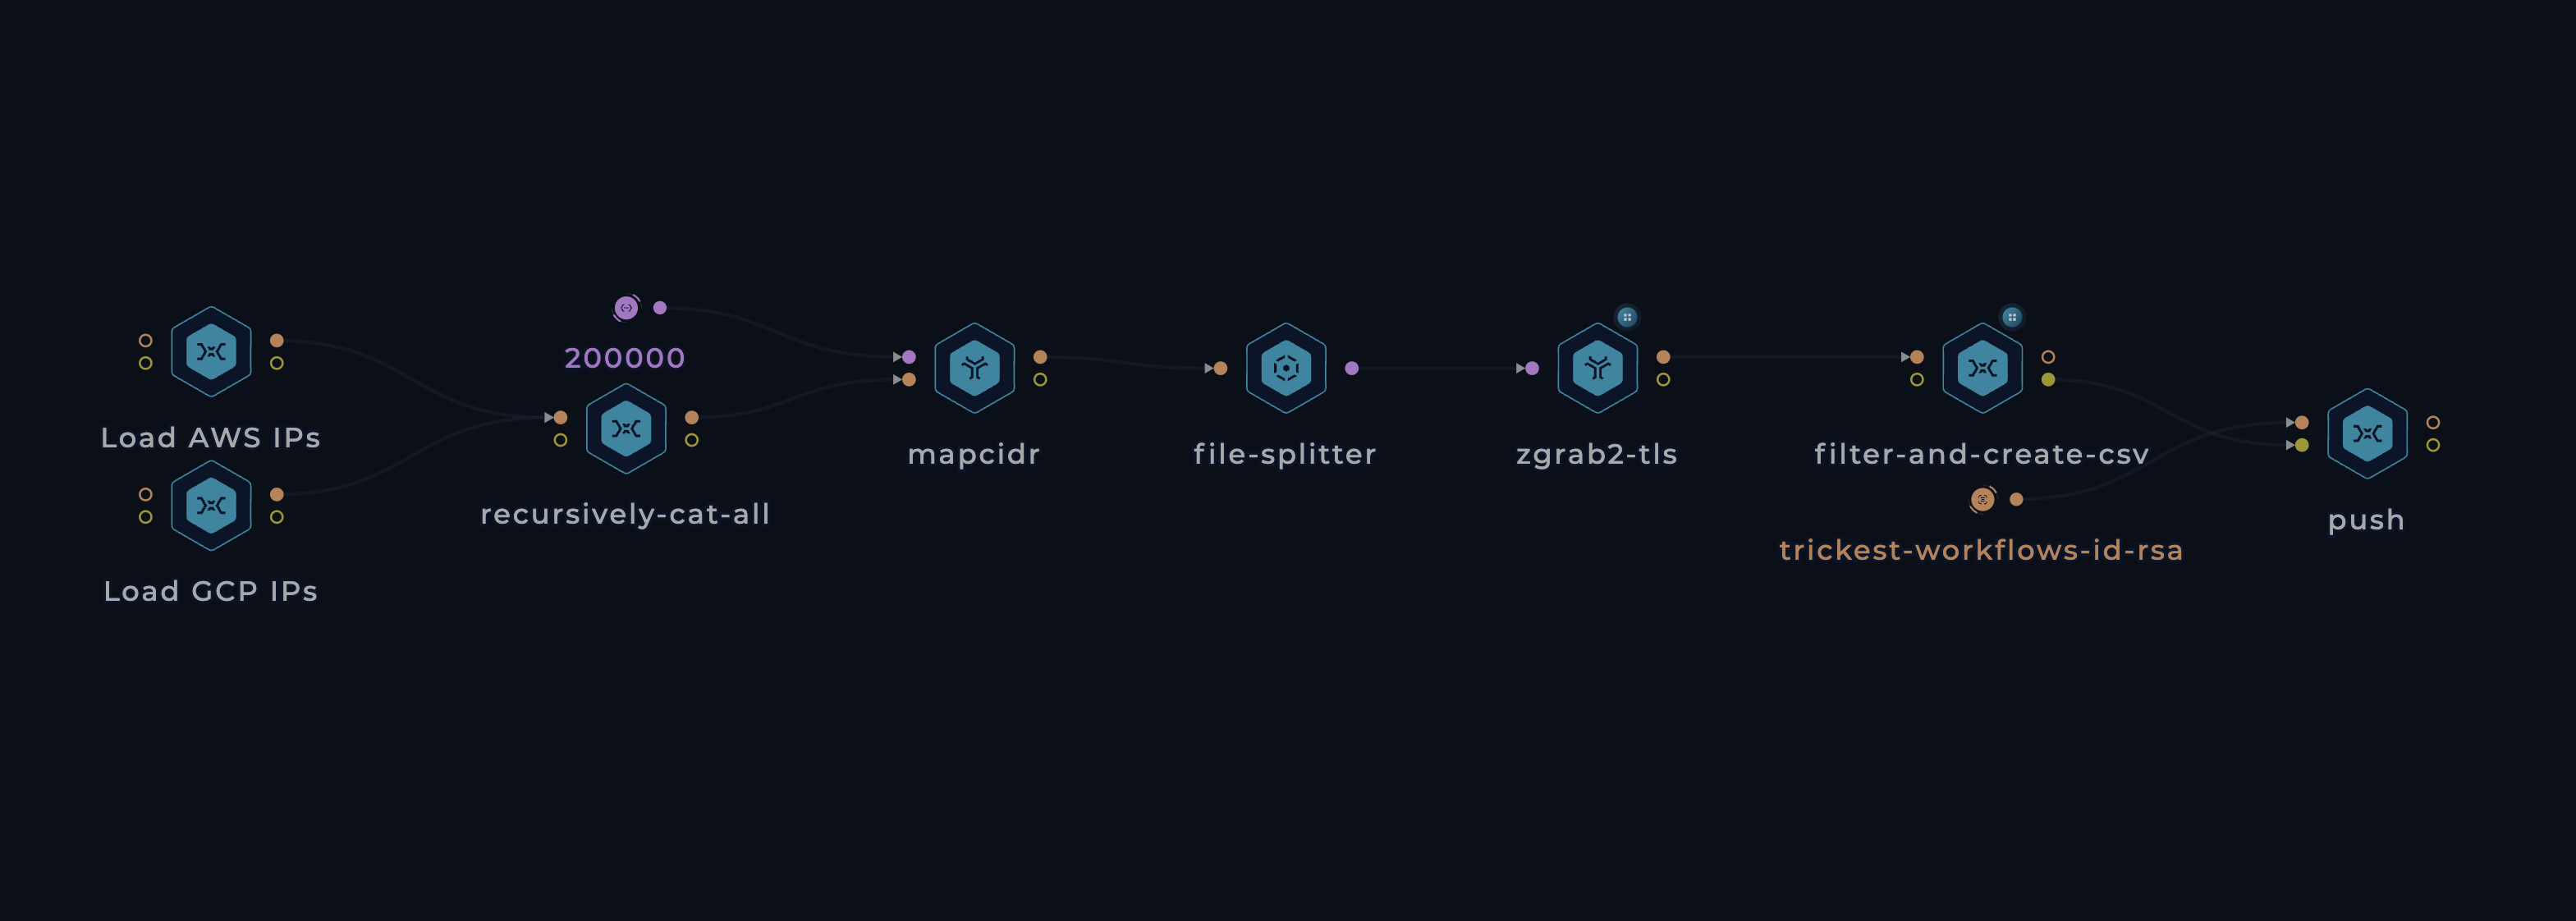
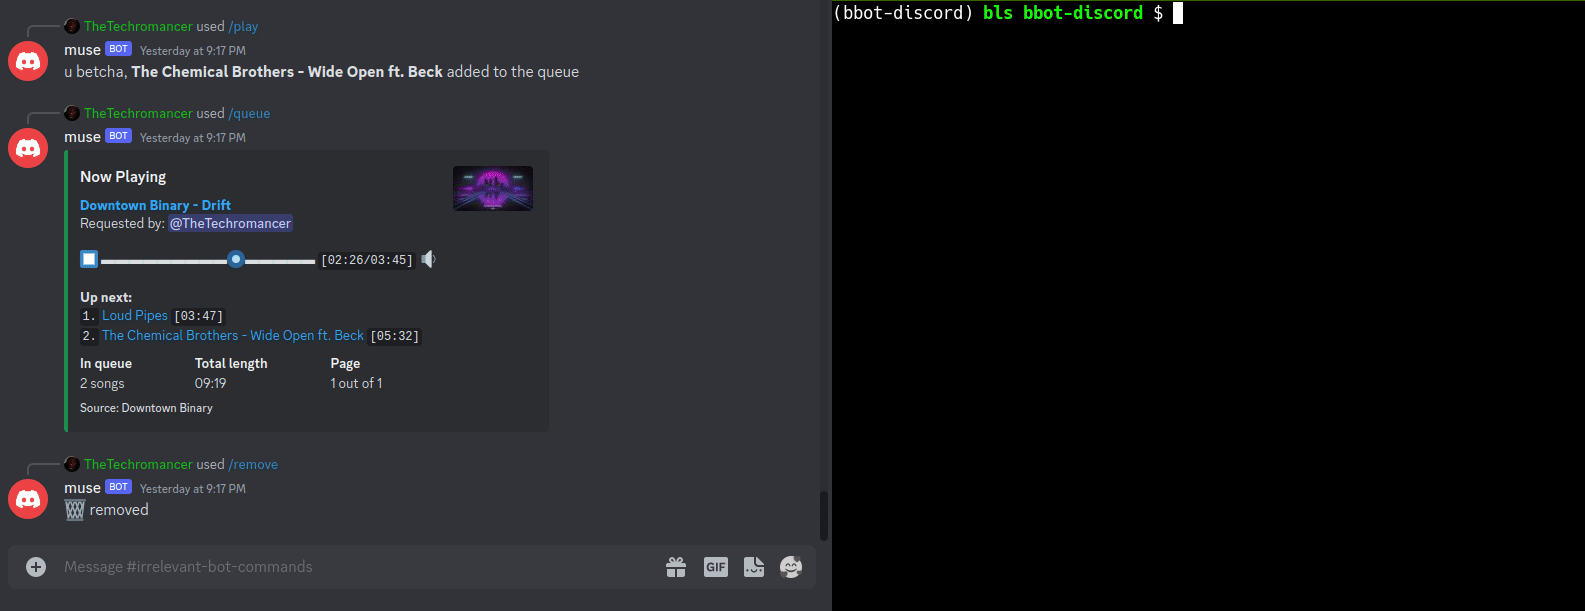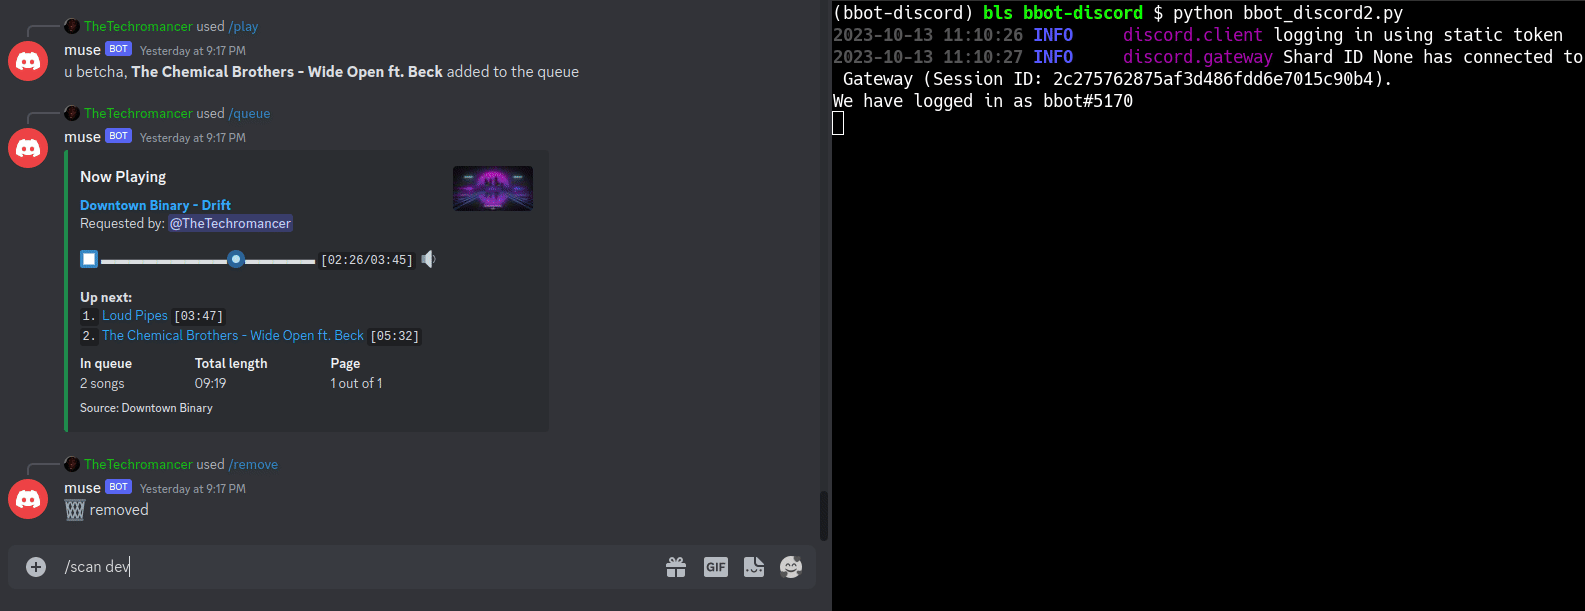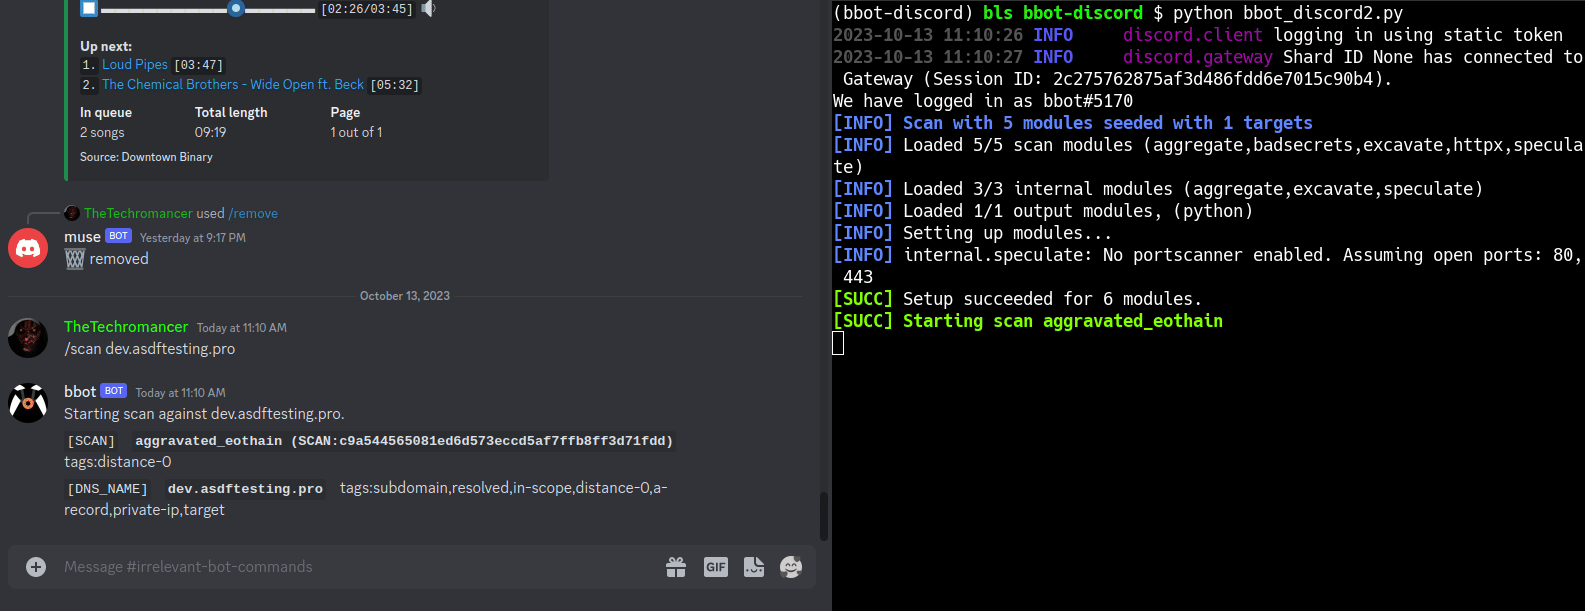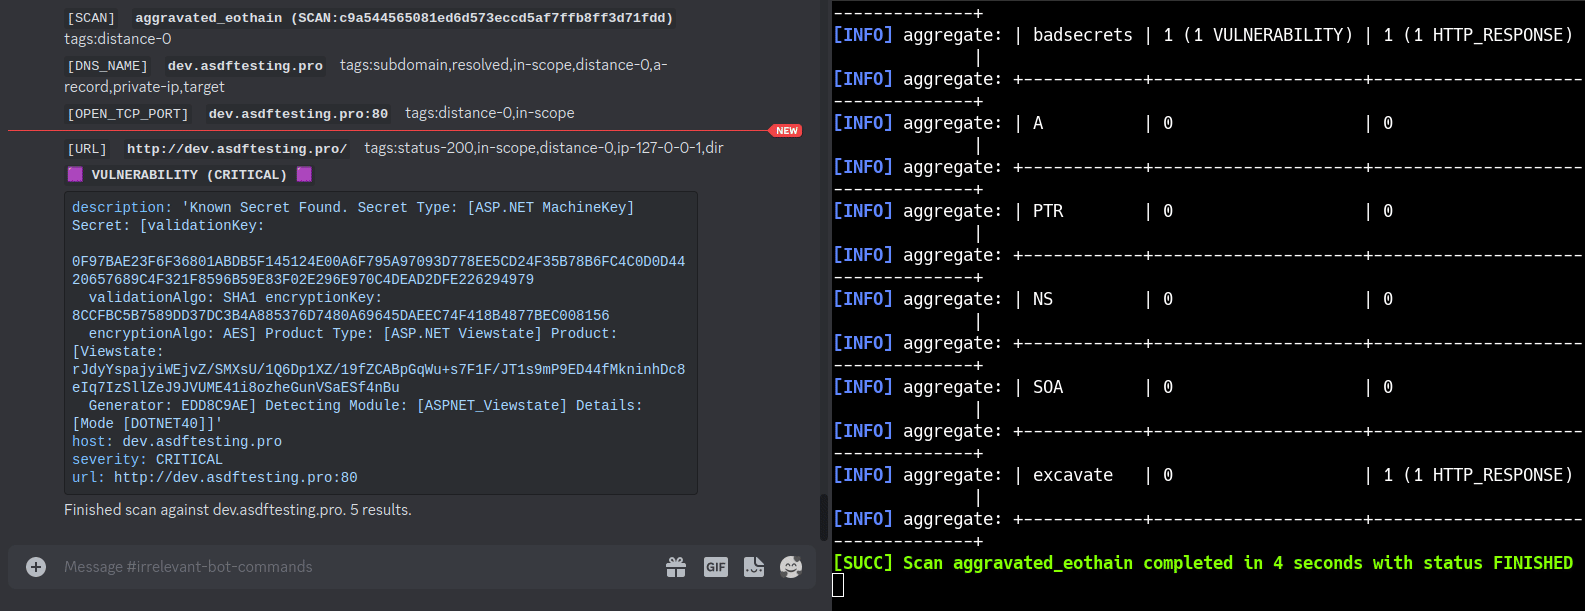 blacklanternsecurity/bbot
Le scanner internet récursif pour les hackers. 🧡
 letox4/osinthunter
🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de…
 professorquantumuniverse/veto
Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…
 ssc-ict-innovatie/nl-kat-coordination
Framework de scan réseau modulaire qui intègre divers outils et bases de données externes pour détecter les vulnérabilités et les erreurs de…
 kismetwireless/kismet
Miroir Github du dépôt officiel de Kismet
 n3rada/mssqland
Outil de post-exploitation et d'exploitation C# in-target pour Microsoft SQL Server (MS SQL / MSSQL) parcourant des chaînes de serveurs liés de toute…
 cowrie/cowrie
Pot de miel SSH/Telnet Cowrie https://docs.cowrie.org/
 bishopfox/icsscanner
Un scanner de vulnérabilités axé sur la sécurité pour les protocoles ICS/OT.
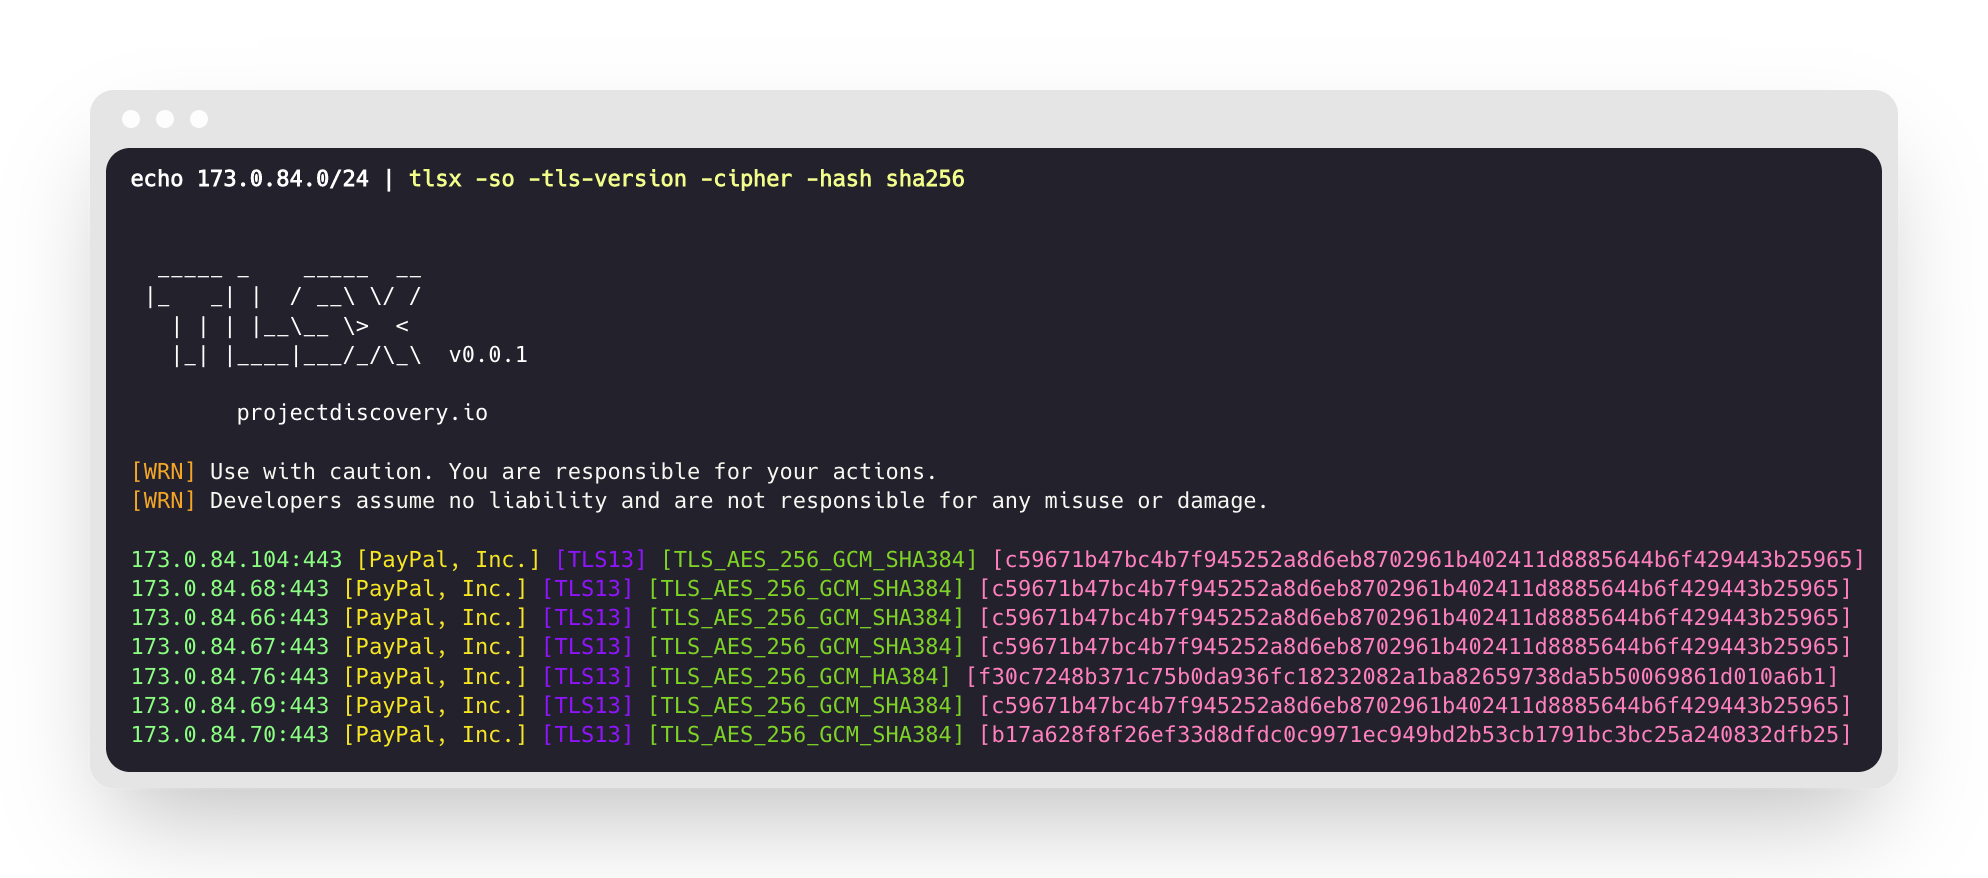 projectdiscovery/tlsx
Grabber TLS rapide et configurable, axé sur la collecte de données basées sur TLS.
 mverschu/adwsdomaindump
Active Directory information dumper via ADWS for evasion purposes.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 perplexityai/bumblebee
Scanner d'extrémités (endpoints) développeur en lecture seule pour les métadonnées de paquets, extensions et outils de développement présents sur…