
unleashed-firmware
Firmware personnalisé pour Flipper Zero offrant les fonctionnalités de radio Sub-GHz, d'émulation NFC/RFID, d'infrarouge et d'attaque BadUSB pour les…

Firmware personnalisé pour Flipper Zero offrant les fonctionnalités de radio Sub-GHz, d'émulation NFC/RFID, d'infrarouge et d'attaque BadUSB pour les…

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB

Une suite d'outils offensifs et défensifs WiFi/Bluetooth pour l'ESP32

Le caméléon de nouvelle génération basé sur NRF52840 rend les performances d'émulation de carte plus stables. Et a donné au caméléon la capacité de…

The open-source wireless research platform for ESP32.

Un outil de hacking matériel avec une CLI basée sur le web qui parle tous les protocoles

Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…

Libérez tout le potentiel de vos écouteurs BES ! :)

This repository provides a centralized resource for operational cyber defense and offense, compiling Theory, Tools, Operating Procedures, and…

Rétro-ingénierie de l'unité centrale de la BYD Dolphin — bus CAN, AVAS, clés NFC, OTA, et plus encore. DiLink 3 / Android 10.

EMBA - L'analyseur de sécurité du firmware

Recherche indépendante en sécurité IoT, divulgations de vulnérabilités et PoCs axés sur l'analyse des firmwares, les interfaces matérielles et les…

Chaîne d'outils open-source de sécurité matérielle pour la capture de traces de consommation, l'analyse par canaux auxiliaires et les attaques par…

Firmware Flipper Zero — code source

Cœur Arduino pour Raspberry Pi Pico, pour toutes les cartes RP2040 et RP2350

Binaire principal et documentation d'une plateforme d'émulation matérielle basée sur FPGA pour le développement de systèmes rétro, la compilation de…

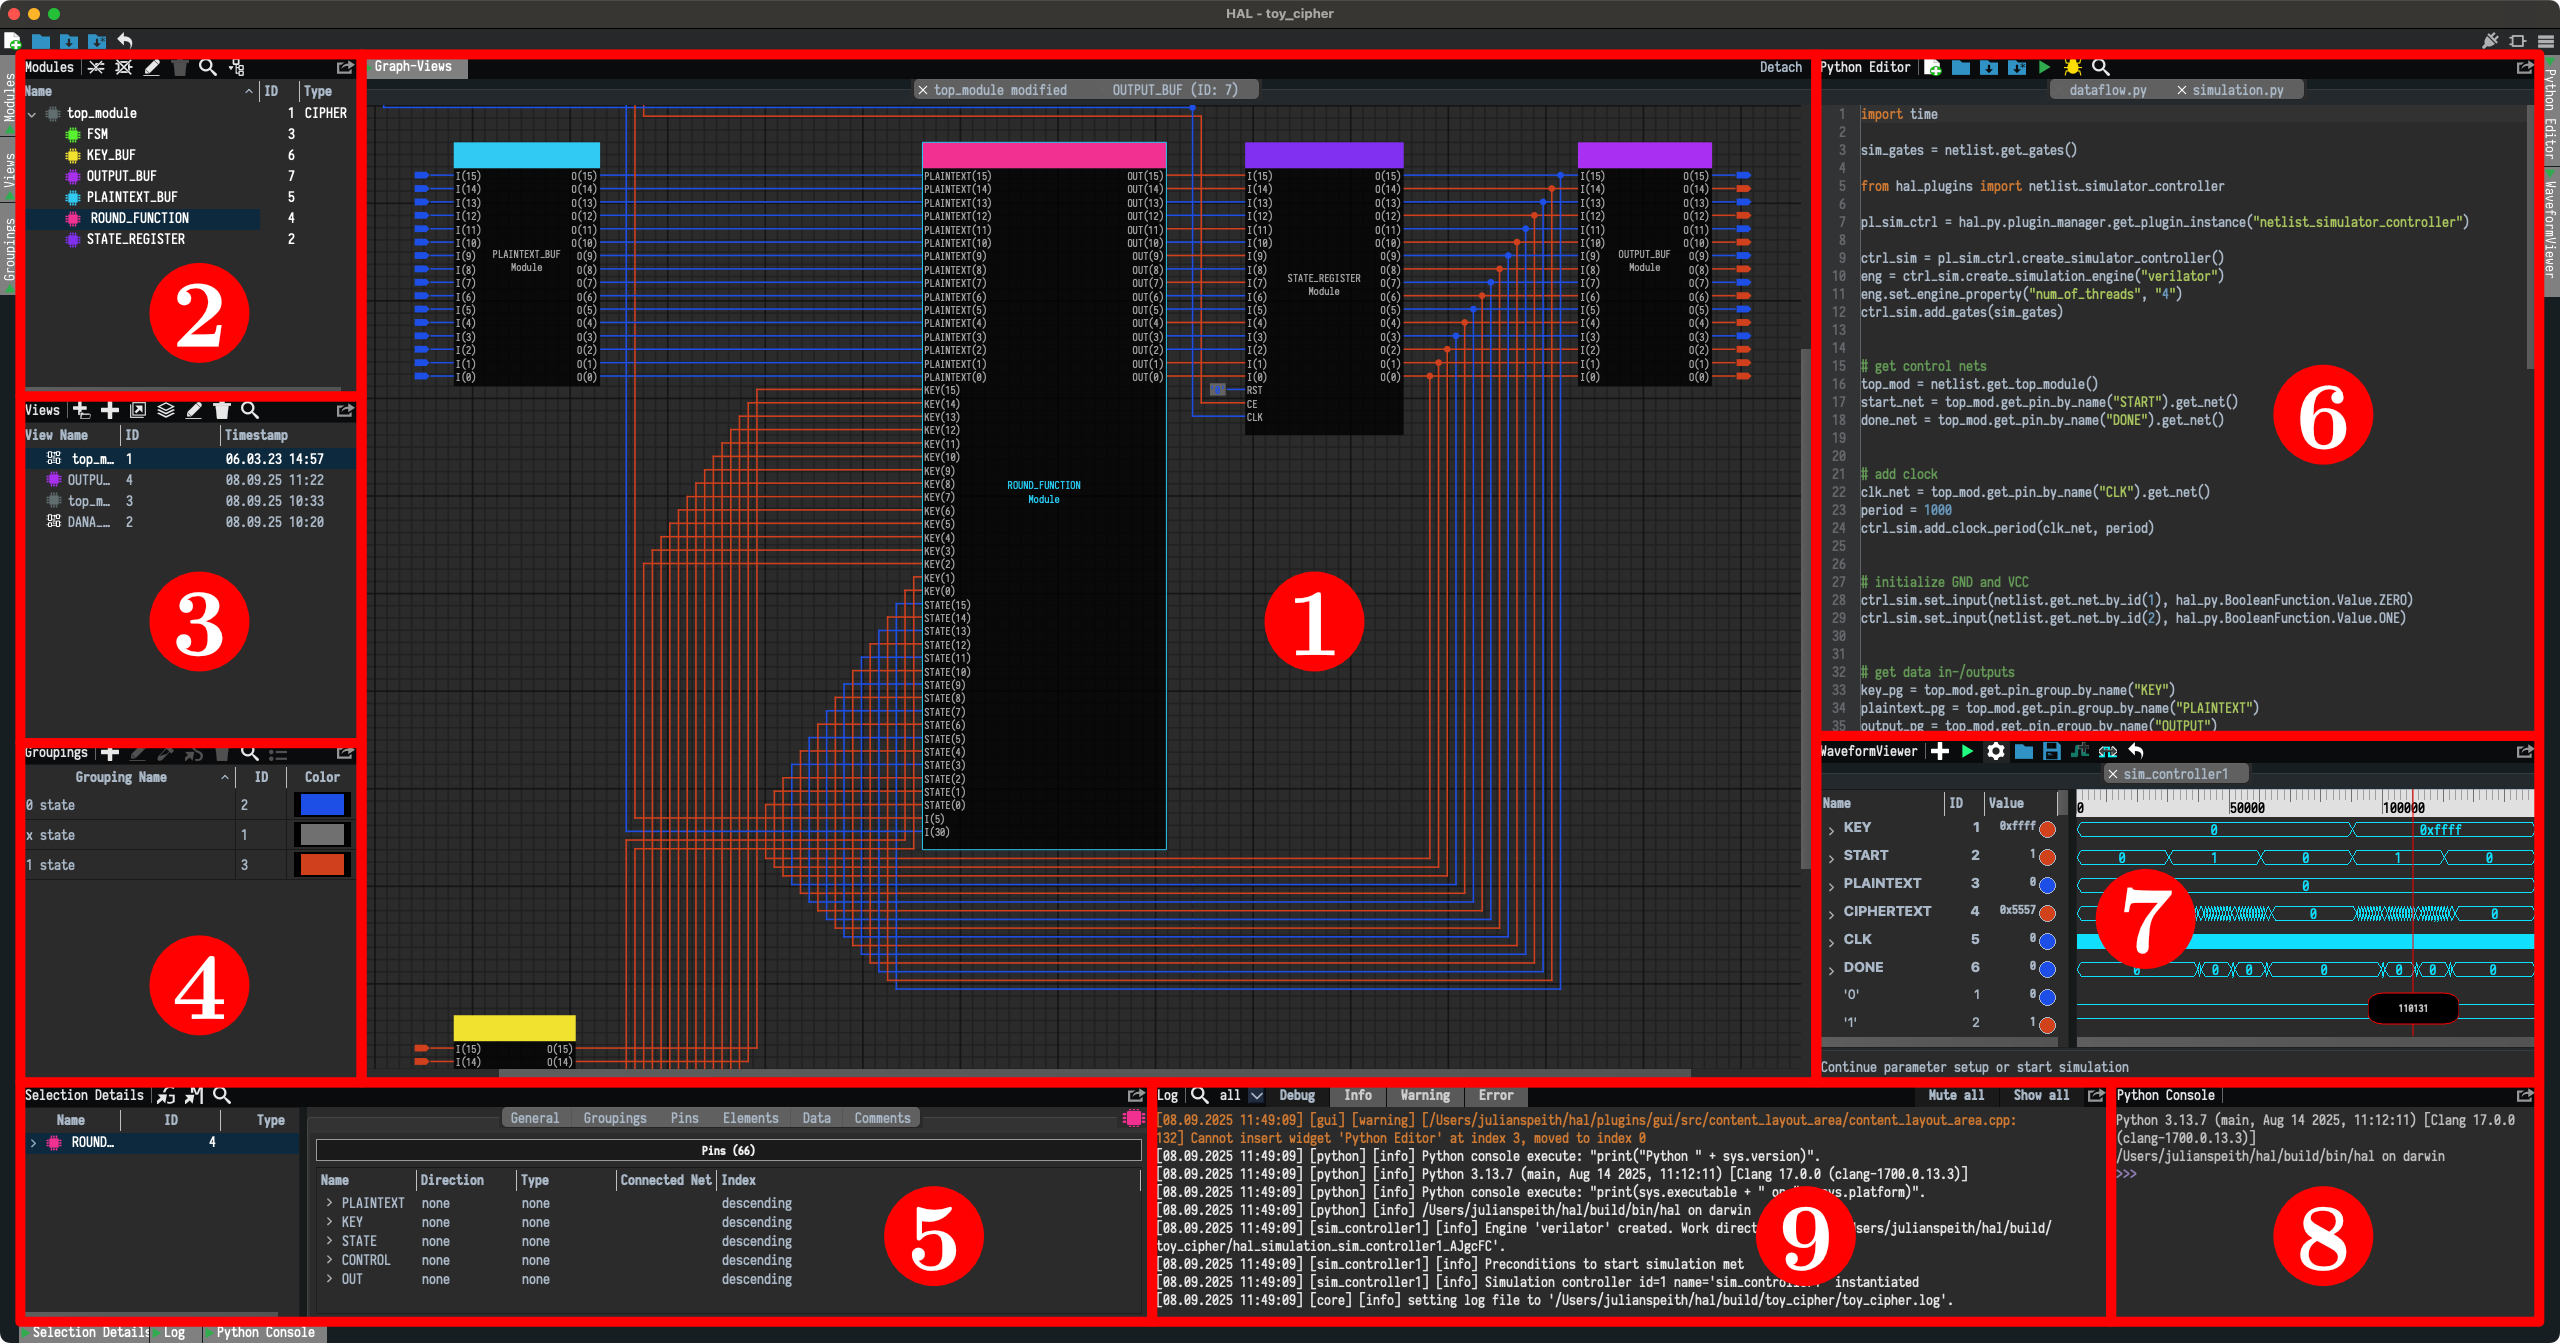
HAL – L'analyseur matériel

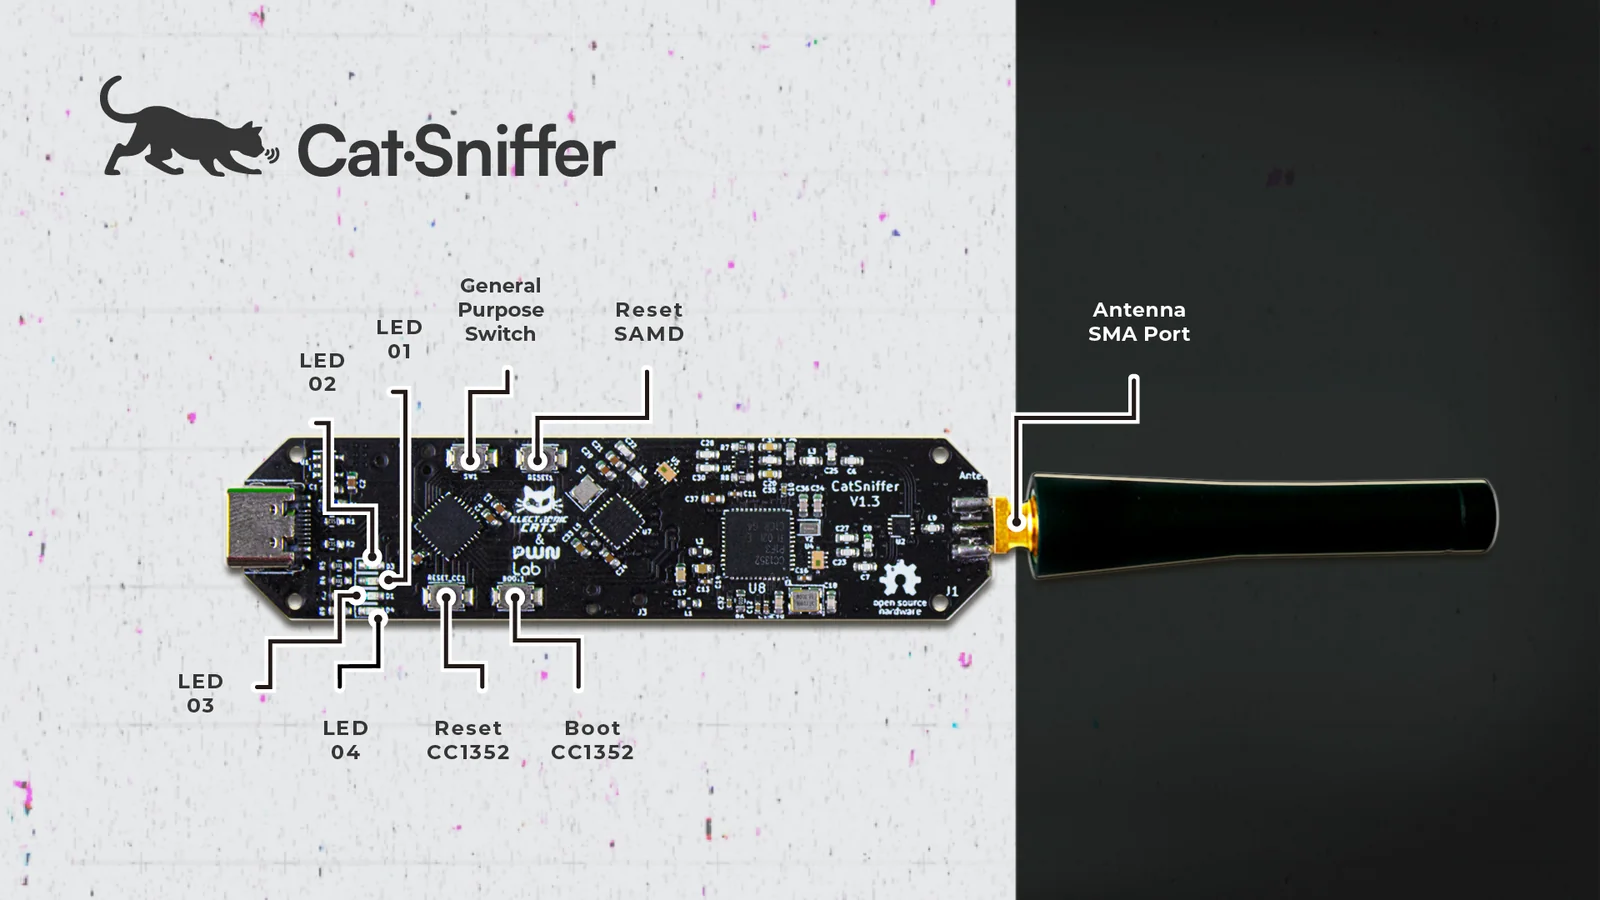
Dépôt de firmware pour CatSniffer, une carte de recherche en sécurité IoT multi-protocole prenant en charge BLE, Zigbee, Sub-1 GHz, et plus encore,…