lua_CVE-2020-24370_AfterPatch

Langage de script léger et embarquable avec une API C, prenant en charge la programmation procédurale, fonctionnelle et pilotée par les données.

Langage de script léger et embarquable avec une API C, prenant en charge la programmation procédurale, fonctionnelle et pilotée par les données.

Langage de script léger et embarquable avec un interpréteur rapide, prenant en charge la programmation procédurale, fonctionnelle et orientée objet.

Un éditeur hexadécimal complet compatible avec Linux/Windows/MacOS

Bibliothèque C pour le déroulement de pile et la génération de backtraces sur plusieurs architectures, fournissant des API pour l'inspection…

Soft-fork Java de la couche réseau d'anonymisation I2P, fournissant un routeur de routage en oignon, des services tunnelisés et un client BitTorrent…

Boîte de réception d'email jetable alimentée par des chatons Mailgun sans serveur

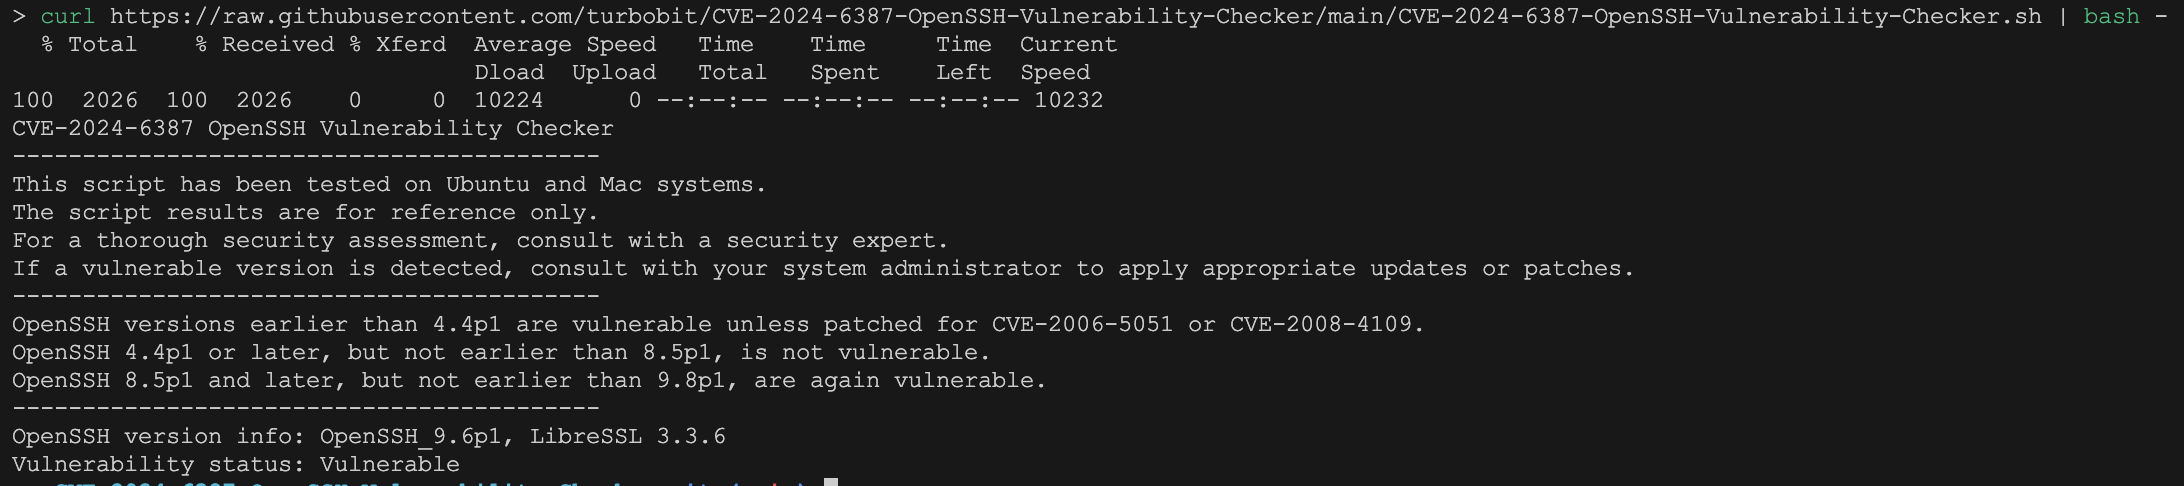
Bienvenue dans le dépôt du vérificateur de vulnérabilité OpenSSH CVE-2024-6387 ! Ce projet propose plusieurs scripts pour vérifier la version…

Client HTTP type-safe pour Android et Java avec liaison d'API basée sur des annotations, support de convertisseurs, et intégration avec OkHttp pour…

Sanitiseur JSON qui convertit un contenu de type JSON malformé en JSON valide et sûr, empêchant l'injection de code et garantissant la conformité aux…

Modèle de projet Next.js standard avec TypeScript, Tailwind CSS et configuration du serveur de développement. Aucune fonctionnalité de sécurité ou…

Générateur de code source Java qui crée des classes d'appel pour les procédures de packages PL/SQL Oracle, prenant en charge divers types de…

Supprime des fichiers de manière sécurisée en les écrasant avec un nombre d'itérations de données aléatoires spécifié par l'utilisateur, puis…

Rechercher les installations python sur macOS et exécuter le script CVE-2015-20107.py pour signaler si un correctif est nécessaire.

Liste sélectionnée de chaînes d'entrée malveillantes et de cas limites (blns.txt/blns.json) pour les tests QA et de sécurité de la validation des…

Rechercher les fichiers contenant la signature de la porte dérobée `xz` (CVE-2024-3094)

Script Bash pour détecter la vulnérabilité CVE-2024-3094 dans les utilitaires XZ/LZMA sur Linux. Vérifie la version de XZ, la liaison LZMA de SSHD et…

Le dépôt contient un fichier de vérification qui confirme si votre version de xz et le paquet xz-utils sont vulnérables à la CVE-2024-3094.

Vérificateur léger basé sur Go qui analyse les gestionnaires de paquets système (dpkg, rpm, pacman, MacOS) pour détecter la vulnérabilité…