

tp-link-decrypt
 watchfulip/tp-link-decrypt
Déchiffrer le firmware TP-Link
embedded-systems-securityencryption-decryption-toolsreverse-engineering+4
82
watchfulip/tp-link-decryptDéchiffrer le firmware TP-Link
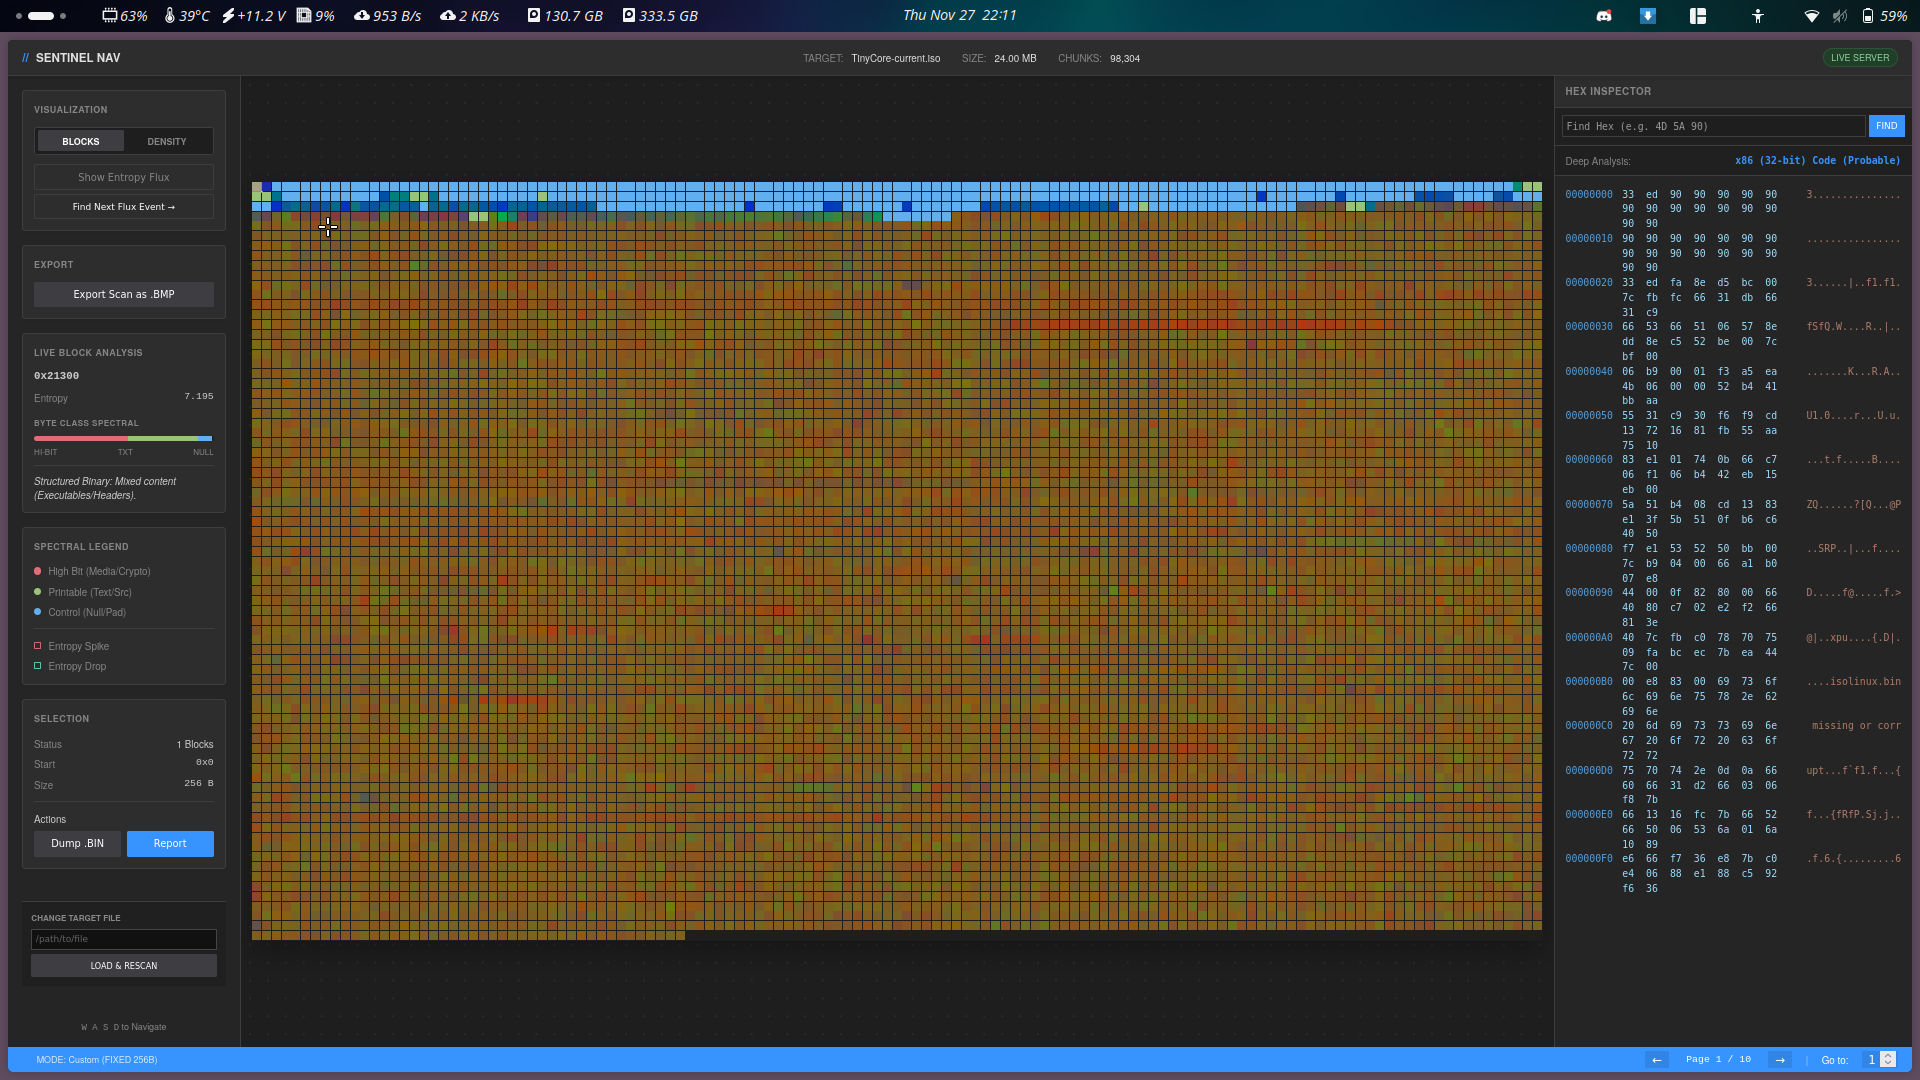 smolfiddle/sentinelnav
SentinelNav: outil de visualisation binaire et d'analyse forensique en Python pur, sans dépendance.
 mrhenrike/embedxpl-forge
Framework d'évaluation de la sécurité des appareils embarqués — 700 modules, 350 CVE, 55 fournisseurs, moteur de groupes APT. Couvre les routeurs,…
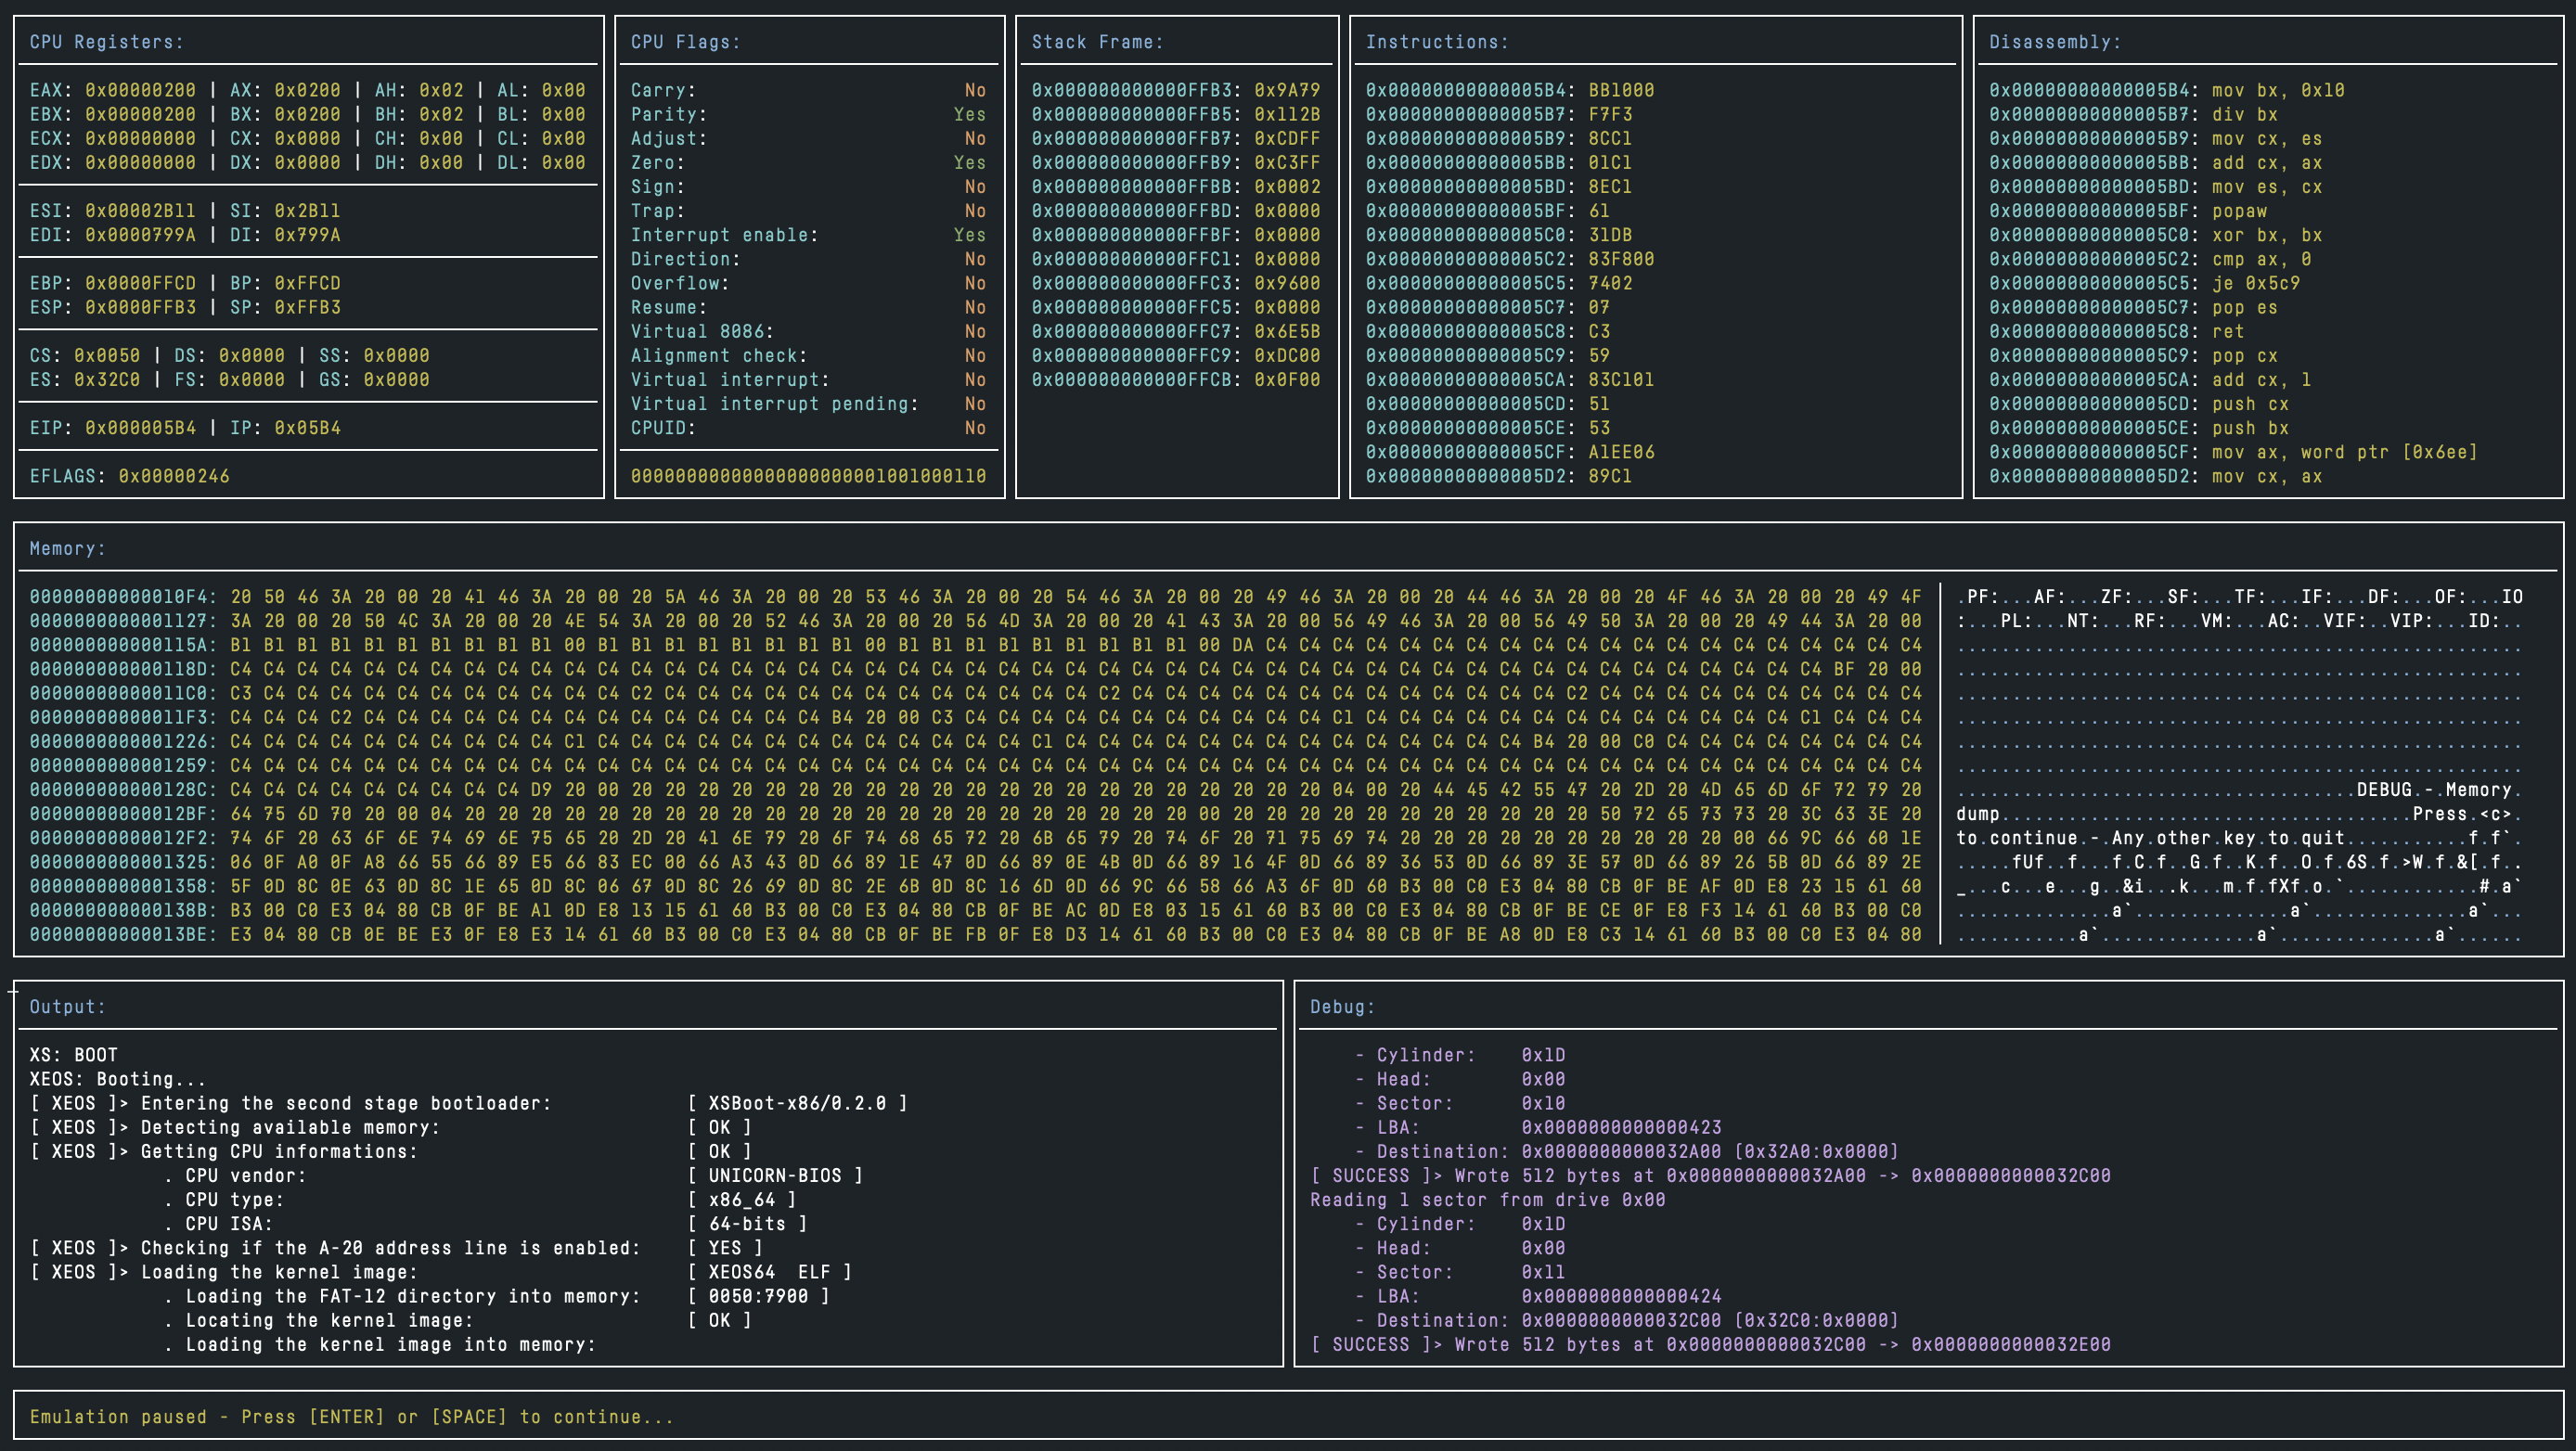 macmade/unicorn-bios
Émulateur BIOS de base pour Unicorn Engine.
 zznop/bn-uefi-helper
Plugin d'aide à l'analyse du firmware UEFI
 trou/cpu_rec_rs
Détermine quelle architecture de CPU est utilisée dans un fichier binaire.
 infobyte/draytek-arsenal
Kit d'ingénierie inverse et d'observabilité pour les pare-feu Draytek
 dbrll/ll-34
Émulateur PDP-11/34 au niveau circuit
 yeet-src/usbsnoop
Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…
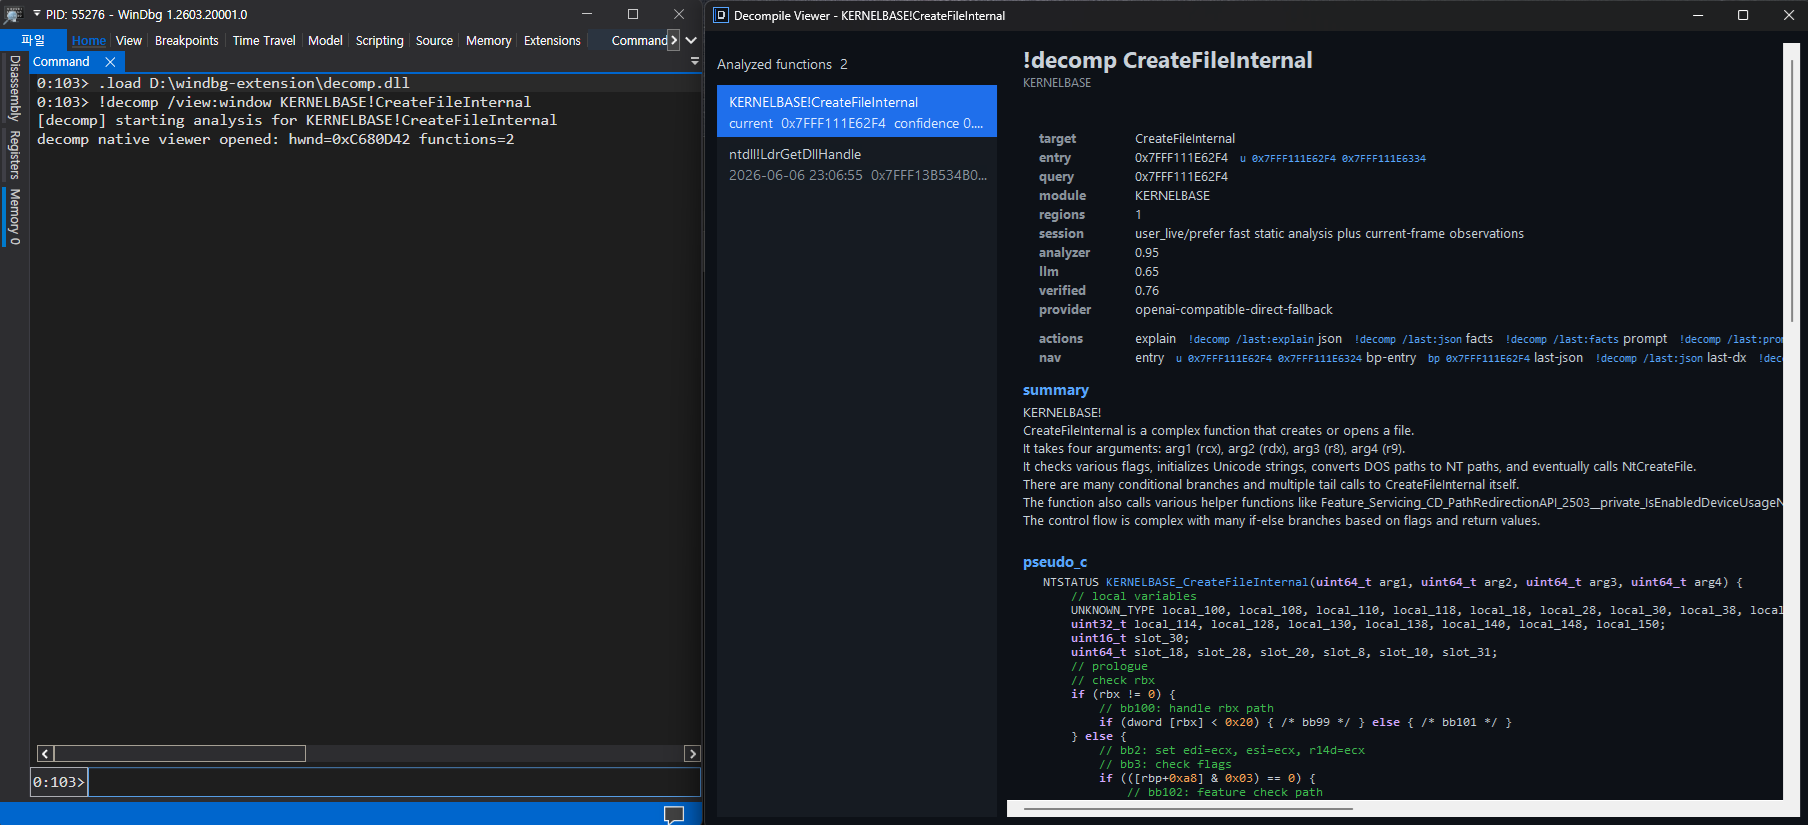 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 xchwarze/wifi-pineapple-cloner-builds
Dépôt de construction à partir du cloneur matériel Universal Wifi pineapple
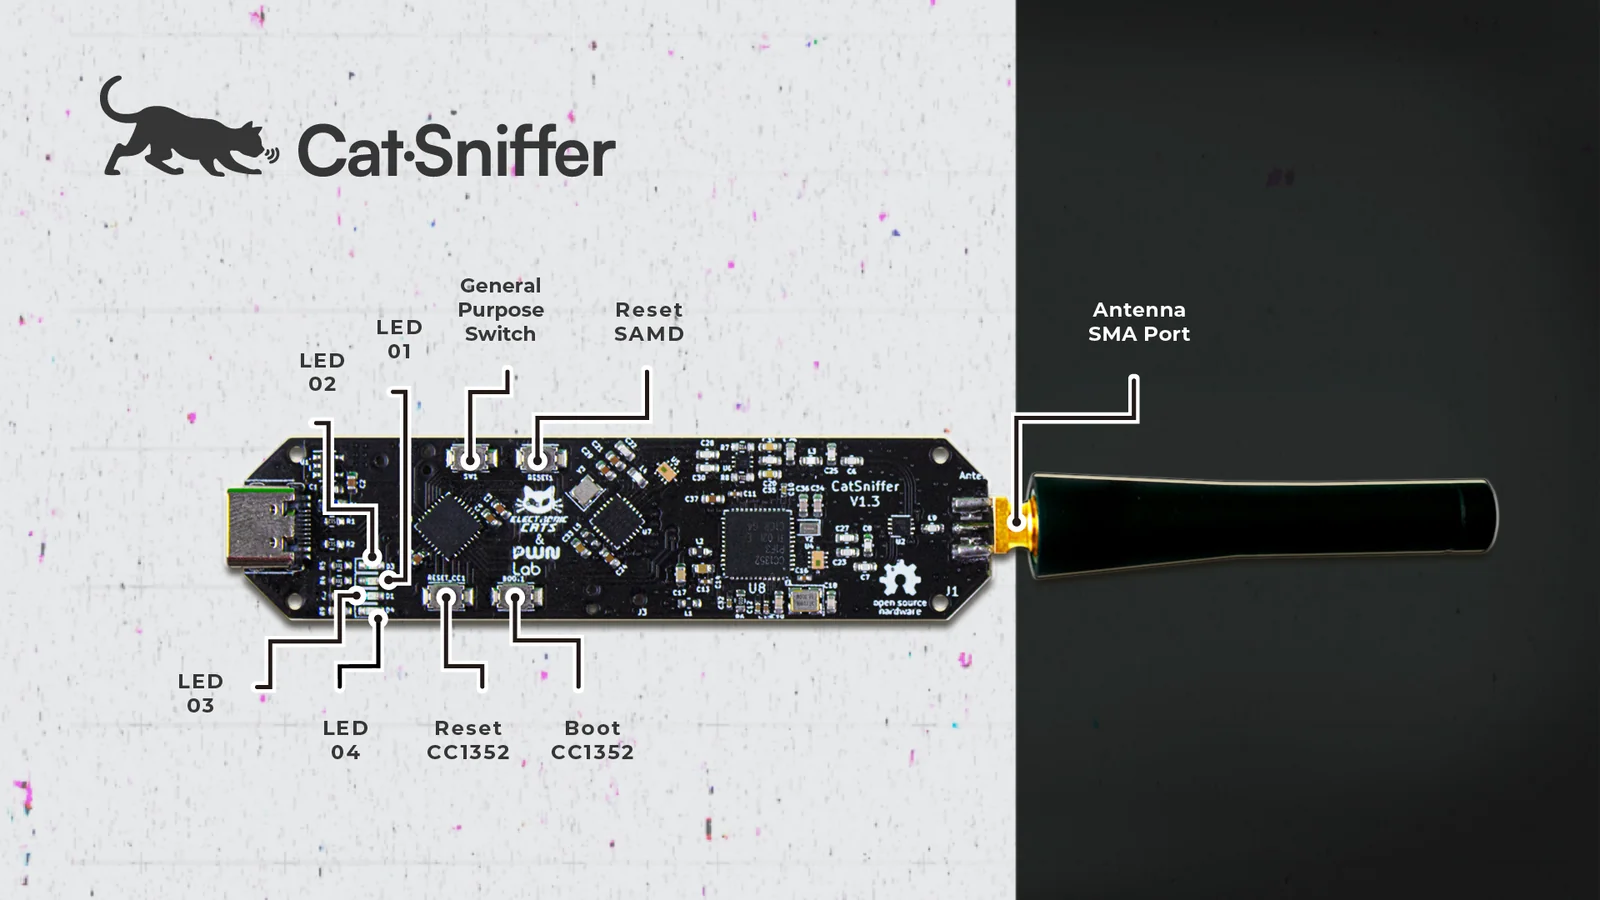 electroniccats/catsniffer-firmware
Dépôt de firmware pour CatSniffer, une carte de recherche en sécurité IoT multi-protocole prenant en charge BLE, Zigbee, Sub-1 GHz, et plus encore,…
 daniellmcguire/xboxseries
Recherche personnelle sur l'architecture de la Xbox Series
 epsilon537/boxlambda
Bac à sable de micro-ordinateur basé sur FPGA pour l'expérimentation logicielle et RTL.
 synacktiv/samsung-q60t-exploit
Suite d'exploits ciblant le téléviseur Samsung Q60T basé sur Tizen, incluant des exploits v8 et noyau, le déchiffrement du firmware et l'accès à un…
 ffri/shadebios
Code PoC du Shade BIOS (allégé) présenté au Black Hat USA 2025
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 wkoszek/emuko
Émulateur RISC-V en Rust qui démarre Linux avec JIT sur ARM64/x86_64 et mémoire virtuelle Sv39