

PS4-webkit-exploit-6.XX
 synacktiv/ps4-webkit-exploit-6.xx
Exploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
embedded-systems-securityexploitationweb-application-exploitation+1
60
synacktiv/ps4-webkit-exploit-6.xxExploit Webkit qui permet une lecture/écriture arbitraire sur les firmwares PS4 6.XX
 nccgroup/thetick
Un simple backdoor Linux embarqué.
 scriptingxss/embedos
EmbedOS - Machine virtuelle de test de sécurité embarquée
 zb3/tiandy-research
Ce dépôt contient les résultats de mes recherches d'août 2020 sur le firmware des IPC/NVR de Tiandy. J'ai trouvé deux vulnérabilités qui pourraient…
 nccgroup/proxmark3-amiimicyou
Simulateur Amiibo Proxmark3, tel que présenté à Recon Montréal 2018
 alexdetrano/4can
HAT Raspberry Pi open source fournissant 4 interfaces CAN pour les tests de bus automobiles, les attaques CAN-in-the-middle et la surveillance…
 certcc/trommel
TROMMEL : Tamiser les fichiers des appareils embarqués pour identifier les indicateurs potentiels de vulnérabilité.
 synacktiv/shannon-dbg
Débogueur pour la bande de base Shannon
 ptresearch/inteltxe-poc
Preuve de concept JTAG du moteur de gestion Intel
 denandz/lpc_sniffer_tpm
Un renifleur à faible nombre de broches pour ICEStick - ciblant les puces TPM
 spiralbl0ck/bios-stuff-related-programming
OBJECTIF FINAL : ROOTKIT BIOS ET RSHELL UTILISANT LA PILE RÉSEAU DU BIOS

 adi0x90/attifyos
Attify OS - Distro pour le pentesting des appareils IoT
 superkhung/luadec-tplink
Version modifiée de luadec pour décompiler le firmware LUA du TP-Link Archer C7.
 lyrebirds/sagemcom-fast-3890-exploit
Exploit pour le modem câble Sagemcom F@ST 3890 exploitant la vulnérabilité Cable Haunt pour obtenir une exécution de code à distance via un…
 nevercodecorrect/lede-17.01.3
Version-contient-cve-2019-12272
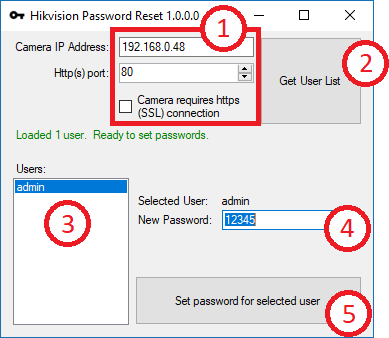 bp2008/hikpasswordhelper
Un outil qui exploite une backdoor dans les firmwares des caméras Hikvision datant d'environ 2014-2016 afin d'aider le propriétaire à changer un mot…
 armissecurity/urgent11-detector
Outil de détection URGENT/11 par Armis