
Archived
SECMON
 alb-uss/secmon
SECMON est un outil basé sur le web pour l'automatisation de la veille en sécurité de l'information (infosec) et de la gestion des vulnérabilités,…
vulnerability-scannersvulnerability-analysisexploitation+4
 v4d1/spoofthatmail
Script Bash pour vérifier si un domaine ou une liste de domaines peut être usurpé en se basant sur les enregistrements DMARC.
 qsecure-labs/overlord
Interface en ligne de commande basée sur Python pour le déploiement automatisé d'infrastructures red team sur AWS et Digital Ocean, avec prise en…
 eksperience/knockoutlook
Outil C# pour opérations red team qui extrait les contacts, les métadonnées de boîte aux lettres et recherche des e-mails via l'objet COM d'Outlook,…
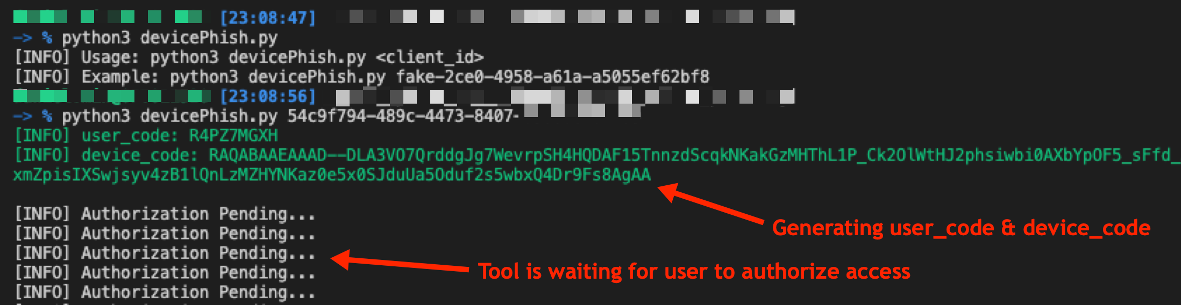 optiv/microsoft365_devicephish
Un script proof-of-concept pour mener une attaque de phishing exploitant le flux d'autorisation OAuth de Microsoft 365
 mcracker2002/mailphish
Crée des e-mails de phishing professionnels avec 20+ modèles pour la récolte d'identifiants, incluant la génération HTML et la livraison directe des…
 gr33nm0nk2802/mailmeta
Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.
 hackersonlineclub/hocig1_2
HOCig- Outil automatique de collecte d'informations HOC V 1.2
 loseys/oblivion
Outil de vérification de fuites de données & outil OSINT
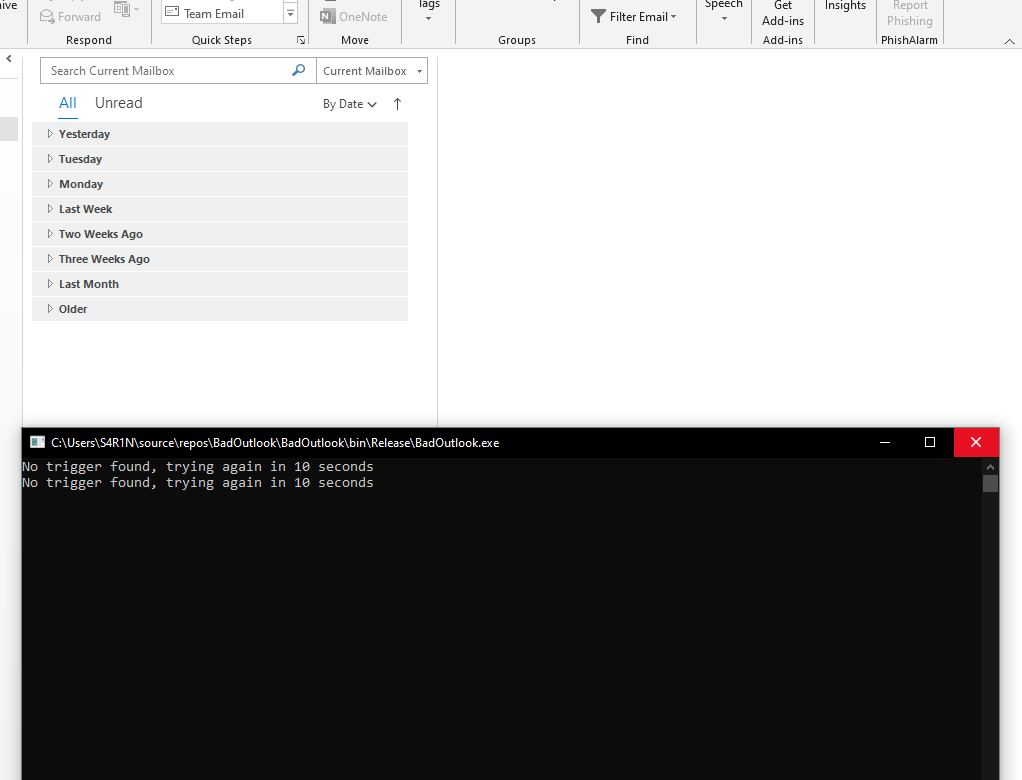 aahmad097/badoutlook
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 mdsecactivebreach/o365-attack-toolkit
Un kit d'outils pour attaquer Office365
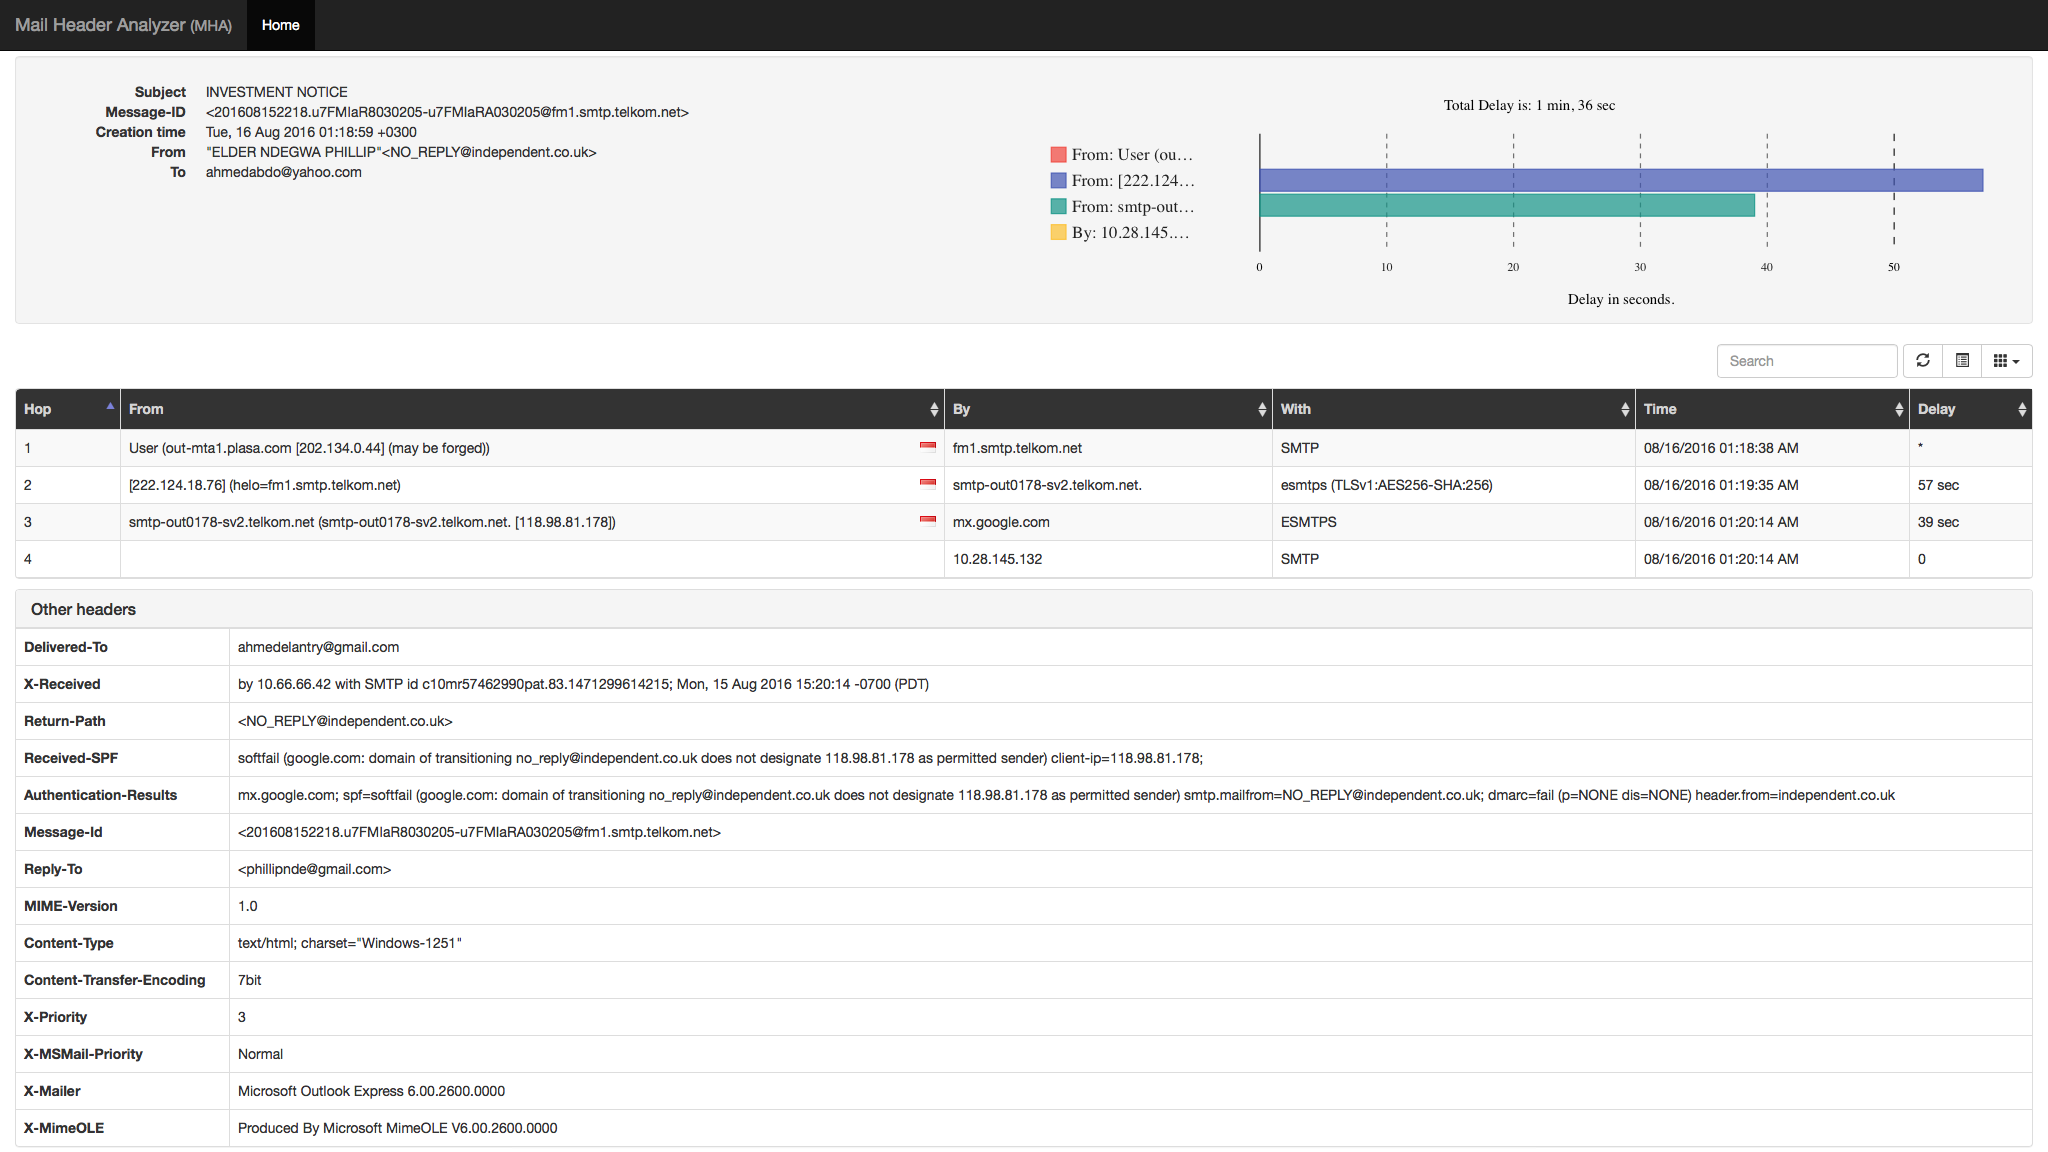 cyberdefenders/email-header-analyzer
Analyseur d'en-têtes d'e-mail
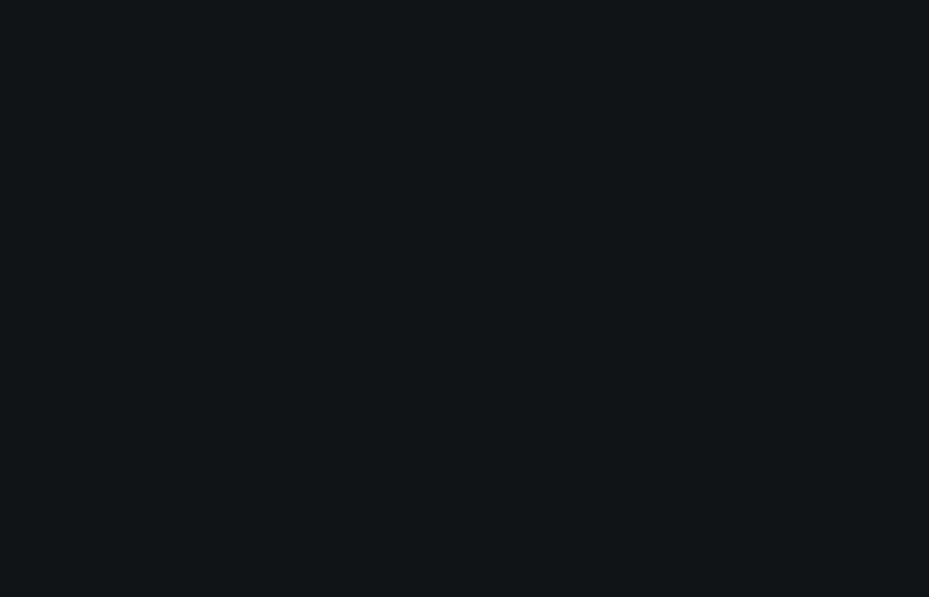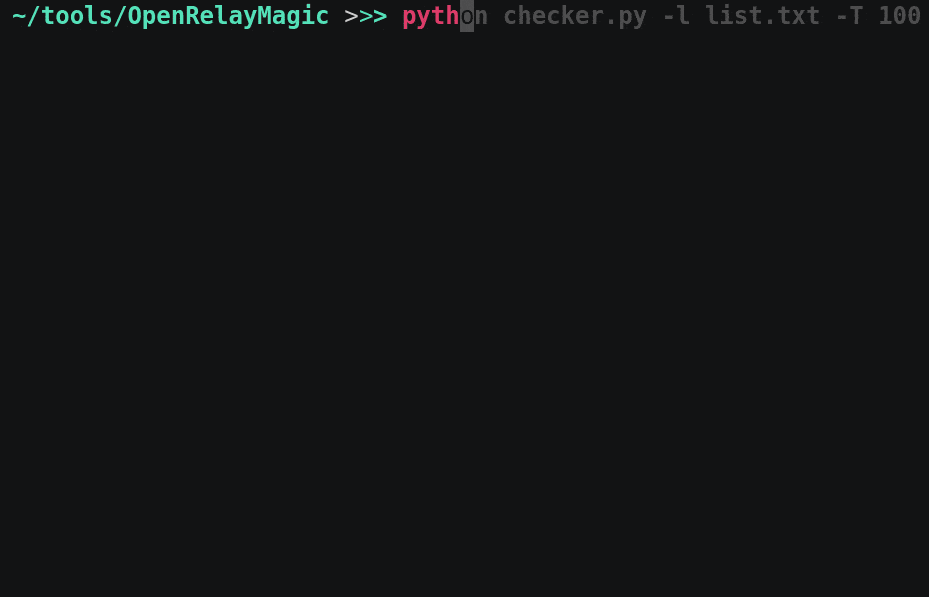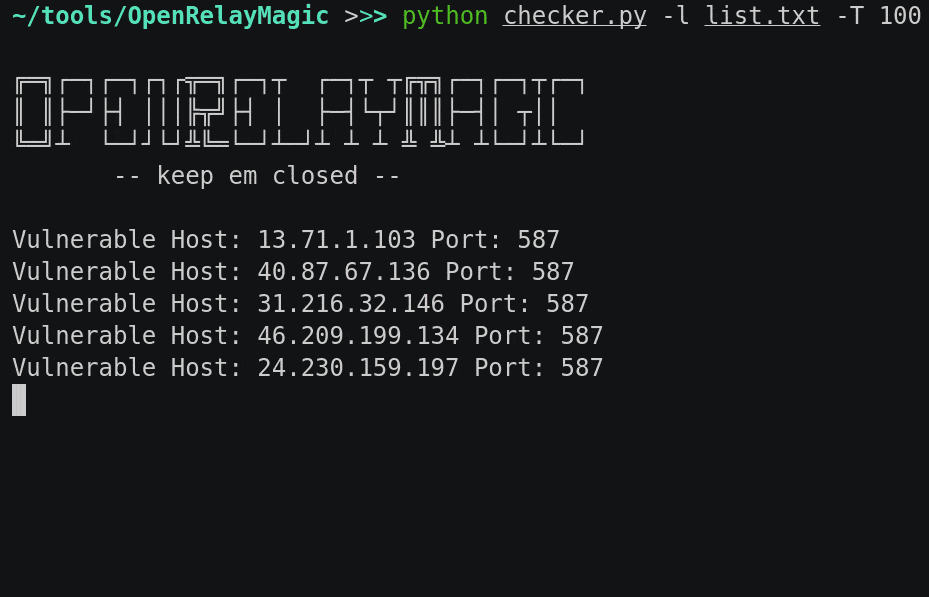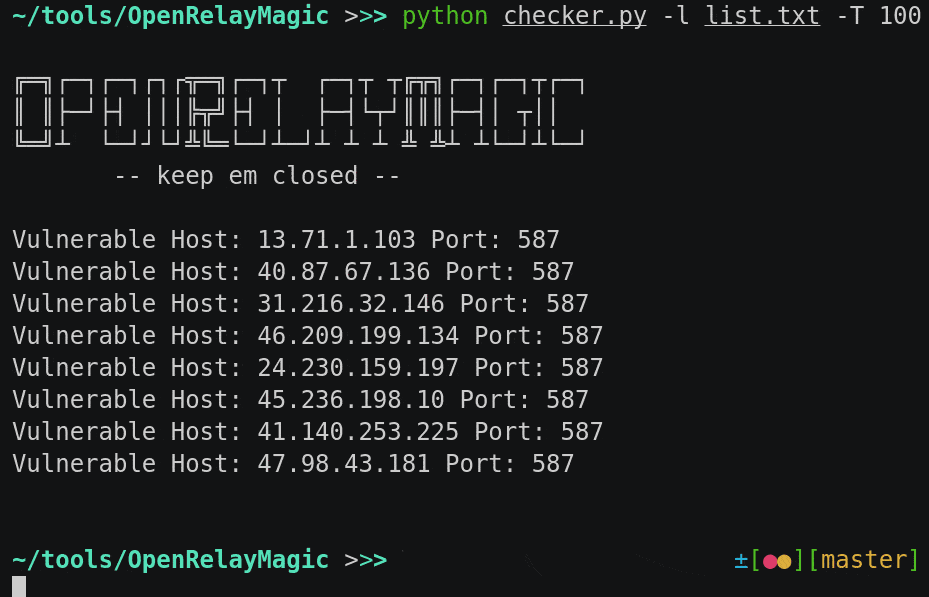 bl4ckmamb4/openrelaymagic
Outil pour trouver les serveurs SMTP vulnérables au relais ouvert
 rub-nds/johnny-you-are-fired
Artifacts pour la publication USENIX.
 brets0150/stickyexim
Honeypot Exim pour les tentatives d'exploitation de CVE-2019-10149.
 tkcert/mail-security-tester
Un framework de test pour les solutions de sécurité et de filtrage des e-mails.
 quickbreach/exchangerelayx
Un outil de relais NTLM vers le point de terminaison EWS pour les serveurs Exchange sur site. Fournit un OWA pour les hackers.