

detections
 delivr-to/detections
Un espace dédié au contenu de détection développé par l'équipe de delivr.to
phishingmalware-analysisthreat-intelligence+2
75
delivr-to/detectionsUn espace dédié au contenu de détection développé par l'équipe de delivr.to
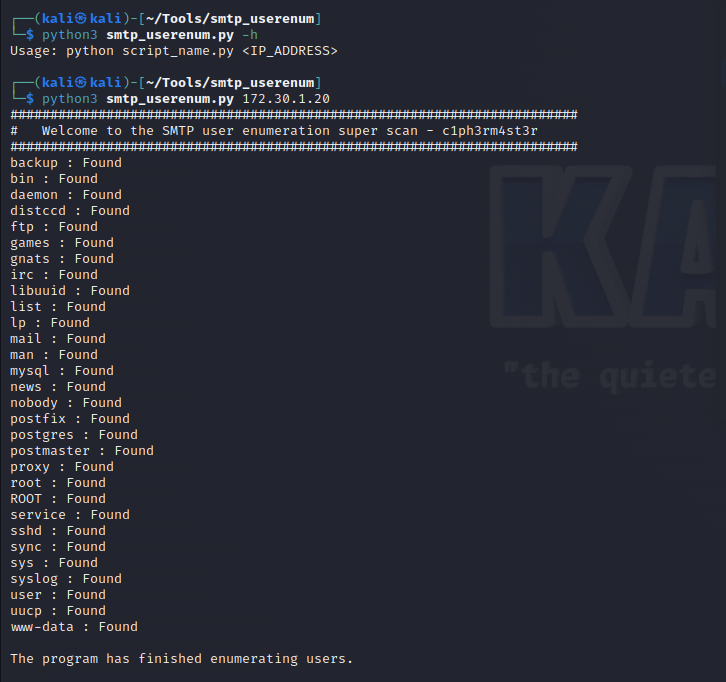 h3x0v3rl0rd/smtp_userenum
Script Python pour énumérer les utilisateurs SMTP en exploitant les commandes VRFY et EXPN afin d'identifier les comptes de messagerie valides sur un…
 an0nud4y/evilginx-phishing-infra-setup
Guide de configuration de l'infrastructure de phishing Evilginx - Sécurisation de l'infrastructure Evilginx et Gophish, Suppression des IOCs, TTPs de…
 mgeeky/decode-spam-headers
Un script qui vous aide à comprendre pourquoi votre e-mail a atterri dans le spam.
 pixelbubble/pastemonitor
Scrapez l'API Pastebin pour collecter les pastes quotidiens, configurez une wordlist et soyez alerté par email lorsque vous avez une correspondance.
 damianofalcioni/ip-biter
IP-Biter : Le Framework de Suivi d'E-mails (et pas seulement) Adapté aux Hackers
 emalderson/thephish
ThePhish : un outil automatisé d'analyse d'e-mails de phishing
 black-scorp10/email-vulnerability-checker
Vérificateur automatisé de configuration SPF et DMARC qui identifie les vulnérabilités d'usurpation d'e-mail sur des domaines uniques ou multiples à…
 uilicious/inboxkitten
Boîte de réception d'email jetable alimentée par des chatons Mailgun sans serveur
 sensepost/ruler
Un outil pour exploiter les services Exchange
 raikia/fiercephish
FiercePhish est un framework de phishing complet pour gérer toutes les opérations de phishing. Il vous permet de suivre des campagnes de phishing…
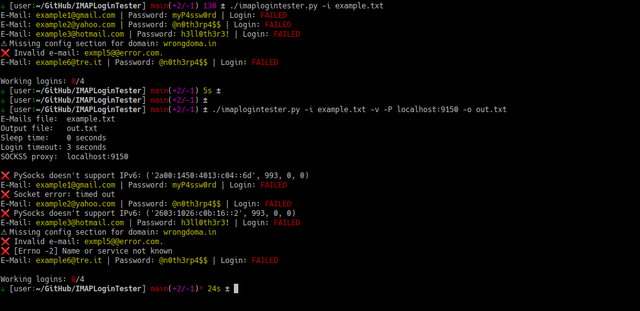 rm1984/imaplogintester
Un script Python simple qui lit un fichier texte contenant de nombreux e-mails et mots de passe, et tente de vérifier si ces identifiants sont…
 onvio/gophish
Gophish avec prise en charge des pièces jointes malveillantes et de la redirection HTTP
 machine1337/smtpshell
Un simple Reverse Shell capable de communiquer via Gmail SMTP ou tout autre SMTP pour contourner les restrictions réseau.
 byt3bl33d3r/spamchannel
Usurpez des e-mails depuis n'importe lequel des +2 millions de domaines en utilisant MailChannels (Conférence DEFCON 31)
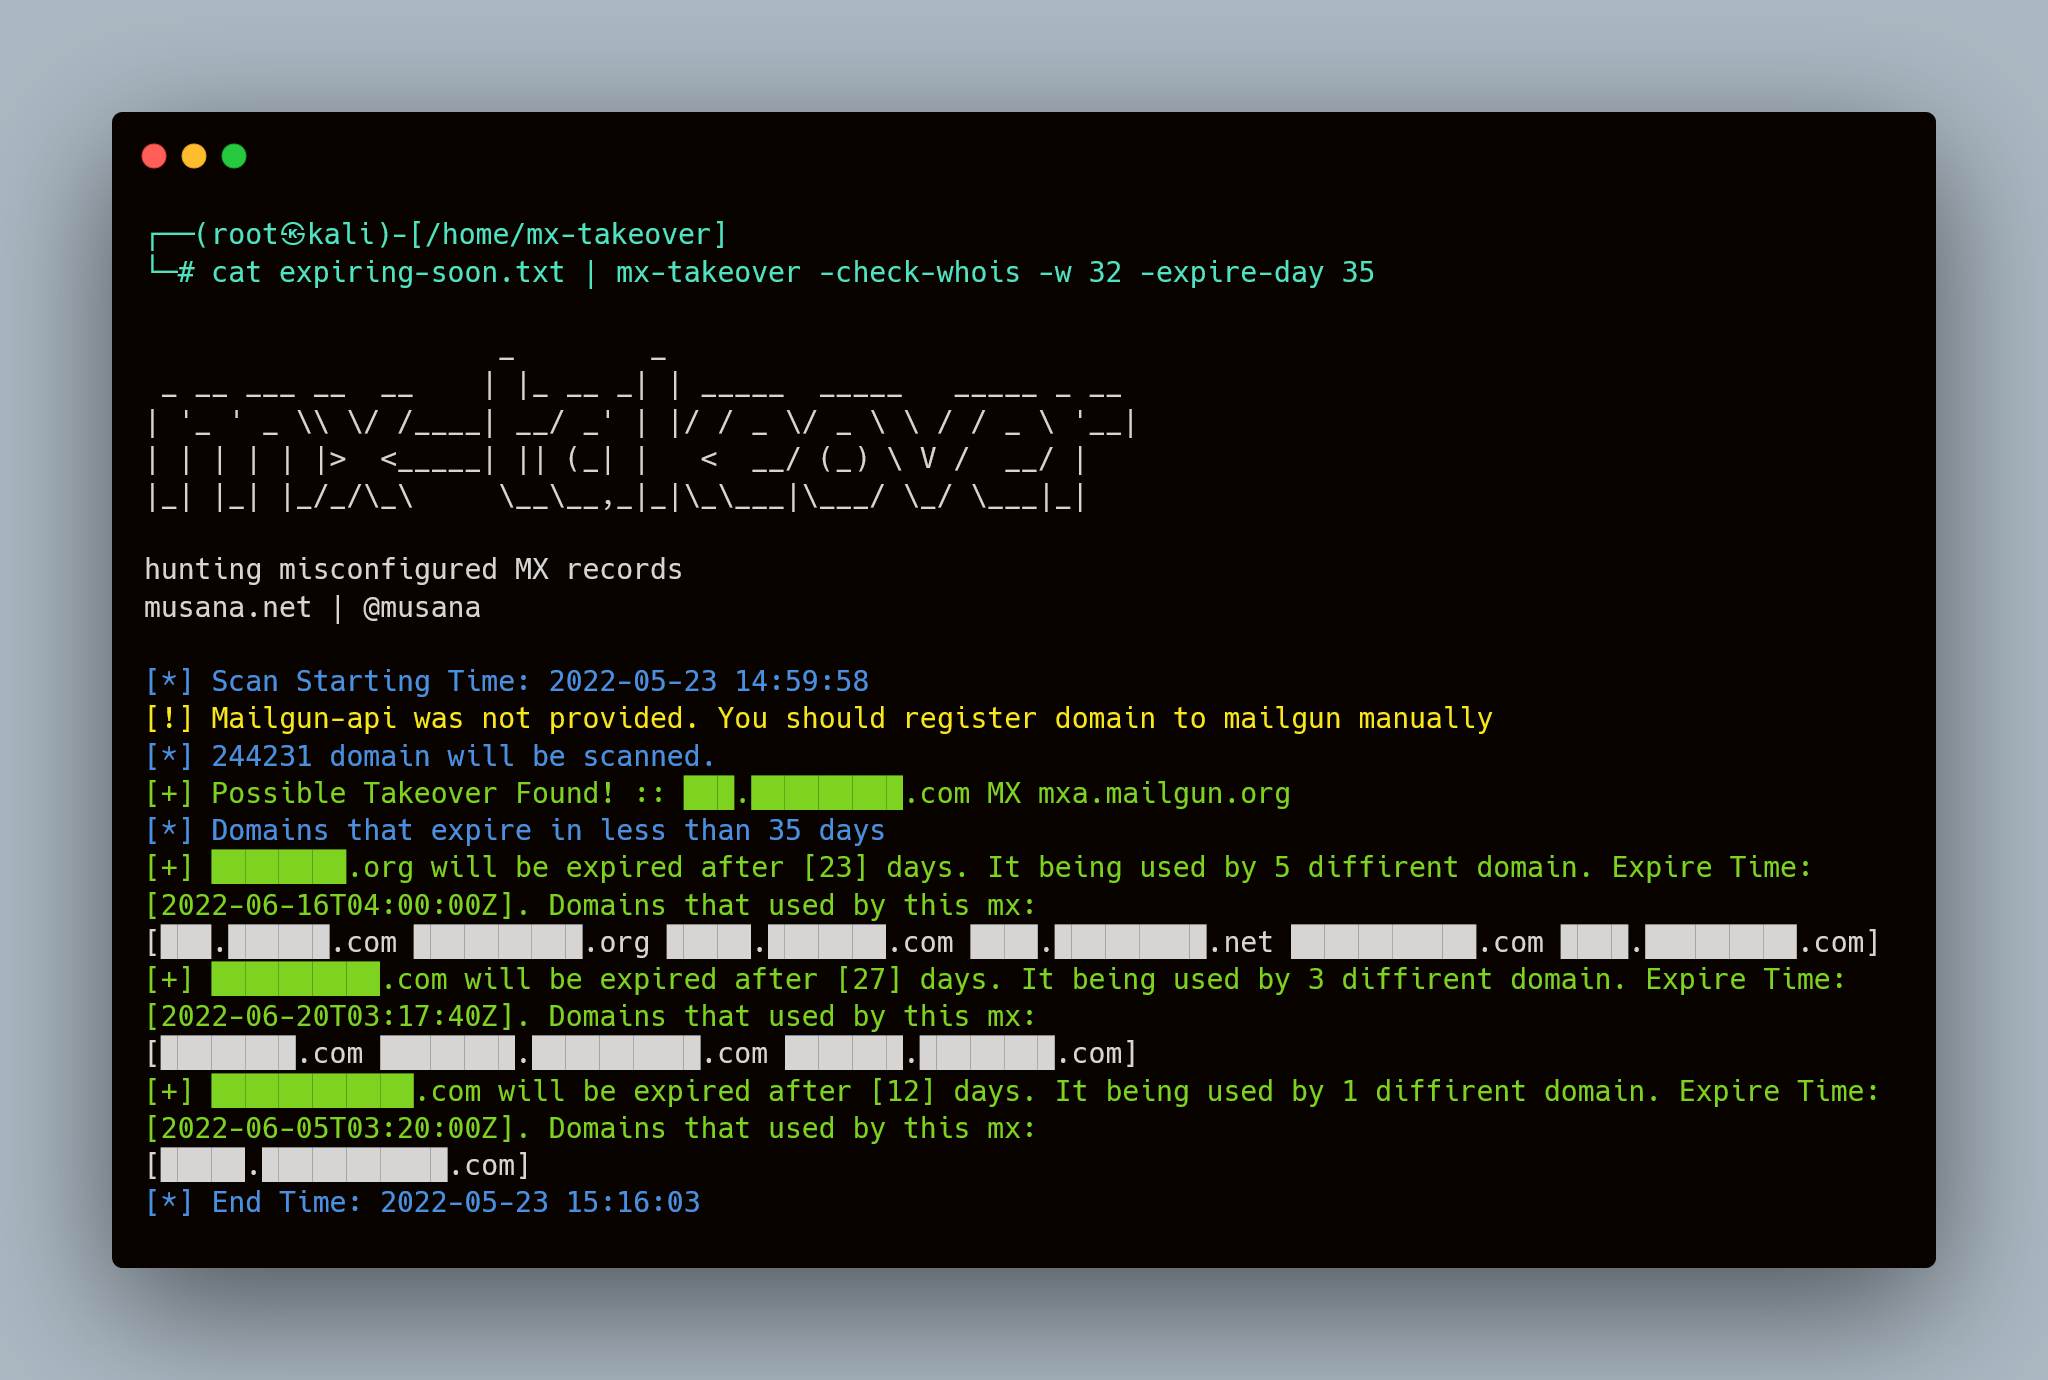 musana/mx-takeover
Analyse les enregistrements DNS MX pour détecter des domaines mal configurés, expirants ou non enregistrés, vulnérables à une prise de contrôle des…
 caniphish/phishious
Un kit d'évaluation de passerelle de messagerie sécurisée (SEG) open source conçu pour les red-teamers.
 crowdstrike/owassrf
Utilitaire de validation PowerShell pour la chaîne de vulnérabilités OWASSRF Exchange (CVE-2022-41040/CVE-2022-41080), ciblant les chemins SSRF…