Android-Forensics-References

Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…

Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…

Un ensemble d'outils pour faire ressembler un système à une victime d'une attaque APT

🔒 Défense contre le pare-feu Spring4Shell — Simulation d'incident de cybersécurité Ce projet fait partie d'une simulation de travail en…

Ceci est un shell inversé PHP puissant et furtif conçu pour le hacking éthique et les tests de pénétration. Il établit une connexion fiable et…

Application Android intentionnellement vulnérable.

Compte rendu du CTF TryHackMe — RCE WordPress via CVE-2024-25600, analyse forensique d'un mineur de cryptomonnaie, et identification du groupe de…

Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.

Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…

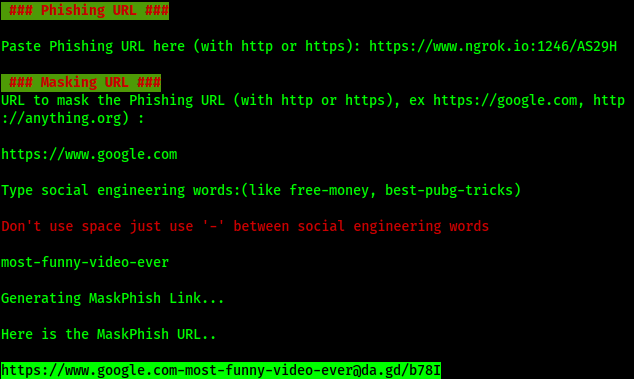
Présentation de la "Technologie de fabrication d'URL" au monde pour la toute PREMIÈRE FOIS. Donnez un masque aux URL de phishing comme un PRO.. Un…

Un projet OSINT qui explore comment extraire des données de React.

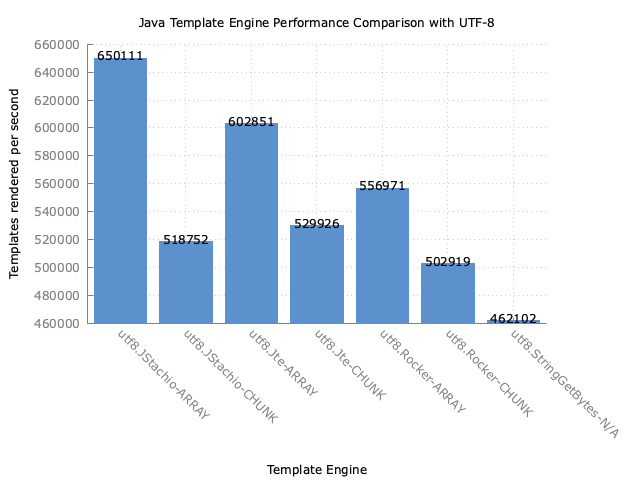
Moteur de templating Mustache Java type-safe avec validation de templates à la compilation, liaison de valeurs statique et échappement extensible…

Ce playbook décrit les stratégies de détection, de confinement et de remédiation pour CVE-2025-55234, une faille critique d'élévation de privilèges…

Projet de pentest pratique utilisant Kali Linux contre Metasploitable2. Comprend le flux de travail complet : scan Nmap, énumération, exploitation…

Boîte à outils avancée de tests de pénétration réseau avec évaluation des vulnérabilités SSH, exploitation de CVE-2018-15473, capacités de force…

Simule les actions d'un attaquant dans les environnements Okta pour tester les capacités de surveillance et de détection, avec des modules alignés…

Utilisez Terraform pour créer votre propre terrain de jeu vulnérable par conception d'escalade de privilèges AWS IAM.

Un guide complet pour les tests de pénétration d'applications web et la chasse aux bugs bounty, couvrant les méthodologies, outils et ressources pour…

Détection et atténuation des vulnérabilités Apache ActiveMQ | Architectures de sécurité et administration de systèmes - sur - Exécution de code à…