anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…

Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…

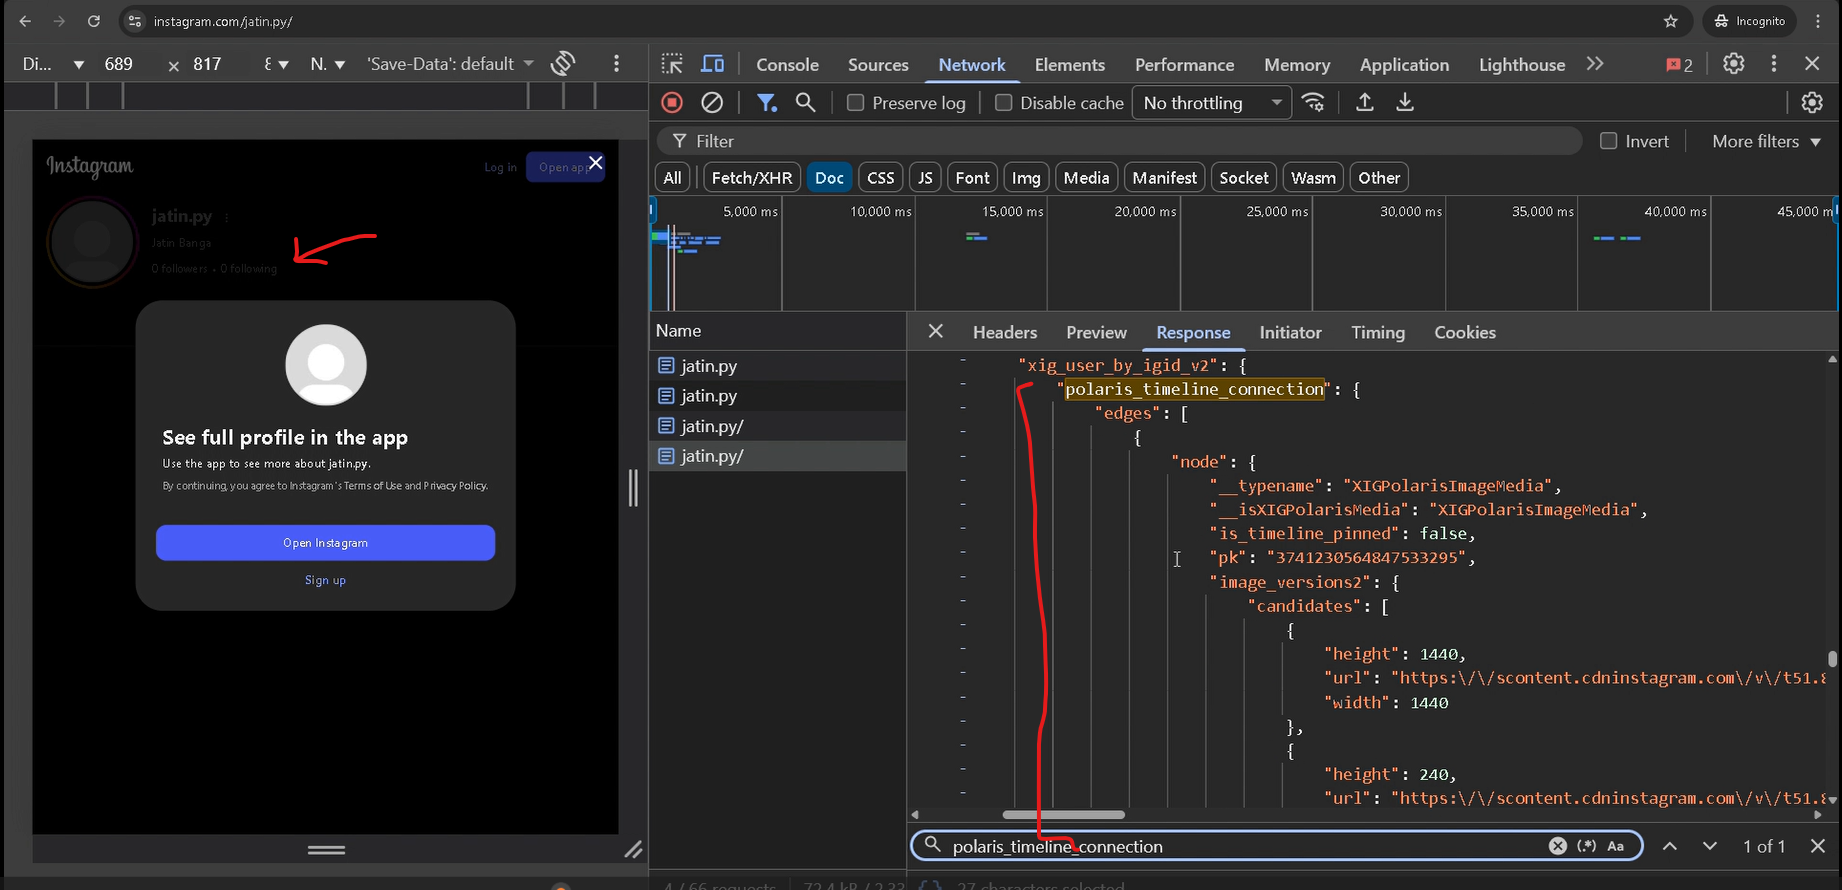
Ce dépôt divulgue une faille d'autorisation côté serveur dans Instagram, qui permettait un accès non authentifié aux timelines privées ; il semble…

Dépôt créé pour partager des informations sur les tactiques, techniques et procédures utilisées par les acteurs de la menace. Initialement avec les…

# Framework de détection de malwares Android basé sur l'image, traitant l'obfuscation et la dérive conceptuelle. Inclut des ensembles de données…

Collection de requêtes KQL

Outil qui collecte un ensemble personnalisable de télémétrie ETW et génère des détections définies par l'utilisateur

Une liste organisée de ressources, questions d'entraînement et matériel d'étude pour vous aider à préparer les entretiens en sécurité applicative…

Laboratoires pratiques, notes et rapports pour les modules CEH v13 — couvrant le hacking web, le pentest réseau, l'analyse de malware, l'ingénierie…

Calendrier de l'Avent CTF sur le thème de Noël avec 12 défis structurés couvrant l'exploitation binaire, la cryptographie, le reverse engineering, la…

Syscall dynamique indirect, tri des adresses SSN + Syscall via approche TartarusGate modifiée + Injection de processus distant via APC Early Bird +…

FuzzBench - Benchmarking de fuzzers en tant que service.

Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…

NetSpyC2 – Serveur C2 Python avec échange de clés RSA et sessions chiffrées AES-GCM

Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…

🛠️ Explorez les TTP C2 personnalisés avec Aether-C2-Framework, en vous concentrant sur des implants Rust légers et des piles de transport furtives…

Un moteur de mutation polymorphe haute-fidélité pour x86_64 axé sur la fragmentation au niveau des instructions et la préservation du contexte.

Plan directeur reproductible pour le Purple Teaming DDoS avancé, conçu pour le paysage des menaces. Il intègre une suite offensive Red Elite…

Hermes — un framework OSINT éphémère propulsé par Docker pour les tests, le bricolage et l'automatisation sécurisée des investigations.