
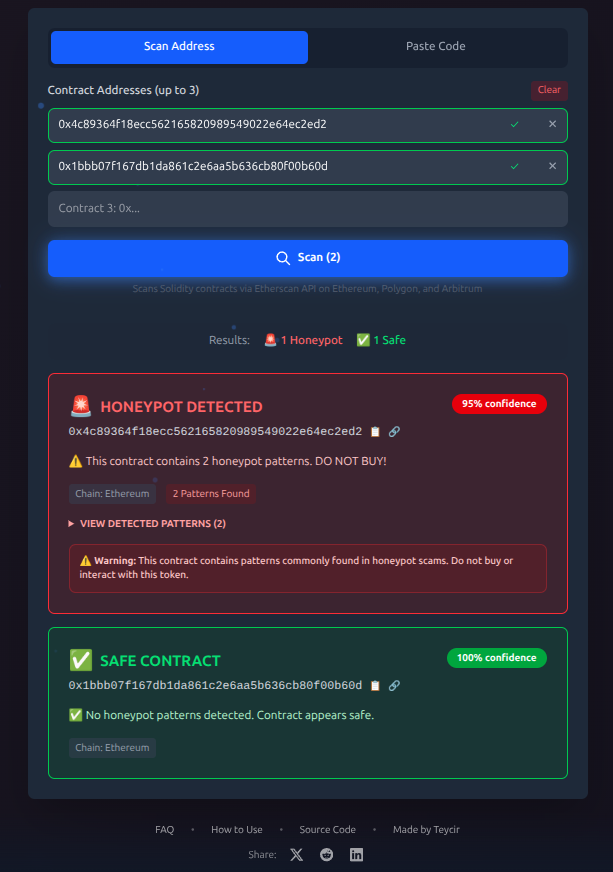
honeypotscan
 teycir/honeypotscan
Scanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…
static-analysisvulnerability-scannersweb-security+3
10
teycir/honeypotscanScanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…
 park07/amradio
Système de diffusion radio AM à 12 canaux basé sur FPGA avec vérification formelle d’un watchdog matériel pour la transmission d’alertes d’urgence à…
 jepsen-io/duckdb
Framework de test de justesse transactionnelle basé sur Jepsen pour DuckDB, détectant des anomalies d'isolation telles que les violations G2-item et…
 rizinorg/rizin-notebook
Un carnet où écrire des notes tout en utilisant rizin!
 alainnothere/llm-circuit-finder
J'ai reproduit la méthode RYS de Ng et constaté que dupliquer 3 couches spécifiques de Qwen2.5-32B améliore le raisonnement de 17 %, et que dupliquer…
 jimmyader/cheatsheethost
Une page hébergée localement pour des antisèches. Actuellement utilisée pour le reverse engineering et hébergée dans des laboratoires afin de limiter…
 fallen-angel-systems/fas-judgement-oss
Console d'attaque par injection de prompts open-source. Testez la sécurité de l'IA en envoyant des attaques catégorisées sur n'importe quel endpoint.
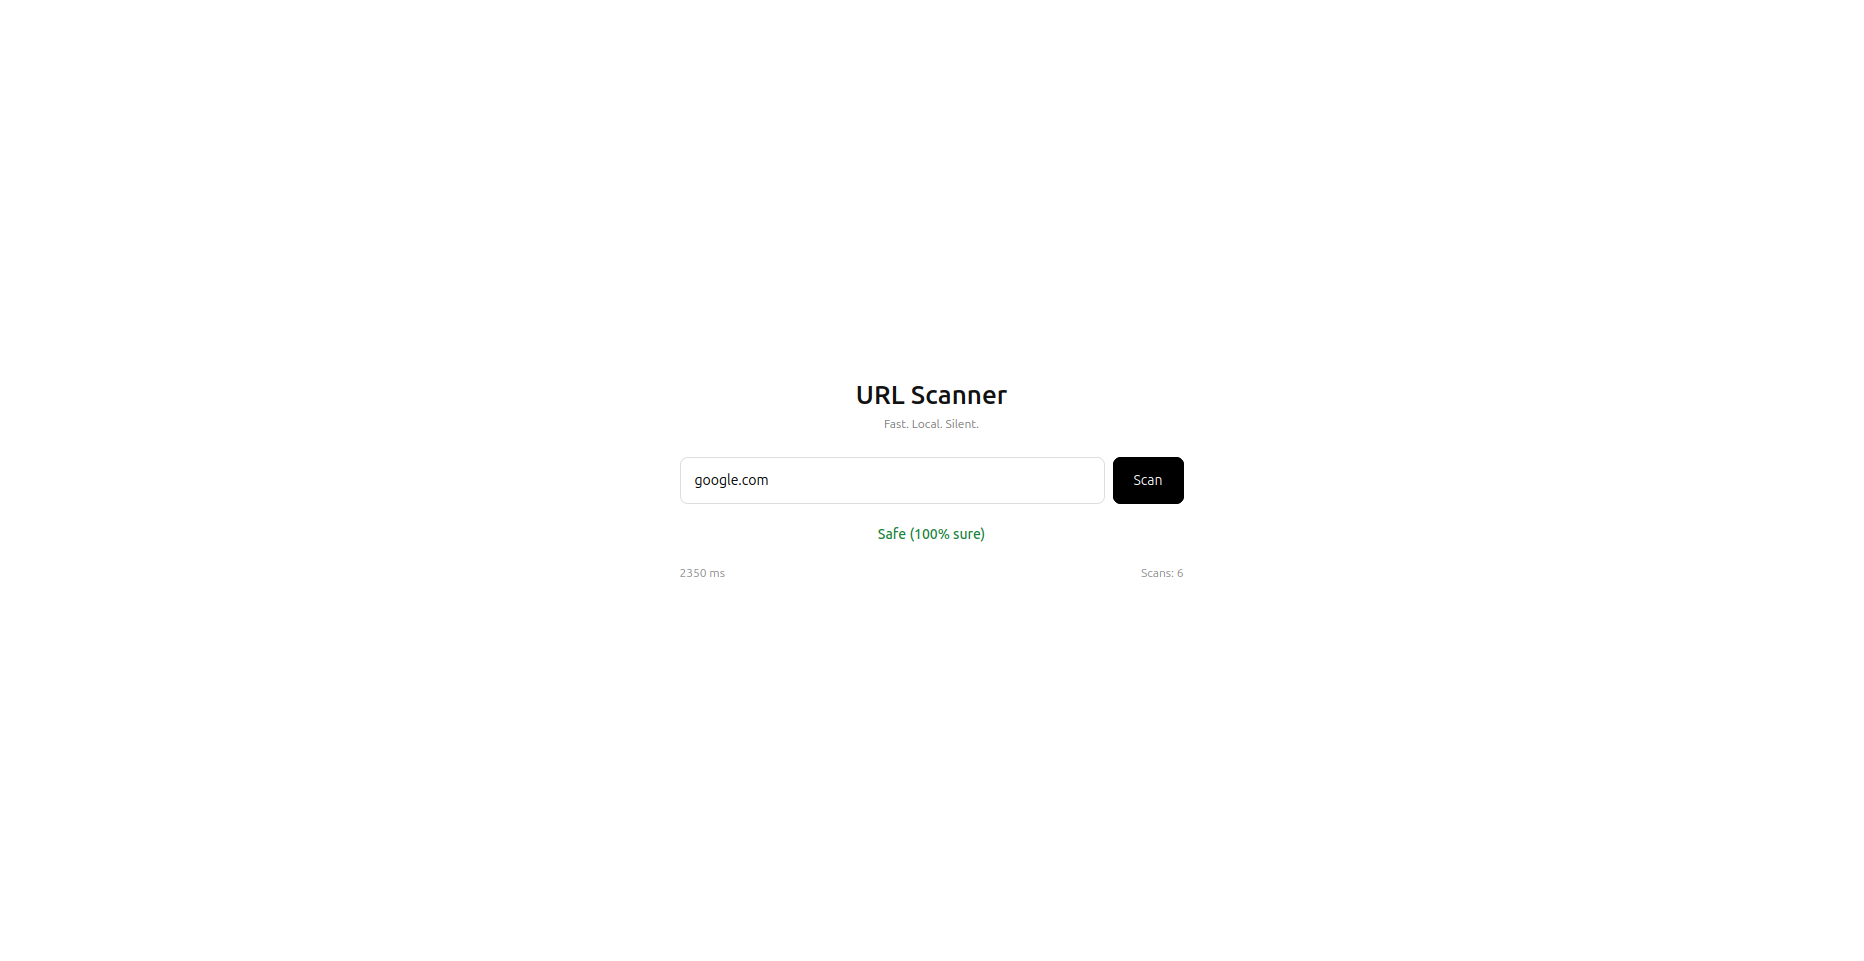 mannansainicyber/url_checker
Détecteur de phishing d'URL hybride basé sur l'apprentissage automatique et heuristique avec analyse en temps réel, scores de confiance explicables…
 ad-security/ad_miner
AD Miner est un outil d'audit d'Active Directory qui utilise des requêtes Cypher pour traiter les données de la base de données de graphes…

 mokokash/ejbca-pqc-lab
Hiérarchie PKI à deux niveaux PQC pur utilisant ML-DSA-65 (NIST FIPS 204) sur EJBCA Community Edition — CA racine + CA subordonné avec CRL et OCSP
 rfunix/tengu
Serveur MCP de test d'intrusion piloté par IA
 cross-samuel1/soc-analyst-hub
Outil gratuit et hors ligne de centre d'opérations de sécurité (SOC) pour les analystes de niveau 1 — listes de contrôle pour la réponse aux…
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos RC4 dépréciation : détection, remédiation et recommandations (CVE-2026-20833)
 stuxlabs/awe
Agents adaptatifs pour les tests de pénétration web dynamiques
 tubaaiftikhar-ui/moveit-transfer-data-breach-analysis.
Analyse détaillée de la violation de données MOVEit Transfer de 2023 (CVE-2023-34362) pour le cours CS50 Cybersecurity. Ce projet explore l'impact…
 sudo-wp/sudowp-hooks-visualizer
Un fork durci sur le plan de la sécurité de "Simply Show Hooks". Remplace l'original compromis (CVE-2024-6297) et corrige des vulnérabilités…
 loserlab/bigint-buffer-safe
Remplacement direct sûr, en pur JS, pour bigint-buffer. Corrige CVE-2025-3194 (CVSS 7.5). Zéro dépendance, aucune liaison native.