Vidar-Stealer-Reverse-Engineering

Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…

Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…

Laboratoire Android pédagogique pour le détournement d'intent implicite de la CVE-2023-31014

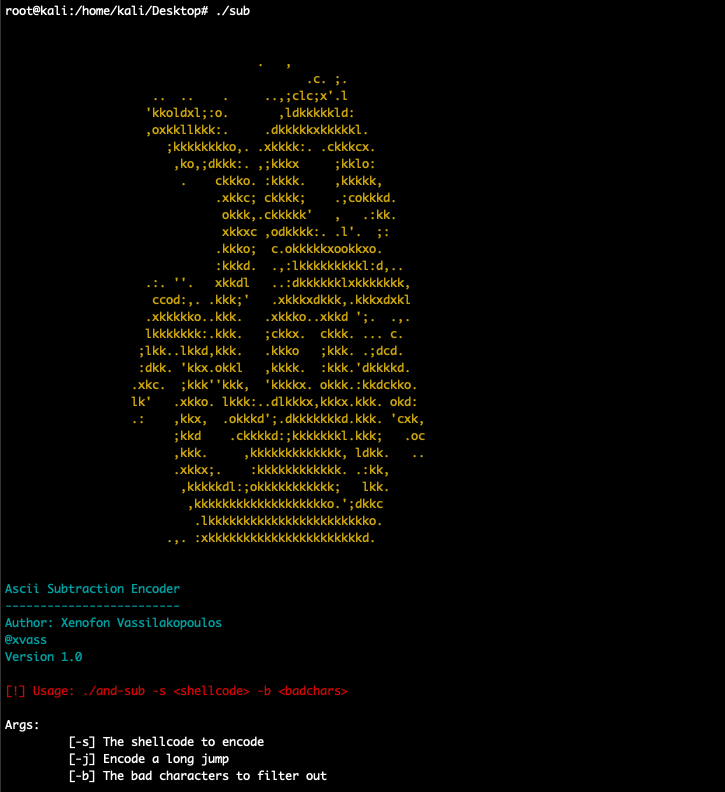
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.

Ce dépôt contient quelques vulnérabilités qui ont été découvertes et signalées lors d'évaluations de vulnérabilité.

Simulation d'une attaque réelle (CVE-2011-2523) contre un hôte vulnérable, puis vérification croisée de la couverture de détection avec un SOC…

Collection organisée de vecteurs de payload XSS pour les tests de sécurité des applications web, couvrant différents contextes et techniques de…

keylogger simple utilisant python

Scanner léger qui détecte les versions vulnérables de Log4j et les indicateurs Log4Shell (CVE-2021-44228) dans une arborescence du système de…

Bibliothèque d'API de sécurité d'entreprise fournissant des contrôles de sécurité pour les applications web Java, incluant l'authentification, le…

Laboratoire Snort 3 IDS → IPS sur Kali. Règles de détection personnalisées + application iptables contre la reconnaissance ICMP, les scans SYN Nmap,…

Packer binaire ELF qui chiffre les sections de code et injecte un stub de déchiffrement runtime pour les exécutables Linux 64 bits, démontrant des…

Recherche de code et expériences pour défendre les agents LLM intégrés à des outils contre les attaques adversariales, en étendant Agent Security…

Vendez des services réservables et des rendez-vous via WooCommerce — élimine CVE-2026-2931 par construction.

Règle de sécurité gratuite pour Claude Code, Codex et Cursor : traite les descriptions d'outils MCP comme des entrées non fiables (OWASP MCP Top 10…

Une extension légère pour détecter automatiquement et fournir des avertissements détaillés concernant les éléments iframe intégrés, afin de se…

Les chasseurs de bugs méthodologie

feuille de route pour un hacker autodidacte

Les pages communautaires OWASP sont un endroit où OWASP peut accepter les contributions de la communauté pour du contenu lié à la sécurité.