copy-fail-CVE-2026-31431-detection-probe

Outillage de détection sûr pour CVE-2026-31431 "Copy Fail" et CVE-2026-43284 "Dirty Frag" — une élévation locale de privilèges dans le module…

Outillage de détection sûr pour CVE-2026-31431 "Copy Fail" et CVE-2026-43284 "Dirty Frag" — une élévation locale de privilèges dans le module…

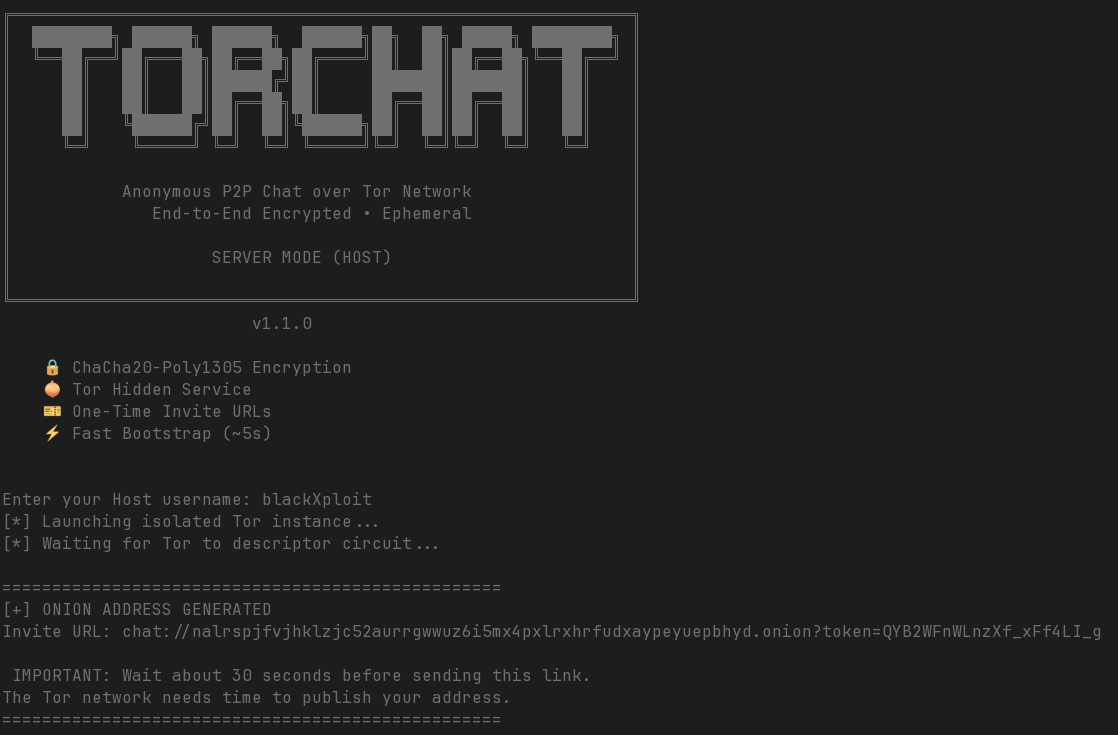
TorChat - Chat pair à pair sécurisé, privé et anonyme sur le réseau Tor

Ce projet fait partie d'un travail scolaire axé sur la sécurité réseau.

Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…

Une collection pratique de mes articles publics, tous réunis au même endroit.

Dépôt de code pour le projet CS5446 explorant les défenses contre les attaques de jailbreak sur les grands modèles de langage. Il comprend des…

kali-linux-docker

🔒 Défense contre le pare-feu Spring4Shell — Simulation d'incident de cybersécurité Ce projet fait partie d'une simulation de travail en…

Blocage de la chaîne DirtyFrag LPE Linux (CVE-2026-43284 / CVE-2026-43500) au moment de l'exécution avec un TracingPolicy Cilium Tetragon

Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…

Guide d'atténuation pour CVE-2024-6387 dans OpenSSH

Ce script Python automatise le processus de recherche de systèmes potentiellement vulnérables à l'attaque Loop DoS et à la vulnérabilité hypothétique…

CVE-2017-0089 En savoir plus sur la base de données nationale des vulnérabilités (NVD) • Évaluation de gravité CVSS • Informations de correctif •…

Plateforme de threat intelligence en PT-BR - CVEs, briefings, IOCs et actualités de sécurité

Gestion automatisée du contexte multi-agents pour les tâches à long horizon dans les agents d'IA locaux

Apache Kafka 4.1.0 (KRaft) avec authentification Keycloak OAuth2 utilisant Strimzi - contourne la restriction de la liste blanche d'URL CVE-2025-27817

Analyseur de vulnérabilités passif pour CVE-2026-1731 — RCE pré-authentification BeyondTrust RS/PRA (CVSS 9.9). Usage éducatif et défensif uniquement.

Analyse détaillée de CVE-2026-21510, un contournement de la fonctionnalité de sécurité Windows Shell permettant l'exécution silencieuse de code via…