

mora-hwbp
 dovughs/mora-hwbp
Moteur de hooking en mode utilisateur sans patch et d'instrumentation de télémétrie basé sur les points d'arrêt matériels (DR0-DR7) (PoC AMSI, WLDP…
defensive-toolsids-ips-evasiondebuggers+3
22
dovughs/mora-hwbpMoteur de hooking en mode utilisateur sans patch et d'instrumentation de télémétrie basé sur les points d'arrêt matériels (DR0-DR7) (PoC AMSI, WLDP…
 zardus/ctf-tools
Quelques scripts d'installation pour des outils de recherche en sécurité.
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…
 google/bughunters
Ressources de référence pour les programmes de récompense de vulnérabilités de Google, incluant les niveaux de domaines, les listes de niveaux de…
 alphaseclab/awesome-rat
Ressources RAT et C&C. 250+ projets Open Source, 1200+ blogs/vidéos RAT/C&C.
 top-celestial-company-ltd/dros-vep-lite
Implémentation de référence ouverte du protocole VEP (RFC-010) : une suite déterministe de sandbox et de benchmarks évaluant le confinement…
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…
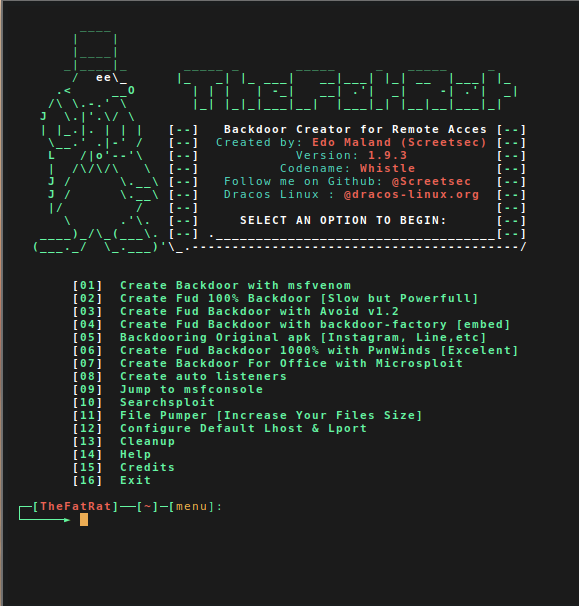 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 attify/firmware-analysis-toolkit
Plateforme de recherche en sécurité des firmwares combinant analyse binaire, traçage de flux de données (taint tracing) et émulation pour l’IoT, l’IA…
 hahwul/mobilehackersweapons
Armes des hackers mobiles / Une collection d'outils sympas utilisés par les hackers mobiles. Bon hacking, bonne chasse aux bugs.
 eshard/scared
Framework Python pour réaliser des attaques par canaux auxiliaires (par exemple, CPA) sur des jeux de données publics, conçu pour un usage éducatif…
 bb1nfosec/information-security-tasks
Base de connaissances en sécurité de l'information, organisée par thèmes offensifs, défensifs et de référence, réunissant des notes de praticiens,…
 portswigger/xss-cheatsheet-data
Jeu de données JSON alimenté par la communauté, contenant des vecteurs de payloads XSS qui alimentent l'aide-mémoire XSS de PortSwigger, avec prise…
 karaaslanlabs/kl-security-key
Authentificateur FIDO2/WebAuthn expérimental basé sur RP2040 avec attestation packed et interopérabilité documentée Windows/Entra
 b4sith-sec/gu3ssweak
Application Android délibérément vulnérable pour la recherche en sécurité mobile et la pratique du bug bounty - OWASP Mobile Top 10
 bandrel/hashcatrosetta
Analyseur et interpréteur de règles Hashcat - Une pierre de Rosette pour décoder la syntaxe des règles hashcat
 albert-y1n/piforge
Framework ouvert pour le red teaming d'injection de prompts basé sur le RL, avec un entraîneur partagé, un apprentissage par curriculum et des…
 owasp/android-security-masterclass
Atelier de formation pratique à la sécurité Android OWASP avec 78 modules MASVS/MASTG associant des applications vulnérables, sécurisées et…