
ngrep
 jpr5/ngrep
ngrep est comme GNU grep appliqué à la couche réseau. C'est un outil basé sur PCAP qui vous permet de spécifier une expression régulière étendue ou…
packet-sniffing-analysisnetwork-mappingforensics+3
1.0k
jpr5/ngrepngrep est comme GNU grep appliqué à la couche réseau. C'est un outil basé sur PCAP qui vous permet de spécifier une expression régulière étendue ou…
 milesrichardson/docker-onion-nmap
Scannez les services cachés .onion avec nmap en utilisant Tor, proxychains et dnsmasq dans un conteneur Docker alpine minimal.
 fenkohq/dnsmonster
Kit d'outils de capture et de surveillance DNS passif
 sensepost/godoh
🕳 godoh - Un C2 DNS-over-HTTPS
 sauravrao637/oproxy
Proxy MITM open-source pour intercepter, inspecter et simuler le trafic réseau.
 brannondorsey/dns-rebind-toolkit
Un kit d'outils JavaScript front-end pour créer des attaques de rebinding DNS.
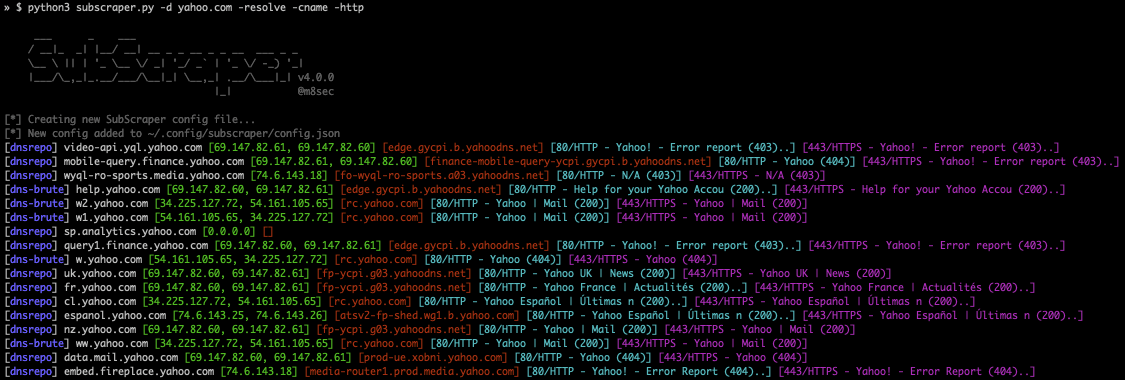 m8sec/subscraper
Outil d'énumération de sous-domaines et de cibles conçu pour les tests de sécurité offensive.
 fwaeytens/dnsenum
dnsenum est un script Perl qui énumère les informations DNS.
 ooni/probe-cli
Moteur de mesure et CLI en Go pour détecter la censure d'Internet et les interférences réseau, exécuter les tests réseau OONI et rapporter les…
 medpaf/hawk
Outil réseau, de reconnaissance et de sécurité offensive pour Linux.
 morpheuslord/gpt_vuln-analyzer
Utilise les API ChatGPT, Bard API et Llama2, Python-Nmap, DNS Recon, PCAP et modules JWT recon et utilise le modèle GPT3 pour créer des rapports de…
 firefart/hijagger
Vérifie tous les mainteneurs de tous les paquets NPM et Pypi pour détecter les paquets détournables via le ré-enregistrement de domaine.
 chris408/ct-exposer
Un outil OSINT qui découvre des sous-domaines en recherchant dans les registres de transparence des certificats.
 ronin-rb/ronin
Ronin est une boîte à outils Ruby gratuite et open source pour la recherche et le développement en sécurité. Ronin permet également le développement…
 baderj/domain_generation_algorithms
Quelques résultats de mes efforts de rétro-ingénierie DGA
 reverseclabs/dref
Framework d'exploitation de rebinding DNS
 eschultze/urlextractor
Collecte d'informations & reconnaissance de sites web | https://phishstats.info/
 x1mdev/reconpi
ReconPi - Un outil de reconnaissance léger qui effectue des scans approfondis avec les outils les plus récents.