
dnsobserver
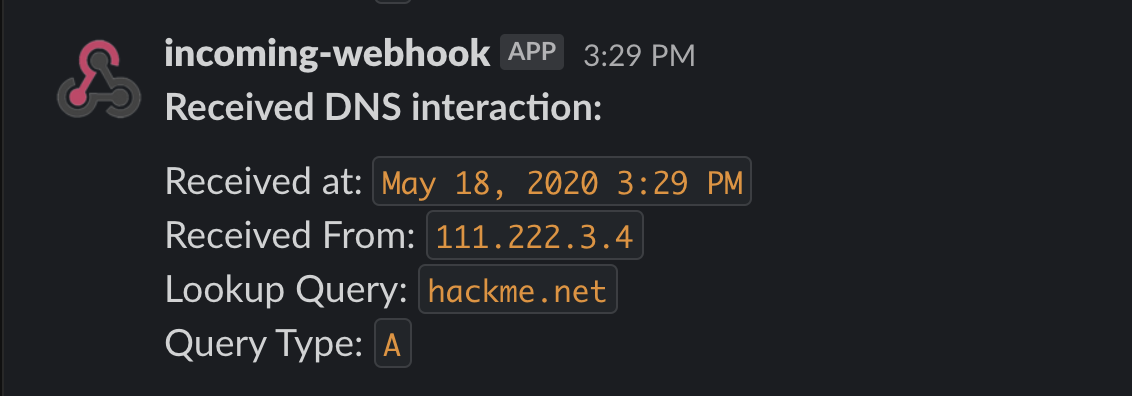
Un service DNS pratique écrit en Go pour aider à la détection de plusieurs types de vulnérabilités aveugles. Il surveille le serveur d'un pentester…

Un service DNS pratique écrit en Go pour aider à la détection de plusieurs types de vulnérabilités aveugles. Il surveille le serveur d'un pentester…

Responder est un poisonneur LLMNR, NBT-NS et MDNS, doté d'un serveur d'authentification rogue HTTP/SMB/MSSQL/FTP/LDAP intégré prenant en charge…

Vérificateur de vulnérabilité pour Callstranger (CVE-2020-12695)

Projet Raw-packet

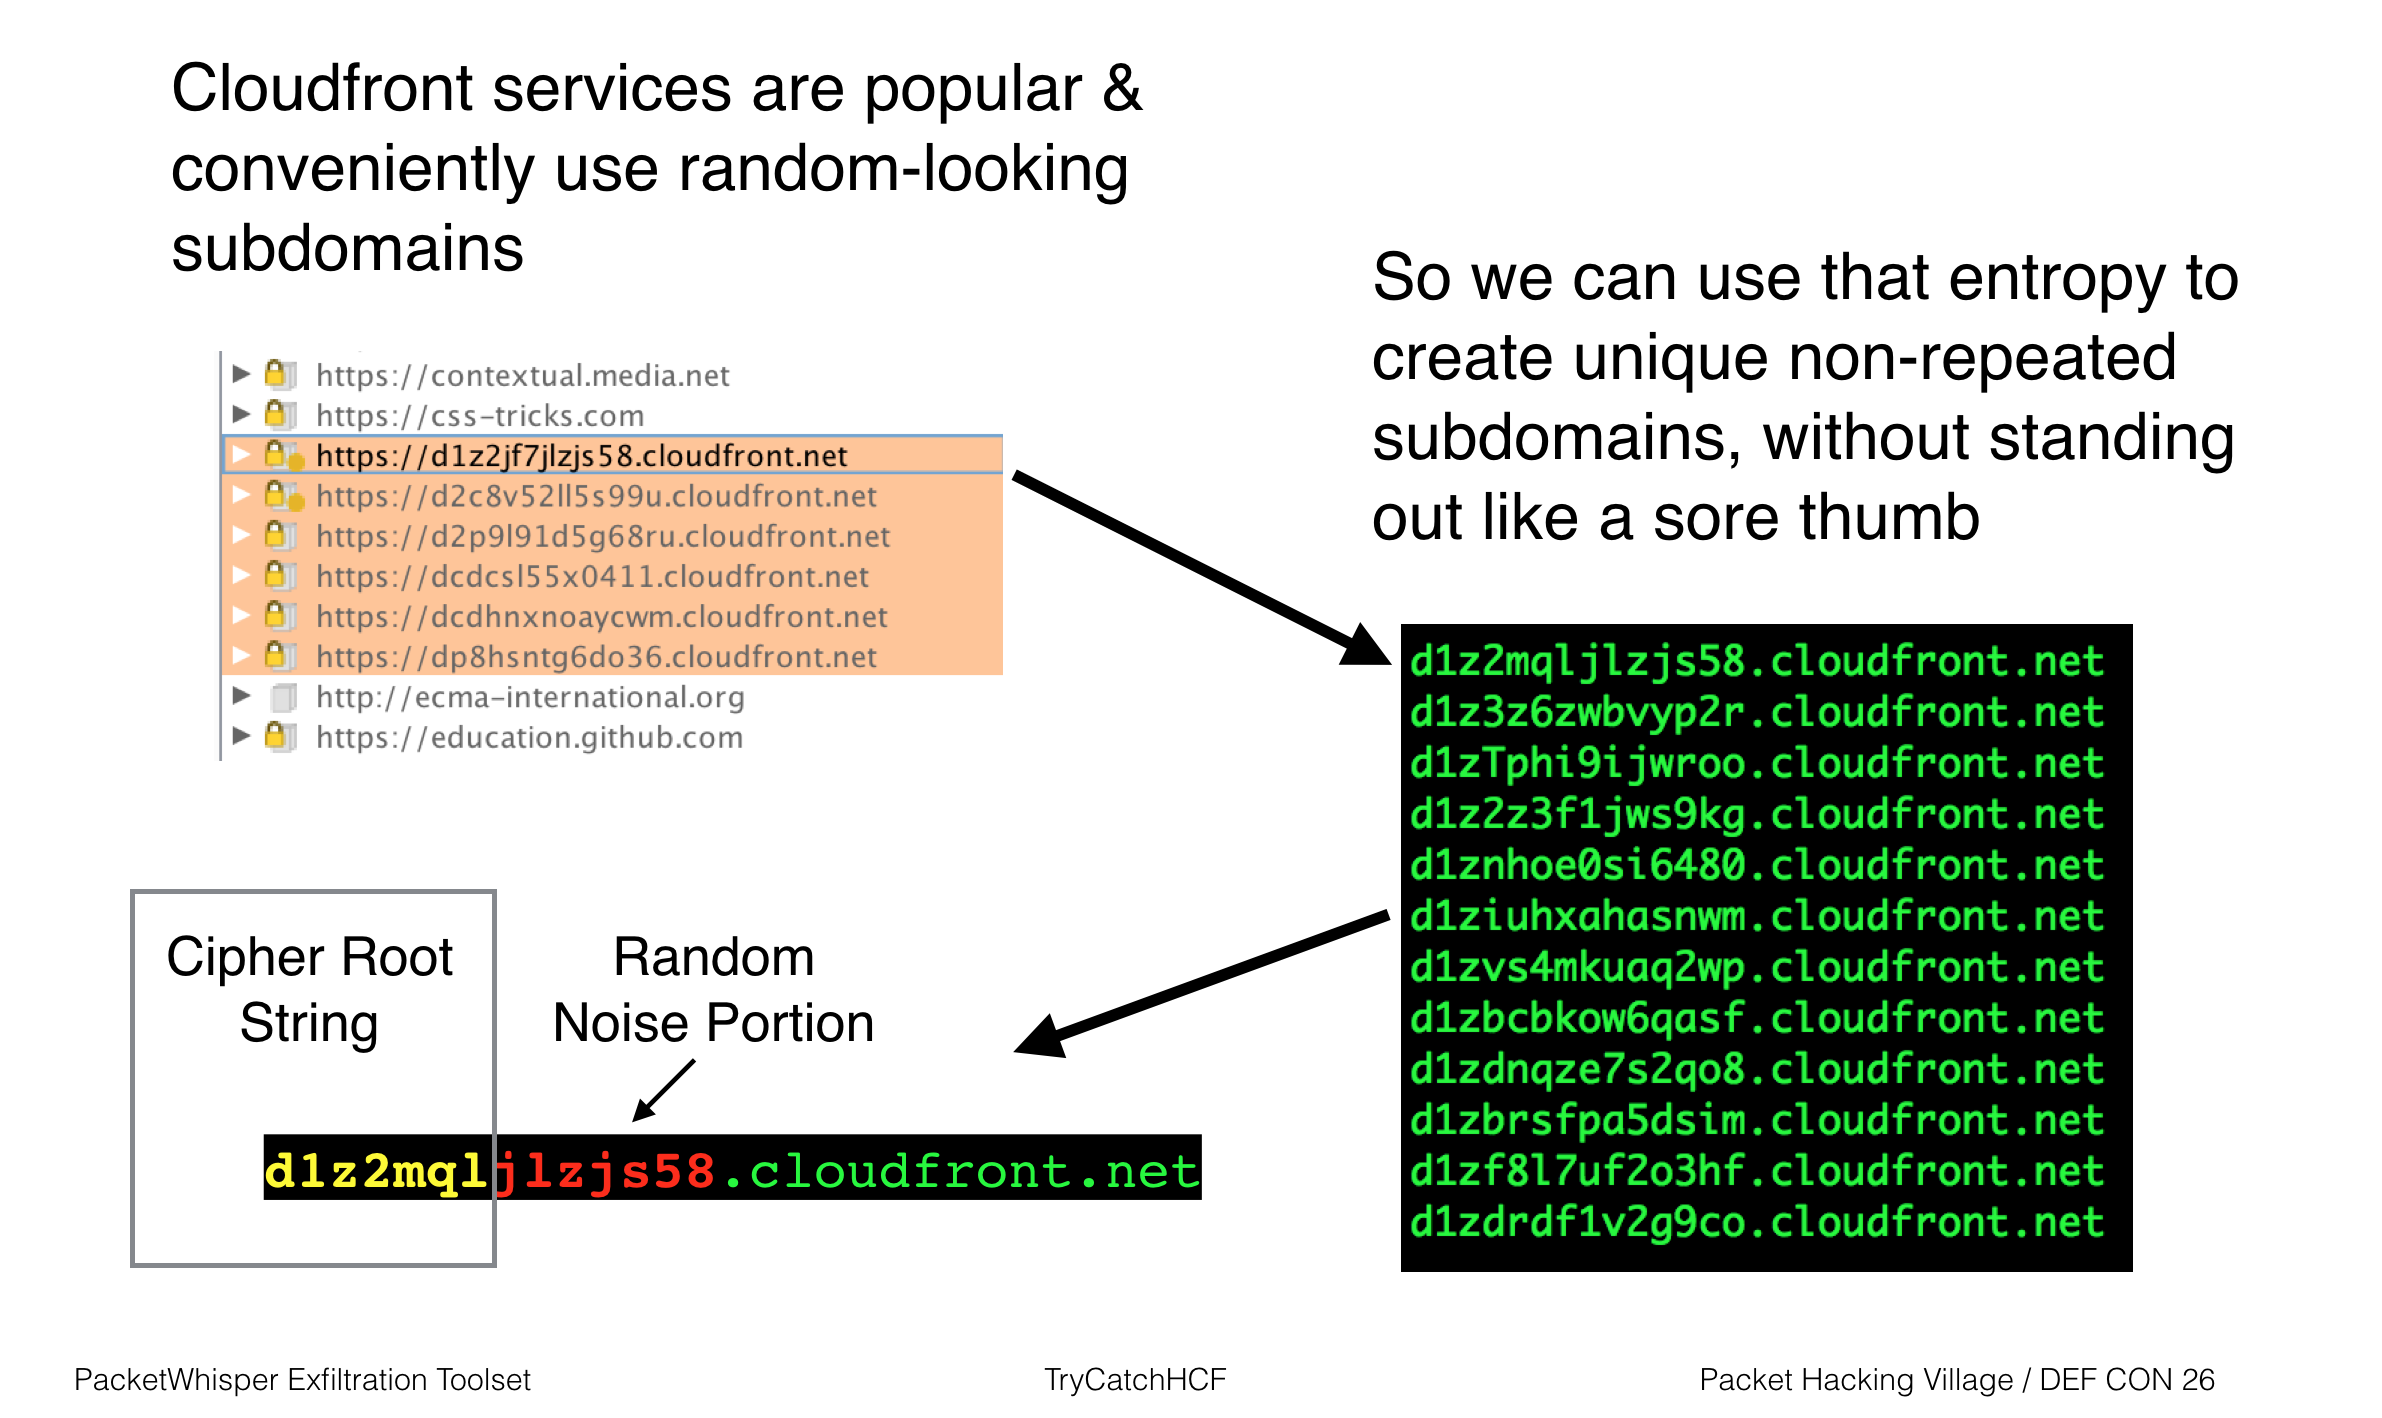
PacketWhisper : Exfiltrez furtivement des données et déjouez l'attribution en utilisant des requêtes DNS et de la stéganographie textuelle. Évitez…

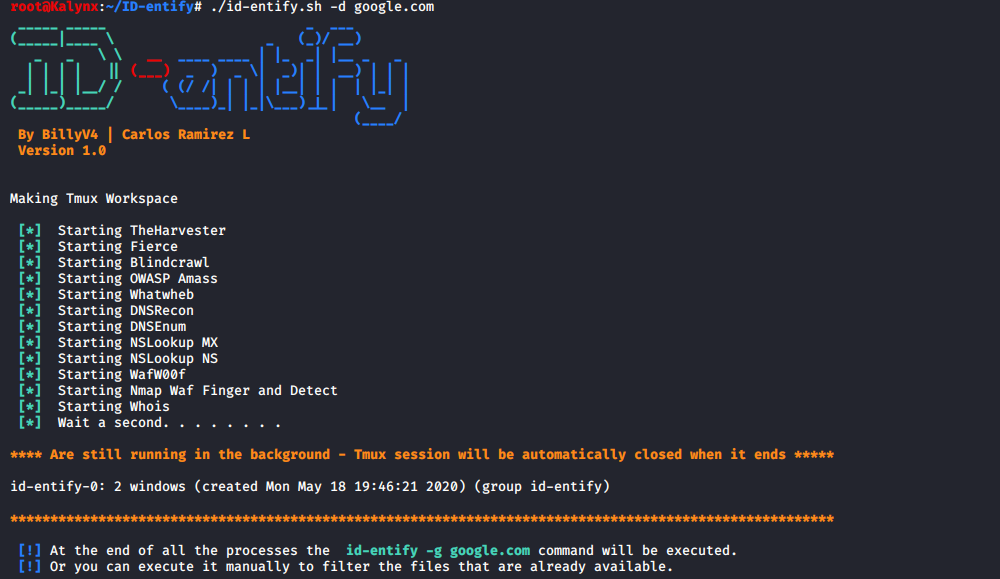
Rechercher des informations liées au domaine : Emails - Adresses IP - Sous-domaines - Informations sur la technologie WEB - Type de pare-feu -…

Reconnaissance DNS | Bruteforceur | Transfert de zone DNS | Vérifications de jokers DNS | Bruteforceur de jokers DNS | Énumération d'emails |…

DÉPRÉCIÉ, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3

Un pipeline scripté d'outils pour rationaliser la phase de reconnaissance du bug bounty/test d'intrusion, afin que vous puissiez vous concentrer sur…

POC-S, version renforcée de POC-T, est conçu pour valider rapidement les vulnérabilités des applications Web lors de confrontations red team/blue…

Outil de diagnostic réseau

En entrant le domaine de messagerie d'une entreprise, on obtient des informations en utilisant le DNS, NMAP et Shodan.

Une collection de scripts d'exfiltration de données pour les évaluations Red Team.

Ce script est conçu pour automatiser votre processus de reconnaissance de manière organisée.

Implant de canal caché DNS pour les équipes rouges.

Cet outil peut transférer le trafic TCP via le protocole DNS. Clients sans compilation + support socks5.

Un outil OSINT pour collecter des informations publiques.

Génère des listes d'hôtes actifs et d'URLs pour le ciblage, en automatisant l'utilisation de MassDNS, Masscan et nmap afin de filtrer les hôtes…