

TakeOver-v1
 samhaxr/takeover-v1
Le script TakeOver extrait l'enregistrement CNAME de tous les sous-domaines en une seule fois. TakeOver fait gagner du temps au chercheur et augmente…
vulnerability-analysisweb-securitysubdomain-enumeration+1
samhaxr/takeover-v1Le script TakeOver extrait l'enregistrement CNAME de tous les sous-domaines en une seule fois. TakeOver fait gagner du temps au chercheur et augmente…
 cappricio-securities/ghostrecon
gh0str3con est un outil de reconnaissance web tout-en-un basé sur le cloud.
 awesom3alex/osint-menace
Console de tri OSINT passif pour la reconnaissance d'emails, noms d'utilisateur, domaines, IP et portefeuilles crypto. Comprend la gestion de cas,…

 leitwacht/leitwacht-agent
eBPF + nftables + proxy DNS application du trafic sortant pour les conteneurs de tâches CI/CD GitLab Runner — plan de données édition…
 the-tcpdump-group/libpcap
Bibliothèque indépendante du système pour la capture et le filtrage de paquets au niveau utilisateur. Fournit un cadre portable pour la surveillance…
 crypt0s/fakedns
Un serveur DNS MITM en Python basé sur des expressions régulières avec prise en charge des attaques de rebinding DNS.
 pownjs/recon
Un framework puissant de reconnaissance de cibles basé sur la théorie des graphes.
 gt0day/anongt
Rediriger tout le trafic via le réseau Tor pour Kali Linux
 halildeniz/dnswatch
Sniffeur et analyseur de trafic DNS pour la surveillance, le filtrage et la détection d'anomalies dans les requêtes DNS. Fonctionnalités incluant…
 zmap/zannotate
Utilitaire pour annoter des ensembles de données Internet avec des métadonnées contextuelles (par ex., origin AS, MaxMind GeoIP2, reverse DNS, et…
 black-scorp10/email-vulnerability-checker
Vérificateur automatisé de configuration SPF et DMARC qui identifie les vulnérabilités d'usurpation d'e-mail sur des domaines uniques ou multiples à…
 xiaoqimikko/netty-resolver-dns-check
Vérificateur statique hors ligne qui inspecte les jars Java packagés à la recherche de versions vulnérables de netty-resolver-dns et détecte si…
 sshuttle/sshuttle
Serveur proxy transparent qui fonctionne comme un VPN du pauvre. Transfère via SSH. Ne nécessite pas de droits administrateur. Fonctionne sous Linux…
 security-onion-solutions/security-onion
Security Onion 16.04 - Distribution Linux pour la chasse aux menaces, la surveillance de la sécurité d'entreprise et la gestion des journaux
 kpcyrd/sn0int
Framework OSINT semi-automatique et gestionnaire de paquets
 arno0x/dnsexfiltrator
Exfiltration de données via un canal caché de requêtes DNS
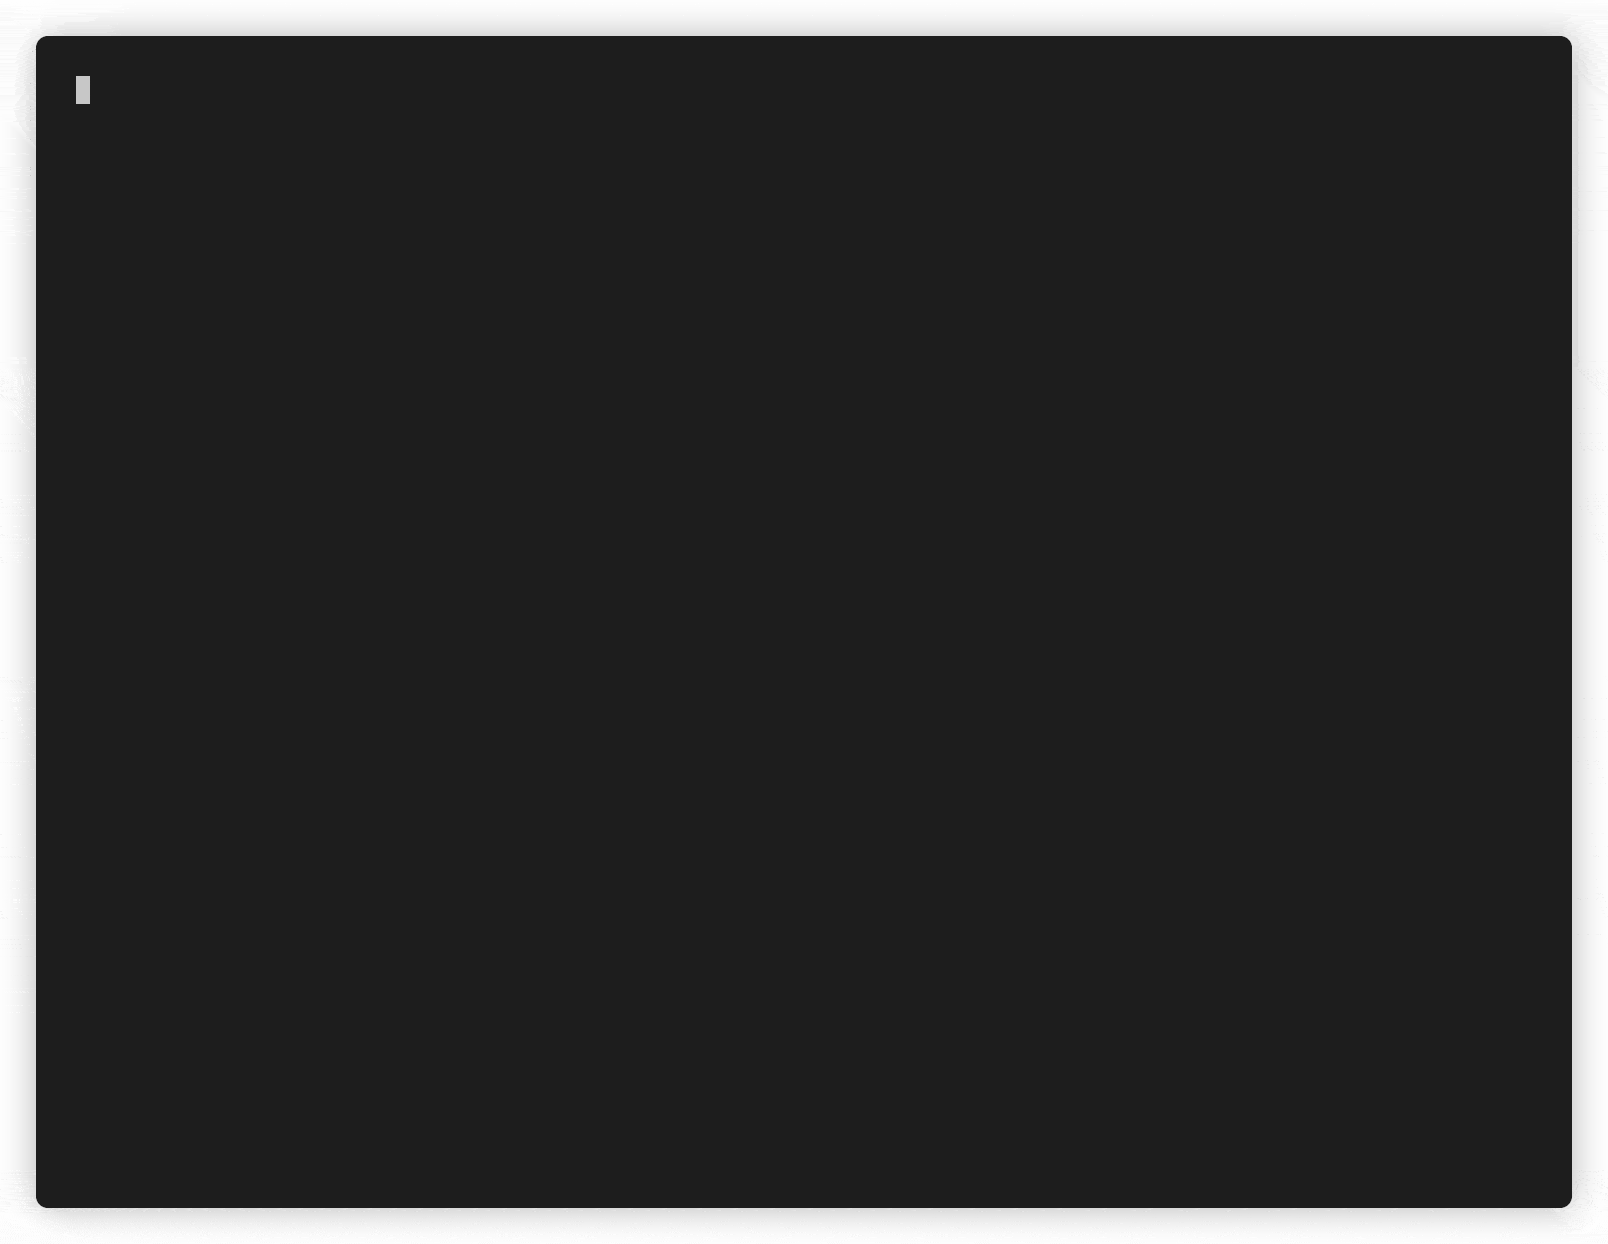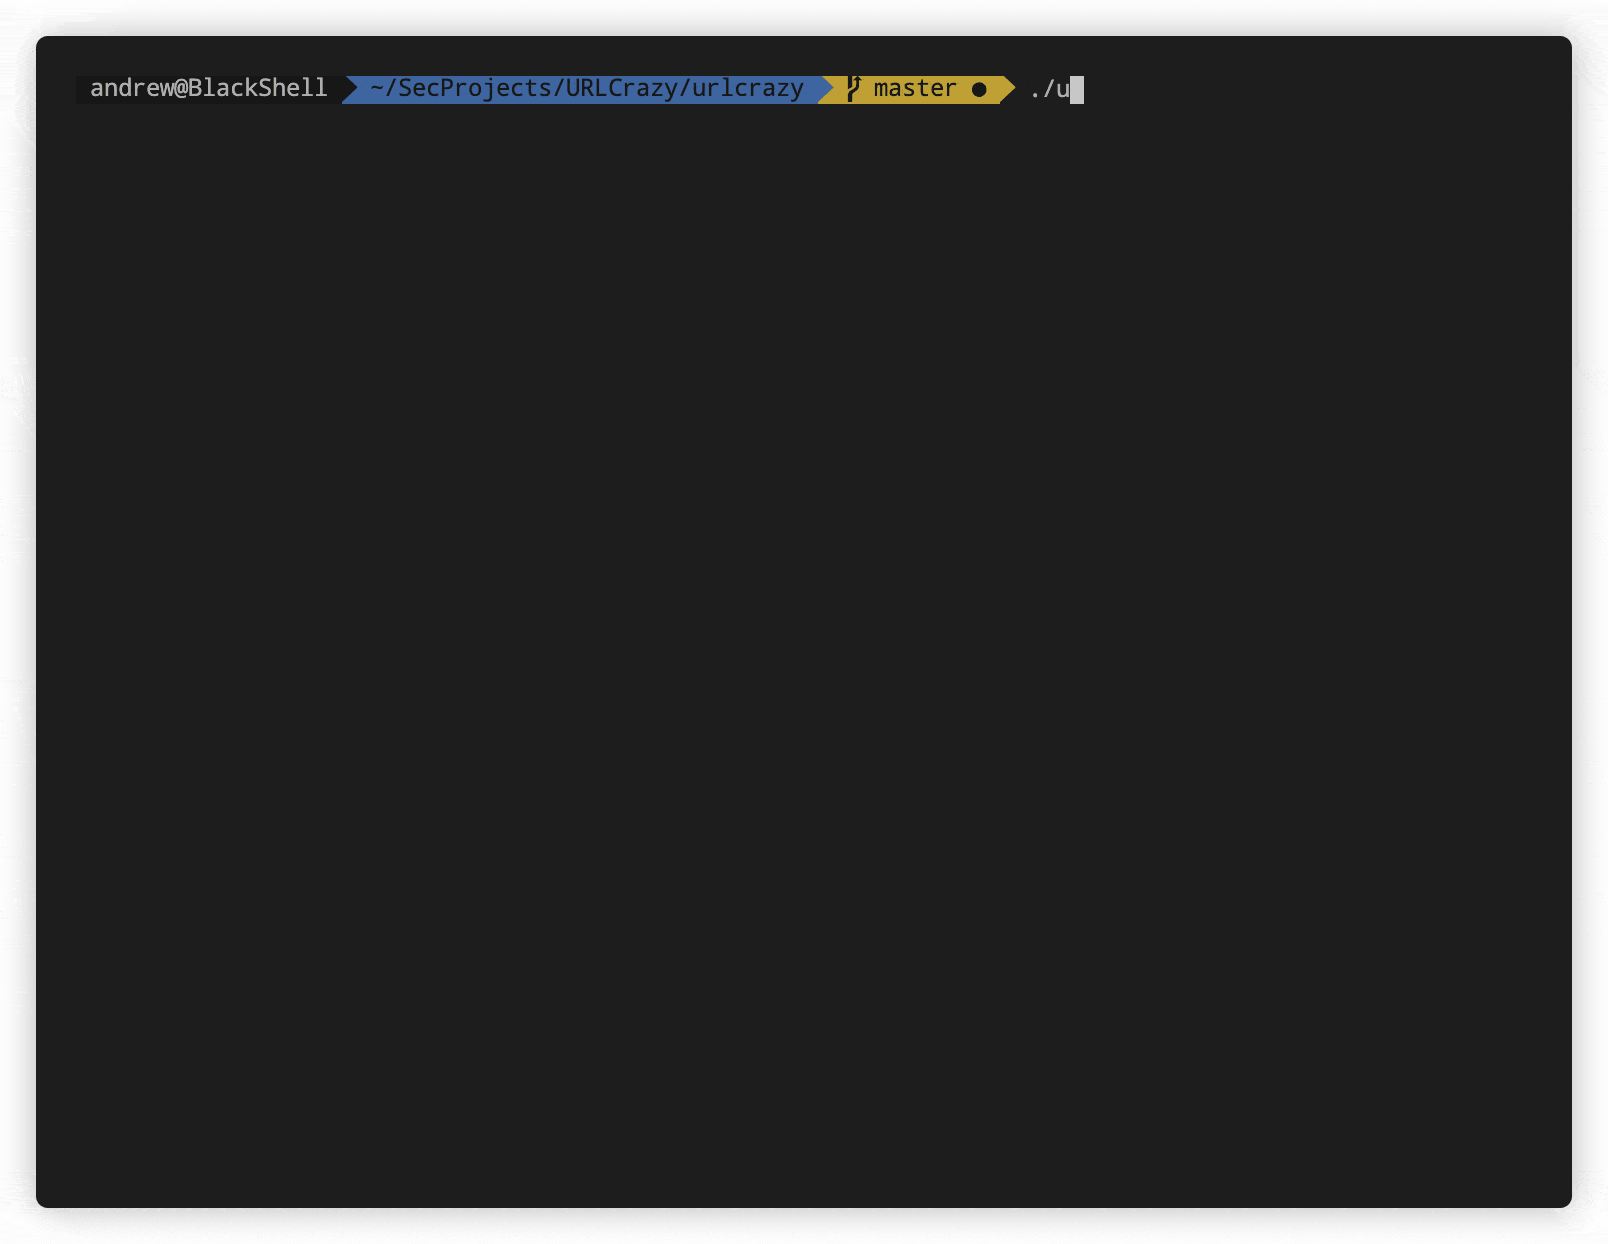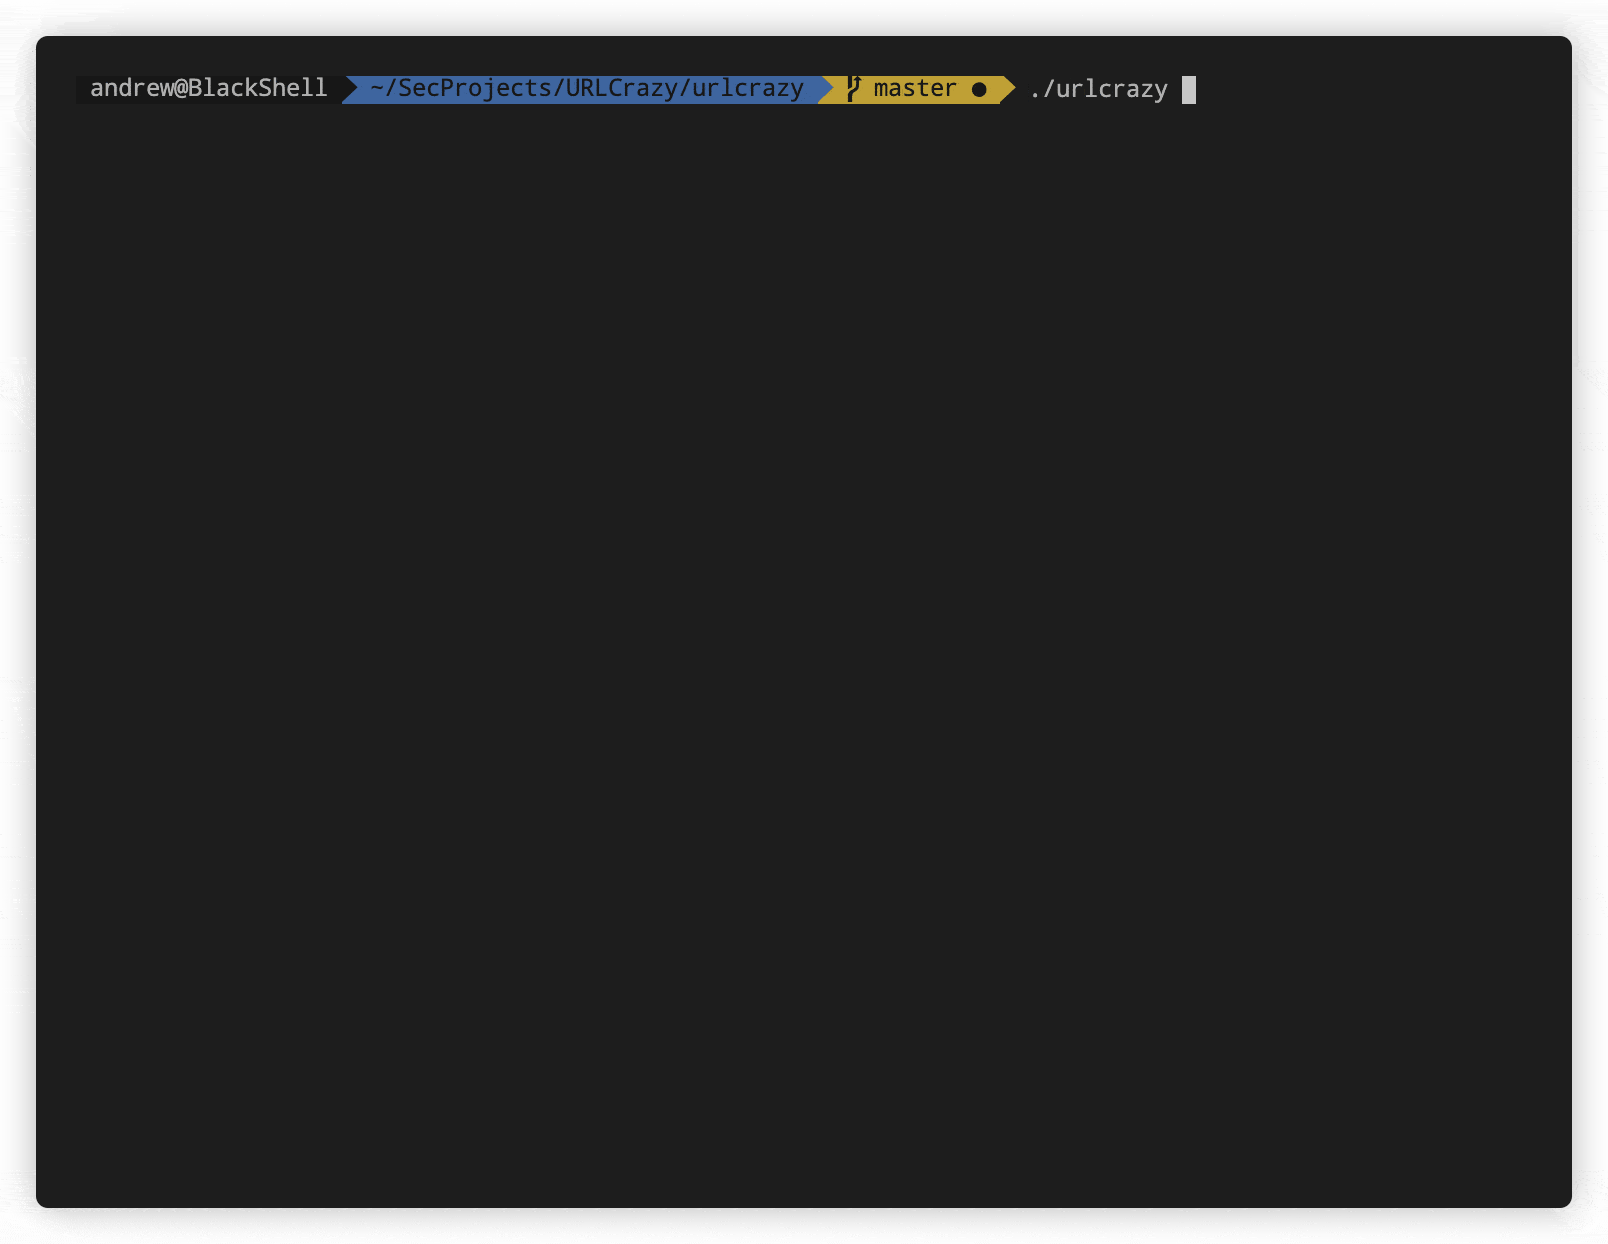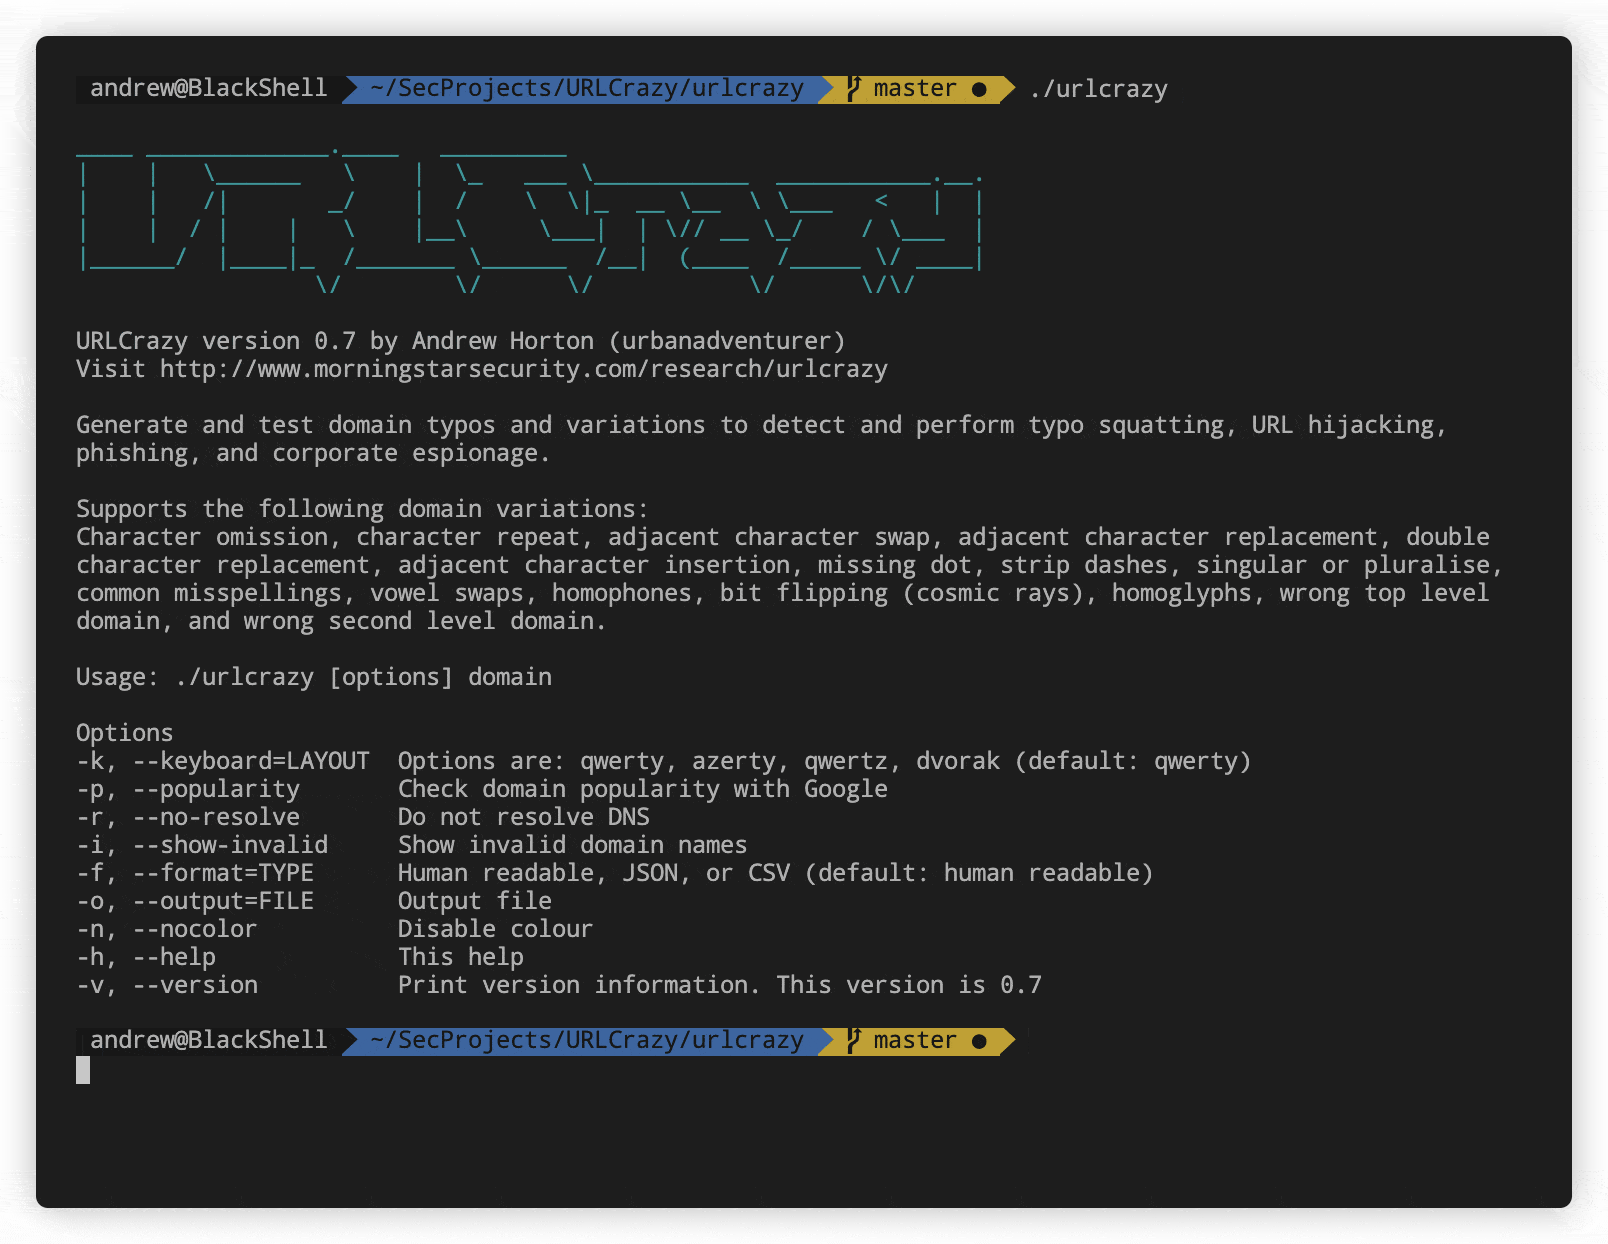 urbanadventurer/urlcrazy
Générez et testez des fautes de frappe et des variations de domaine pour détecter et réaliser du typosquatting, du détournement d'URL, du phishing et…
 mhaskar/dnsstager
Cacher votre payload dans le DNS