
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
74 résultats
ForensicMiner preview

ForensicMiner

GitHubsecurityjoes/forensicminer

Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
disk-forensicsmemory-forensicsforensics+2
164
il y a 1 an
libqcow preview

libqcow

GitHublibyal/libqcow

Bibliothèque et outils pour accéder au format d'image QEMU Copy-On-Write (QCOW)
disk-forensicsencryption-decryption-toolsdata-recovery+2
62il y a 3 mois
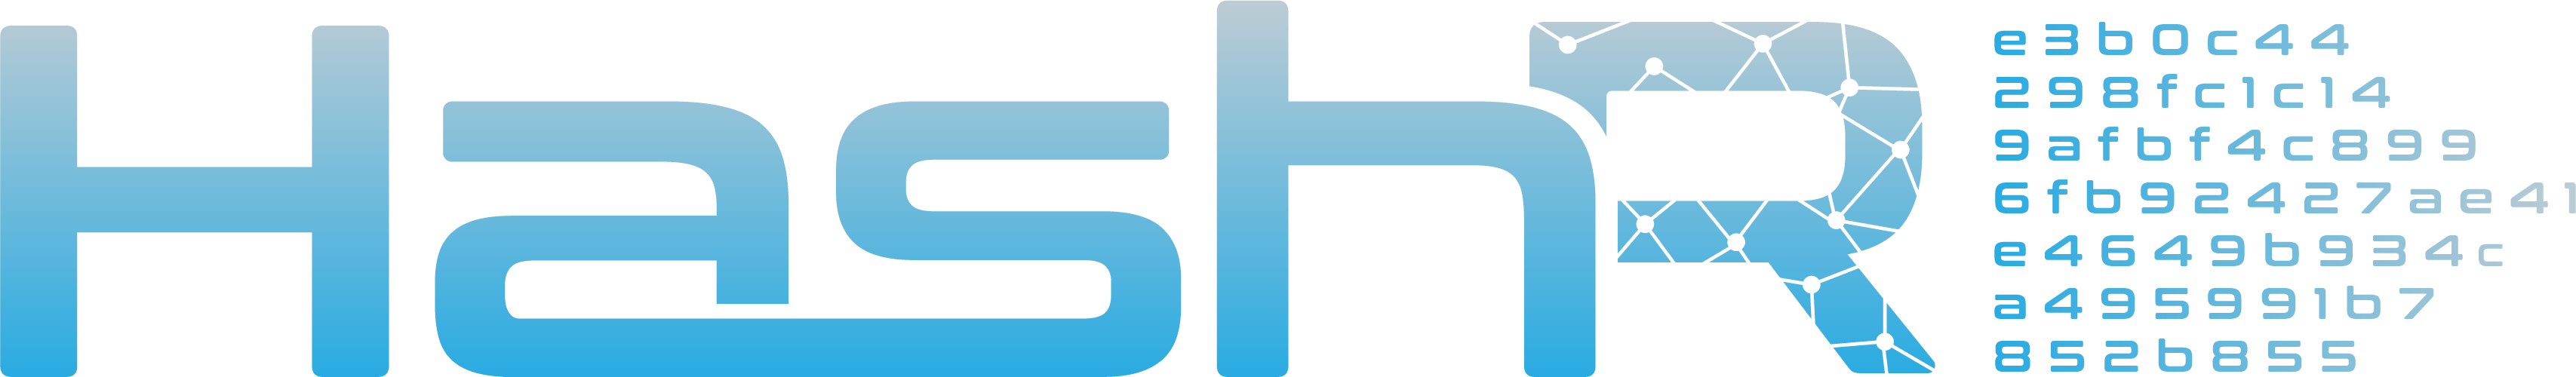
RawHive preview

RawHive

GitHubnmht3t/rawhive

Cobalt Strike BOF qui extrait les ruches de registre Windows sélectionnées directement depuis un volume NTFS brut en analysant les métadonnées NTFS…
disk-forensicsexploitationforensics+4
93il y a 3 mois
hashr preview

hashr

GitHubgoogle/hashr

Génère des ensembles de hachages de fichiers forensiques à partir d'images disque, de paquets et d'archives provenant de sources GCP, AWS et locales,…
disk-forensicshash-analysisforensics+2
130il y a 7 mois
ATMMalScan preview

ATMMalScan

GitHubfboldewin/atmmalscan

Outil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
disk-forensicsmemory-forensicsmalware-analysis+2
56il y a 5 ans
extundelete preview

extundelete

GitHubcherojeong/extundelete

Récupérer et restaurer les fichiers supprimés accidentellement des systèmes de fichiers ext3 et ext4, en utilisant l'analyse des inodes et la…


disk-forensicsdata-recoverydigital-forensics
54il y a 10 ans
truehunter preview

truehunter

GitHubadoreste/truehunter

Truehunter

disk-forensicsencryption-decryption-toolsforensics+2
31il y a 7 ans
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.

disk-forensicsmemory-forensicsreverse-engineering+8
35il y a 1 mois
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Forensic Scanner
disk-forensicsmemory-forensicsnetwork-forensics+3
41il y a 13 ans
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

Ce n'est pas seulement un analyseur de UsnJrnl (USN Journal Records/Change Journal Records).

disk-forensicsforensicsdata-recovery+1
24il y a 8 ans
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
disk-forensicsosintdynamic-analysis-sandboxing+7
23il y a 2 mois
BSOD_bitlocker_recover preview

BSOD_bitlocker_recover

GitHubfishermavis/bsod_bitlocker_recover

Script Python pour extraire les clés VMK BitLocker
disk-forensicsencryption-decryption-toolsmemory-forensics+3
26il y a 8 mois
ForensiX preview

ForensiX

GitHubtheevidencehunter/forensix

Framework de renseignement en forensique numérique

disk-forensicshash-analysisforensics+4
il y a 5 mois
veeam-velociraptor preview

veeam-velociraptor

GitHubsynacktiv/veeam-velociraptor

Pack d'artefacts Velociraptor de preuve de concept pour présenter un pipeline de forensique Veeam à distance.
disk-forensicsforensicsdigital-forensics+1
1il y a 2 ans
ddrescue preview

ddrescue

GitHubgnu-mirror-unofficial/ddrescue

Copie les données de périphériques de stockage endommagés ou défaillants, gère les erreurs de lecture et effectue des opérations de récupération…

disk-forensicsdata-recoverydigital-forensics
1il y a 4 ans
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
il y a 2 ans
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

Acquiert les disques EBS d'une AMI AWS que vous pouvez lancer, en diffusant les snapshots via les API directes EBS vers un bucket S3 privé avec des…
cloud-infrastructure-securitydisk-forensicsscripting-automation+5
15il y a 2 jours
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X

disk-forensicsosintmemory-forensics+3
1.9kil y a 7 ans
Précédent12345Suivant
