


 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 trustedsec/tscopy
Outil Python qui analyse le $MFT NTFS pour copier des fichiers verrouillés lors d'une réponse à incident, en contournant les verrous du système…
 gnu-mirror-unofficial/ddrescue
Copie les données de périphériques de stockage endommagés ou défaillants, gère les erreurs de lecture et effectue des opérations de récupération…
 sleuthkit/scalpel
Outil de carving et d'indexation de fichiers pour la criminalistique numérique, qui récupère des fichiers à partir d'images disque en se basant sur…
 fboldewin/atmmalscan
Outil DFIR en ligne de commande pour scanner les systèmes Windows ATM afin de détecter des traces de logiciels malveillants dans la mémoire des…
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
 sekoialab/fastir_collector
Outil d'acquisition forensique en direct pour Windows qui collecte les artefacts système (registre, mémoire, disque, fichiers) au format CSV/JSON…
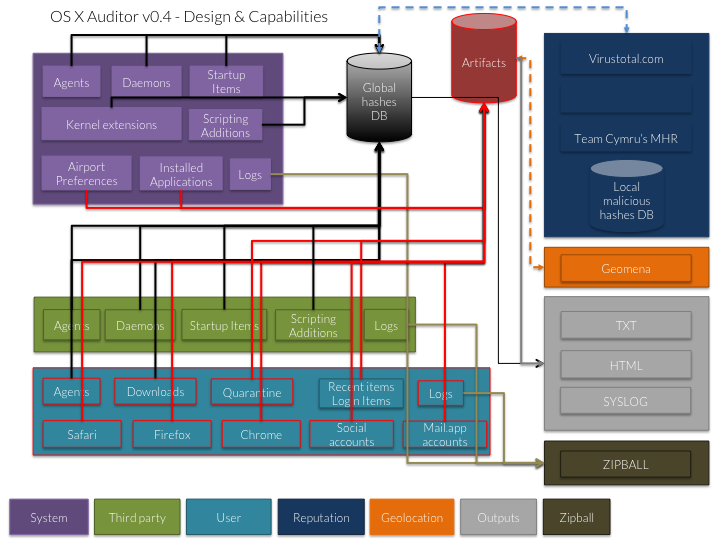 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents
 mozilla/mig
Forensique numérique distribuée et en temps réel à la vitesse du cloud.
 jschicht/extractusnjrnl
Outil pour extraire le $UsnJrnl d'un volume NTFS
 jschicht/rawcopy
Extracteur de fichiers bas niveau en ligne de commande pour NTFS
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X

 4n6ist/usn_analytics
Ce n'est pas seulement un analyseur de UsnJrnl (USN Journal Records/Change Journal Records).
 korczis/foremost
Utilitaire de carving de fichiers qui récupère les fichiers supprimés à partir d'images disque et de lecteurs bruts en faisant correspondre les…