
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
CyberThreatIntel preview

CyberThreatIntel

GitHubstrangerealintel/cyberthreatintel

Analyse de logiciels malveillants et renseignement sur les cybermenaces des groupes APT et cybercriminels
phishingmalware-analysisdigital-forensics+3
726
il y a 3 ans
sift-kg preview

sift-kg

GitHubjuanceresa/sift-kg

Transformez n'importe quel ensemble de documents en un graphe de connaissances. Extrayez des entités et des relations via un LLM, dédupliquez avec…
osintforensicsinformation-gathering+4
667il y a 4 mois
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

Analyseur de cache bitmap RDP
memory-forensicsforensicsinformation-gathering+1
695il y a 5 mois
dploot preview

dploot

GitHubzblurx/dploot

Loot and decrypt Windows DPAPI secrets remotely or offline, including masterkeys, credentials, vaults, certificates, browser data, and cached Azure…
encryption-decryption-toolspost-exploitationdigital-forensics+3
555il y a 21 jours
Linux-Kodachi preview

Linux-Kodachi

GitHubwmal/linux-kodachi

Hardened Debian-based privacy OS with pre-integrated anonymity stack (Tor, VPN, DNSCrypt), anti-forensic tooling, SOC security center, and standalone…
osintvulnerability-scannersforensics+9
489il y a 2 jours
PMAT-labs preview

PMAT-labs

GitHubhuskyhacks/pmat-labs

Laboratoires pour l'analyse pratique des malwares et le triage
reverse-engineeringforensicsmalware-analysis+3
1.1kil y a 6 mois
whatfiles preview

whatfiles

GitHubspieglt/whatfiles

Journaliser les fichiers accédés par tout processus Linux
general-purpose-utilitiesforensicsdigital-forensics
946il y a 18 jours
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm est une suite d'outils d'analyse de trafic réseau puissante et facile à déployer pour les artefacts de capture de paquets complets (fichiers…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
476il y a 5 jours
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

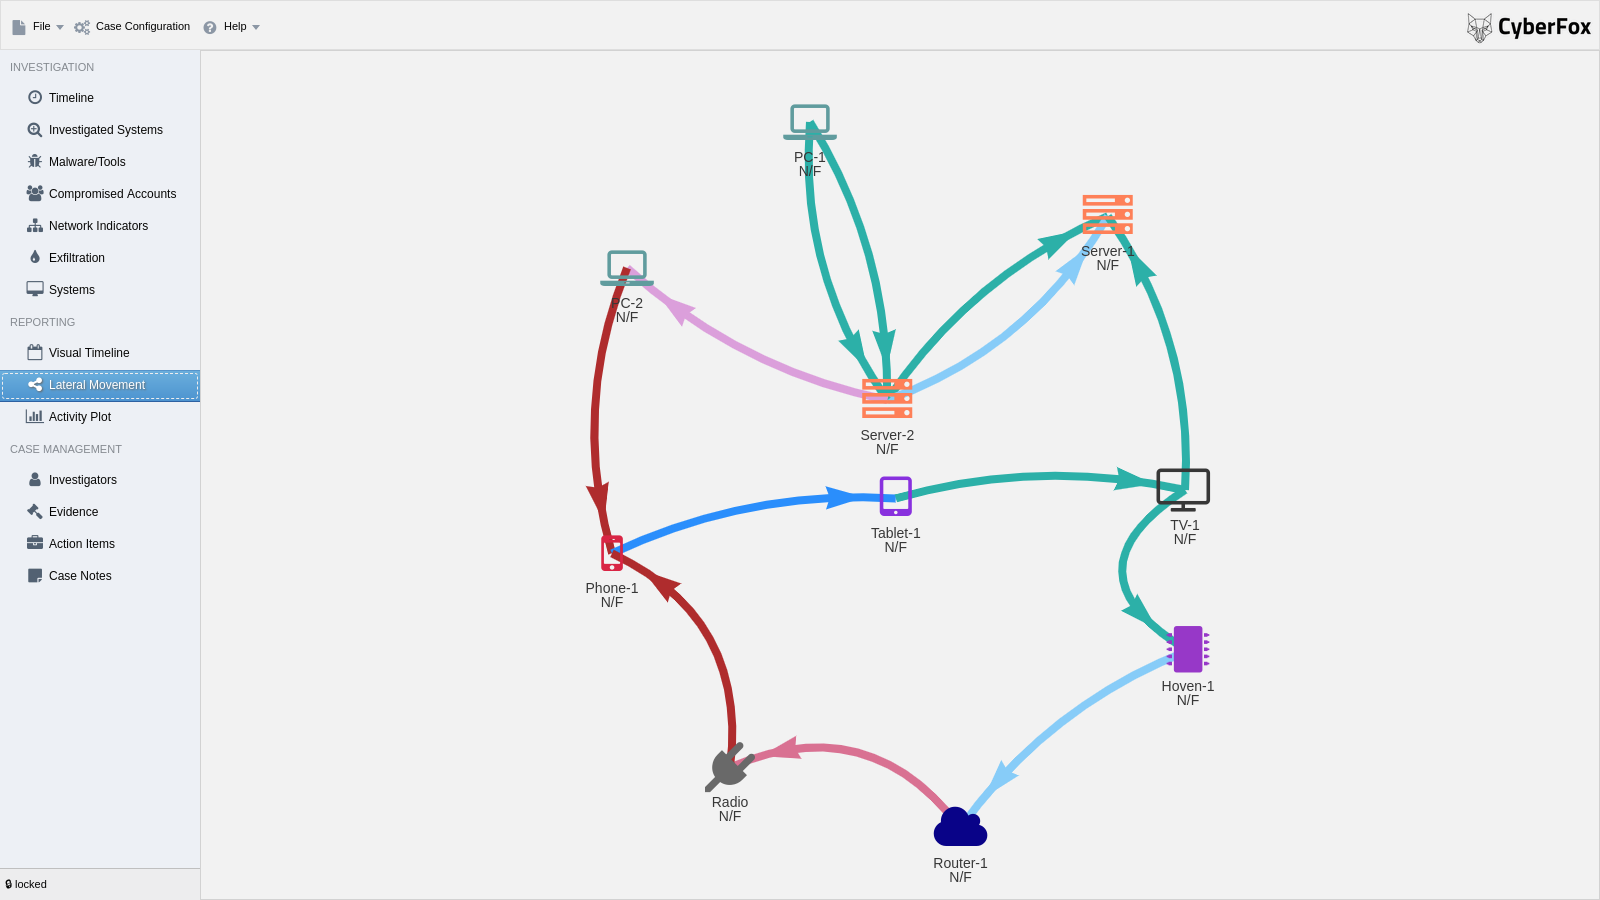
L'outil d'acquisition mémoire multiplateforme.
memory-forensicsforensicsdigital-forensics+1
1.0kil y a 11 mois
Aurora-Incident-Response preview

Aurora-Incident-Response

GitHubcyb3rfox/aurora-incident-response

Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
forensicsinformation-gatheringdigital-forensics+3
1.1kil y a 3 ans
imaginaryC2 preview

imaginaryC2

GitHubfelixweyne/imaginaryc2

Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
packet-sniffing-analysisdynamic-analysis-sandboxingforensics+5
446il y a 3 ans
Cybersecurity-Books preview

Cybersecurity-Books

GitHubzealraj/cybersecurity-books

Voici une collection impressionnante de livres de cybersécurité, pour la plupart bien connus et utiles, allant du niveau débutant au niveau expert,…
wi-fi-auditingreverse-engineeringweb-security+6
678il y a 4 ans
VolWeb preview

VolWeb

GitHubk1nd0ne/volweb

Une plateforme centralisée et améliorée d'analyse mémoire

ioc-managementmemory-forensicsforensics+5
538il y a 6 jours
dissect preview

dissect

GitHubfox-it/dissect

Dissect est un framework et un ensemble d'outils de criminalistique numérique et de réponse aux incidents qui vous permet d'accéder rapidement et…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kil y a 7 mois
RecuperaBit preview

RecuperaBit

GitHublazza/recuperabit

Un outil de reconstruction forensique de systèmes de fichiers.
disk-forensicsforensicsdata-recovery+1
624il y a 2 mois
Microsoft-Extractor-Suite preview

Microsoft-Extractor-Suite

GitHubinvictus-ir/microsoft-extractor-suite

Un module PowerShell pour l'acquisition de données depuis Microsoft 365 et Azure à des fins de réponse aux incidents et de cybersécurité.

information-gatheringdigital-forensicscloud-security+3
837il y a 3 mois
MemProcFS-Analyzer preview

MemProcFS-Analyzer

GitHublethal-forensics/memprocfs-analyzer

Automatise les flux de travail de forensique mémoire Windows et de DFIR avec MemProcFS : analyse YARA/ClamAV, détection d'anomalies de processus et…

memory-forensicsscripting-automationmalware-analysis+5
728il y a 1 mois
sudo_inject preview

sudo_inject

GitHubnongiach/sudo_inject

[Linux] Deux techniques d'élévation de privilèges abusant du token sudo

privilege-escalationexploitationpost-exploitation+4
730il y a 7 ans
Précédent1…678…34Suivant