
inception
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
privilege-escalationmemory-forensicsexploitation+6
1.6k
carmaa/inceptionInception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 t0pcyber/hawk
Outil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles
 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
 letsdefend/awesome-soc-analyst
Ressources utiles pour les analystes SOC et les candidats analystes SOC.
 andrewrathbun/dfirartifactmuseum
Le but de ce dépôt est d'archiver les artefacts de toutes les versions de différents OS et de les catégoriser par type. Cela aidera aux processus de…
 syvaidya/openstego
OpenStego est une application de stéganographie qui offre deux fonctionnalités : a) Dissimulation de données : elle peut cacher toute donnée dans un…
 zed-0xff/zsteg
détecter les données cachées par stéganographie dans les PNG et BMP
 ion-storm/sysmon-config
Configuration Sysmon ATT&CK avancée axée sur la détection du plus grand nombre de techniques par source de données dans MITRE ATT&CK, offrant une…
 adrecon/adrecon
Outil PowerShell qui extrait les artefacts Active Directory via LDAP ou ADWS et génère des rapports Excel pour l'audit, le DFIR et les tests…
 nightbringer21/fridump
Cross-platform memory dumper using Frida to extract accessible memory from iOS, Android, and Windows applications for forensic analysis and…
 omriher/captipper
Explorateur de trafic HTTP malveillant
 perkins-fund/malware-bible
Cours éducatifs gratuits en cybersécurité, rétro-ingénierie, analyse de logiciels malveillants et programmation, conçus pour élargir l'accès,…
 nowsecure/fsmon
Outil de surveillance de système de fichiers pour Linux/Android iOS/macOS
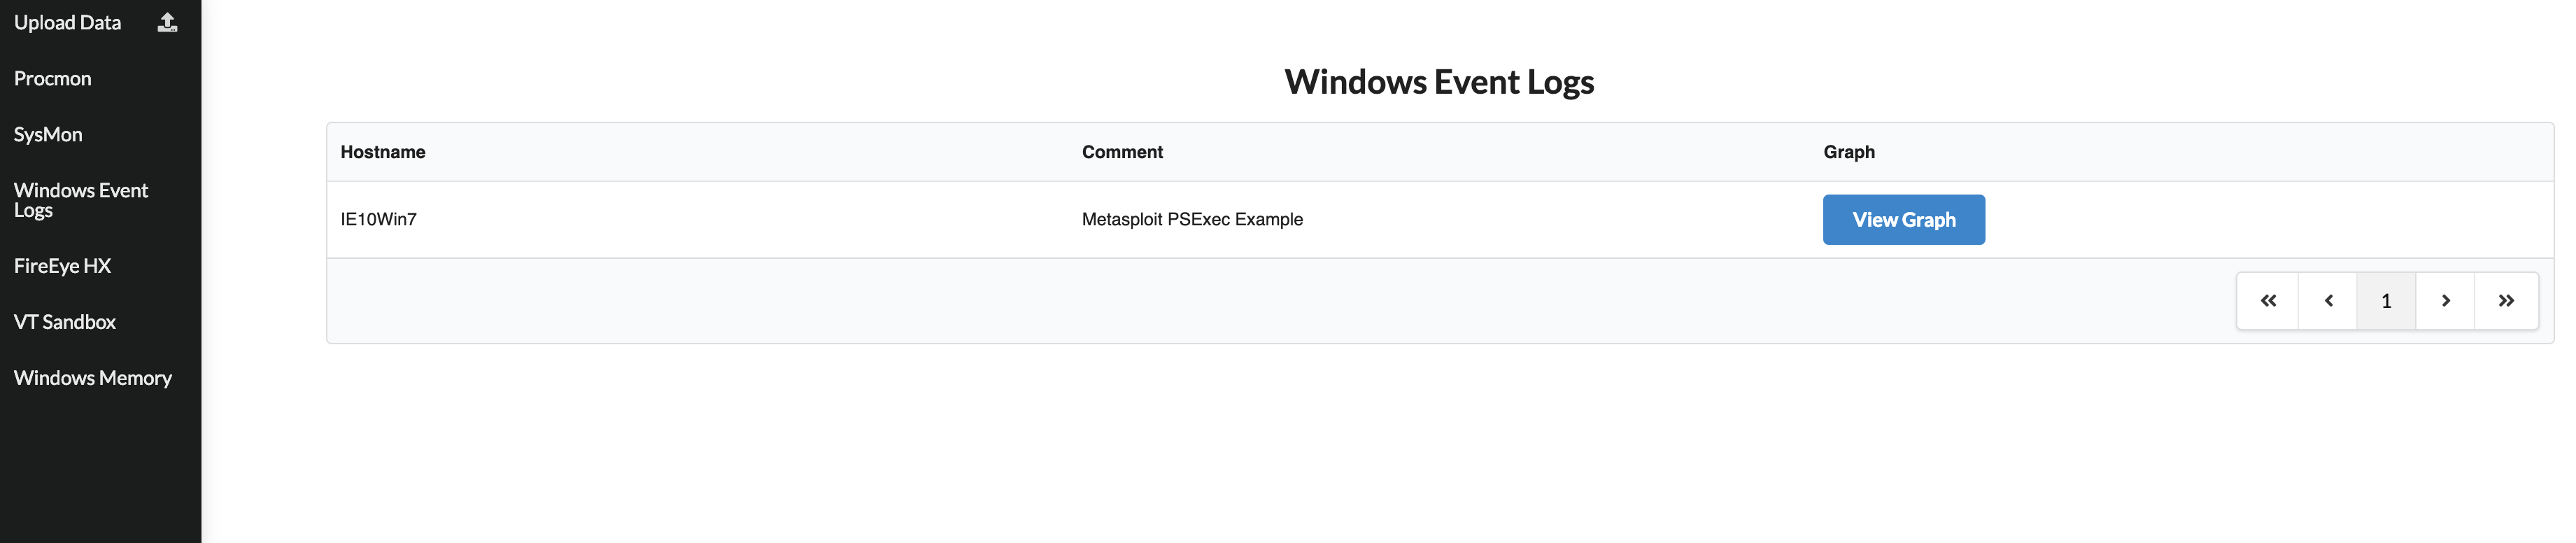 yampelo/beagle
Beagle est un outil de réponse aux incidents et de criminalistique numérique qui transforme les journaux de sécurité et les données en graphiques.
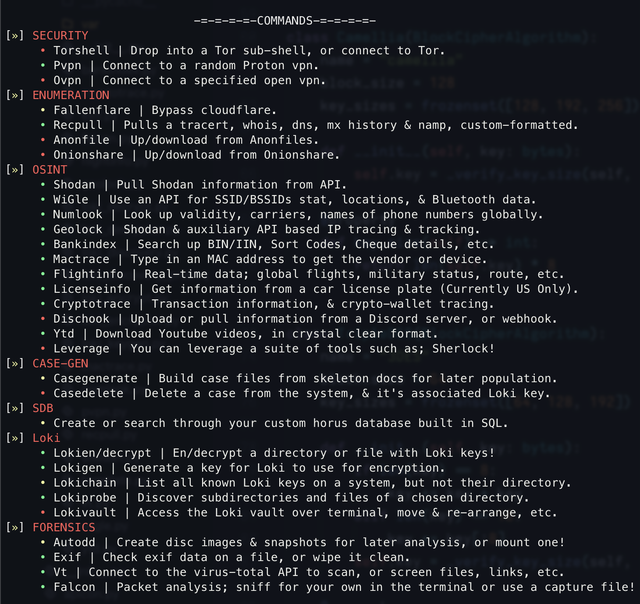 6abd/horus
Un outil d'OSINT / de criminalistique numérique développé en Python
 ddz/whatsapp-media-decrypt
Déchiffrer les fichiers multimédias chiffrés de WhatsApp (images, vidéos, audio, documents) à l'aide de clés multimédias extraites des bases de…
 sleuthkit/scalpel
Outil de carving et d'indexation de fichiers pour la criminalistique numérique, qui récupère des fichiers à partir d'images disque en se basant sur…