
Creds
 s3cur3th1ssh1t/creds
Quelques scripts et exécutables utiles pour le pentest et la forensique.
password-attackspost-exploitationdigital-forensics+1
1.2kil y a 1 mois
s3cur3th1ssh1t/credsQuelques scripts et exécutables utiles pour le pentest et la forensique.
 kiminewt/pyshark
Wrapper Python pour tshark, permettant l'analyse de paquets en Python à l'aide des dissecteurs de Wireshark.
 netlas-io/netlas-cookbook
Le but de ce guide est très simple : apprendre à toute personne intéressée par la cybersécurité, quel que soit son niveau de connaissances, à tirer…
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
 nikaiw/vmkatz
Extract Windows credentials directly from VM memory snapshots and virtual disks
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 eldavoo/wa-crypt-tools
Gérer les fichiers WhatsApp .crypt12, .crypt14 et .crypt15.
 jtsylve/lime
Module noyau pour l'acquisition de mémoire volatile sur des appareils Linux et Android, produisant des captures fiables sur le plan forensique, vers…
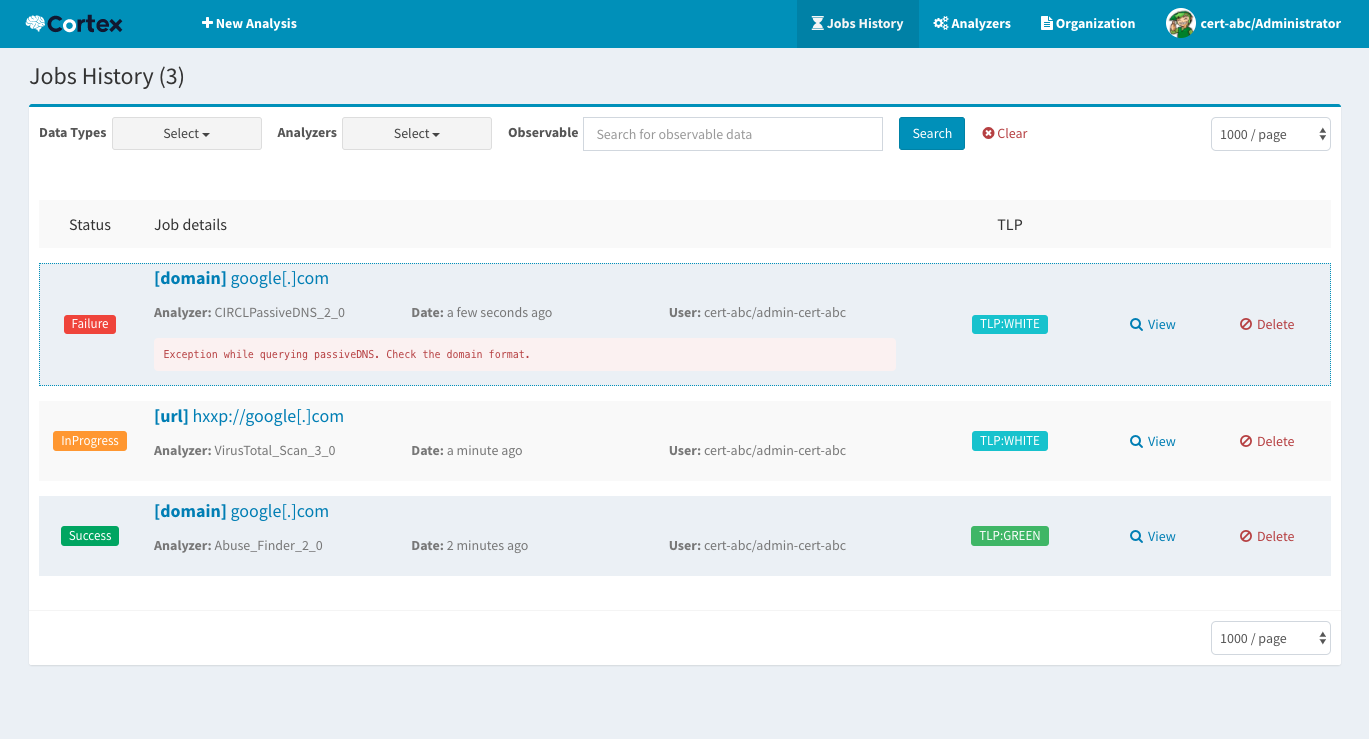 thehive-project/cortex
Cortex : un puissant moteur d'analyse des observables et de réponse active
 google/turbinia
Automatisation et passage à l'échelle des outils de criminalistique numérique
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 microsoft/avml
Outil portable d'acquisition de la RAM sous Linux pour la forensique et la réponse aux incidents, capturant des images compatibles LiME avec…
 emalderson/thephish
ThePhish : un outil automatisé d'analyse d'e-mails de phishing
 simsong/tcpflow
Démultiplexeur de paquets TCP/IP. Télécharger depuis :
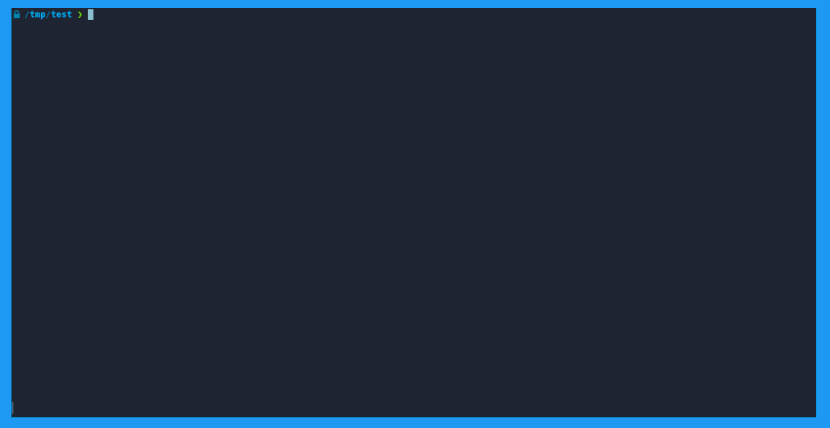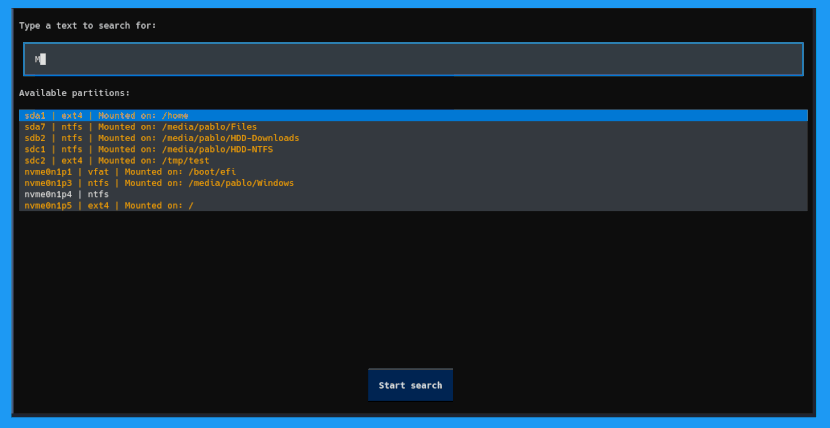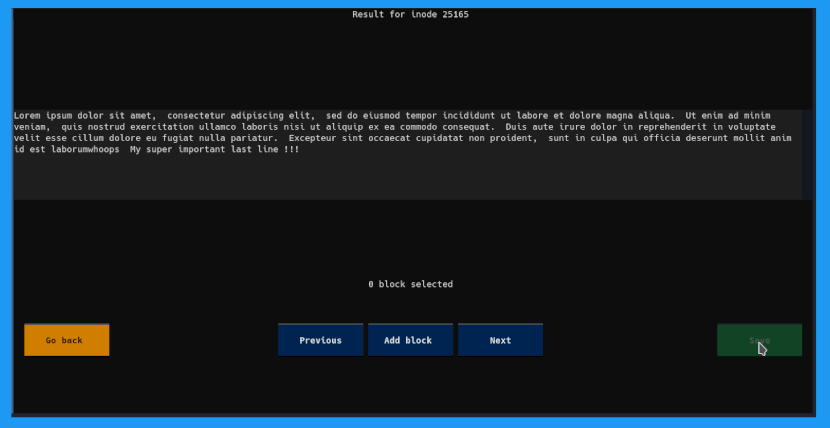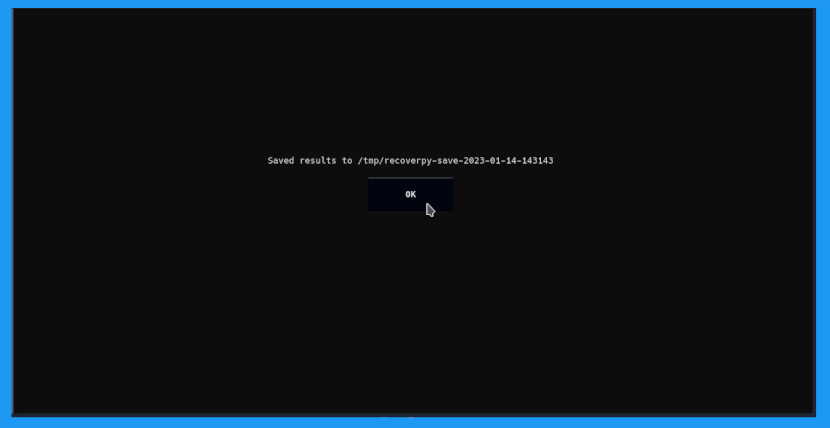 pablolec/recoverpy
Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
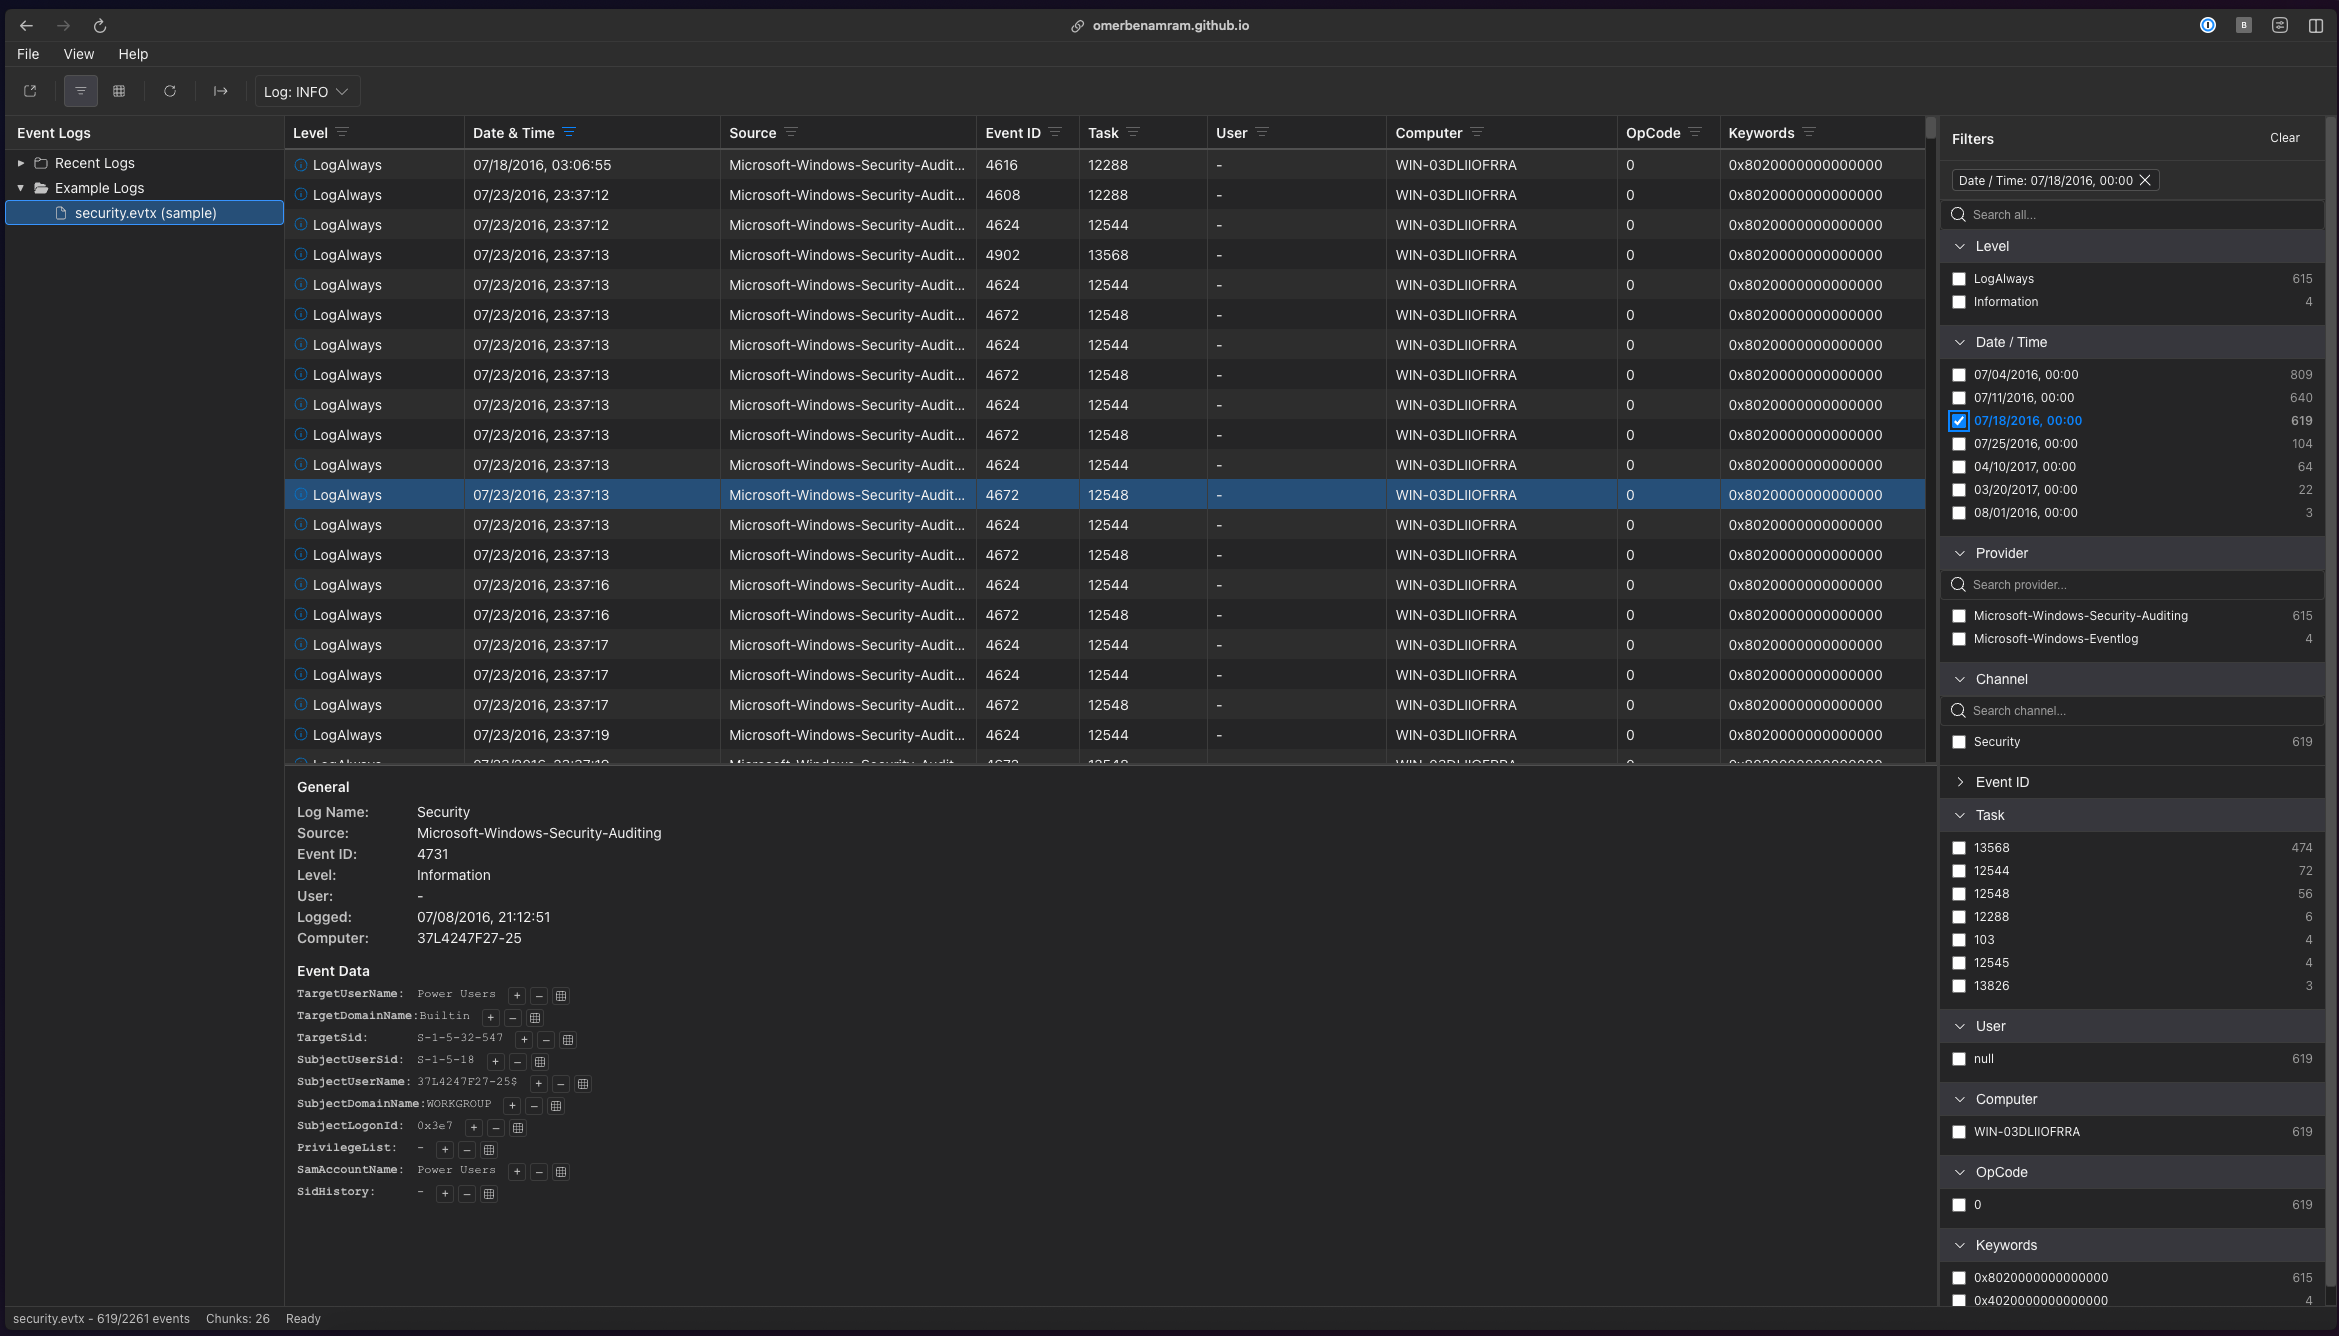 omerbenamram/evtx
Un analyseur rapide (et sûr) pour le format de journal d'événements XML Windows (EVTX)
 otrf/security-datasets
Rejeu d'événements de sécurité
 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…