
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
605 résultats
rekall preview
Archived

rekall

GitHubgoogle/rekall

Rekall — Cadre d’analyse forensique de la mémoire

memory-forensicsreverse-engineeringforensics+3
2.0k
il y a 5 ans
osxcollector preview
Archived

osxcollector

GitHubyelparchive/osxcollector

Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
disk-forensicsosintmemory-forensics+3
1.9kil y a 7 ans
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

Sandbox de rétro-ingénierie scriptable en Python, un framework d'instrumentation et d'inspection de machines virtuelles basé sur QEMU
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7kil y a 2 ans
pe_tree preview
Archived

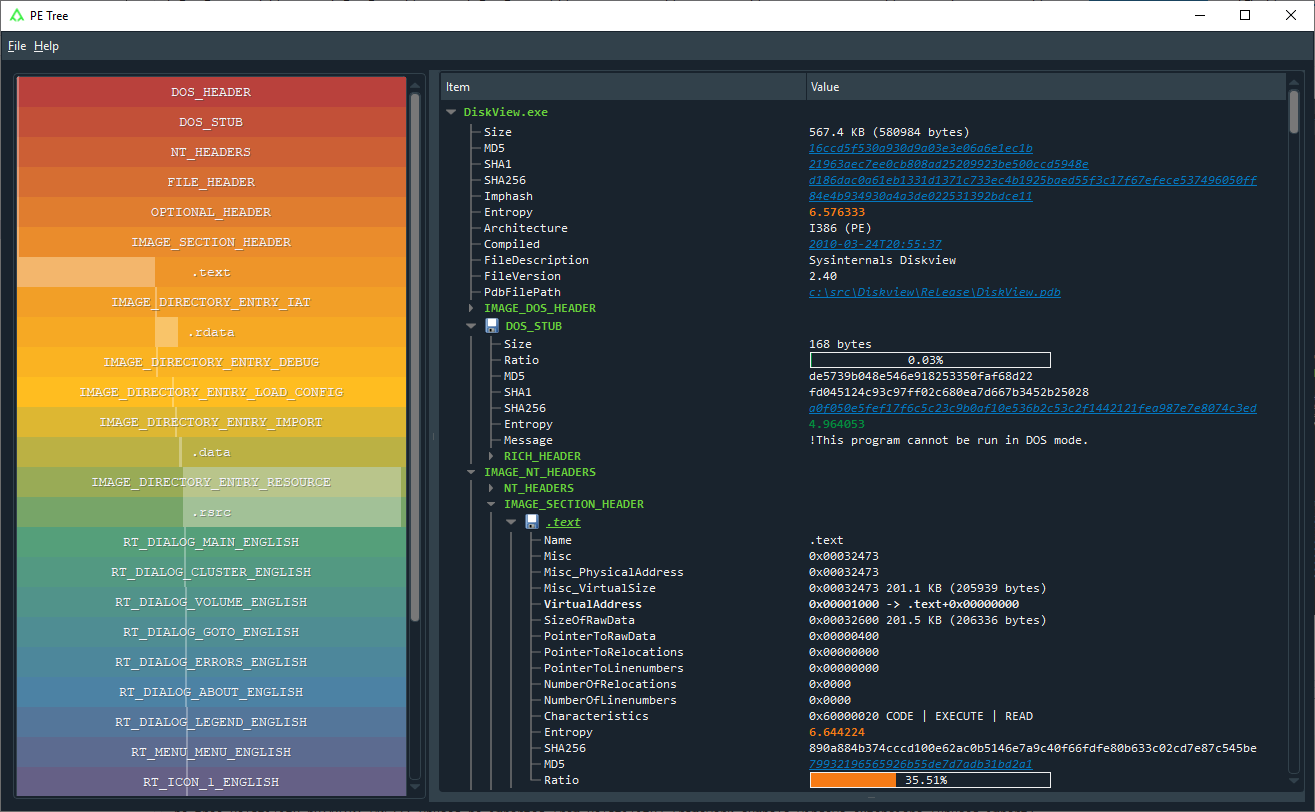
pe_tree

GitHubblackberry/pe_tree

Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kil y a 4 ans
ThreatPursuit-VM preview
Archived

ThreatPursuit-VM

GitHubmandiant/threatpursuit-vm

Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…
osintvulnerability-analysisinformation-gathering+8
1.3kil y a 3 ans
mig preview
Archived

mig

GitHubmozilla/mig

Forensique numérique distribuée et en temps réel à la vitesse du cloud.
disk-forensicsmemory-forensicsvulnerability-analysis+6
1.2kil y a 7 ans
usbrip preview
Archived

usbrip

GitHubsnovvcrash/usbrip

Suivi de l'historique des événements USB sous GNU/Linux

forensicsdigital-forensicsthreat-intelligence+2
1.2kil y a 4 ans
LSB-Steganography preview
Archived

LSB-Steganography

GitHubrobindavid/lsb-steganography

Programme Python pour stéganographier des fichiers dans des images en utilisant le bit de poids le plus faible.
encryption-decryption-toolsdata-exfiltrationforensics+3
957il y a 4 ans
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

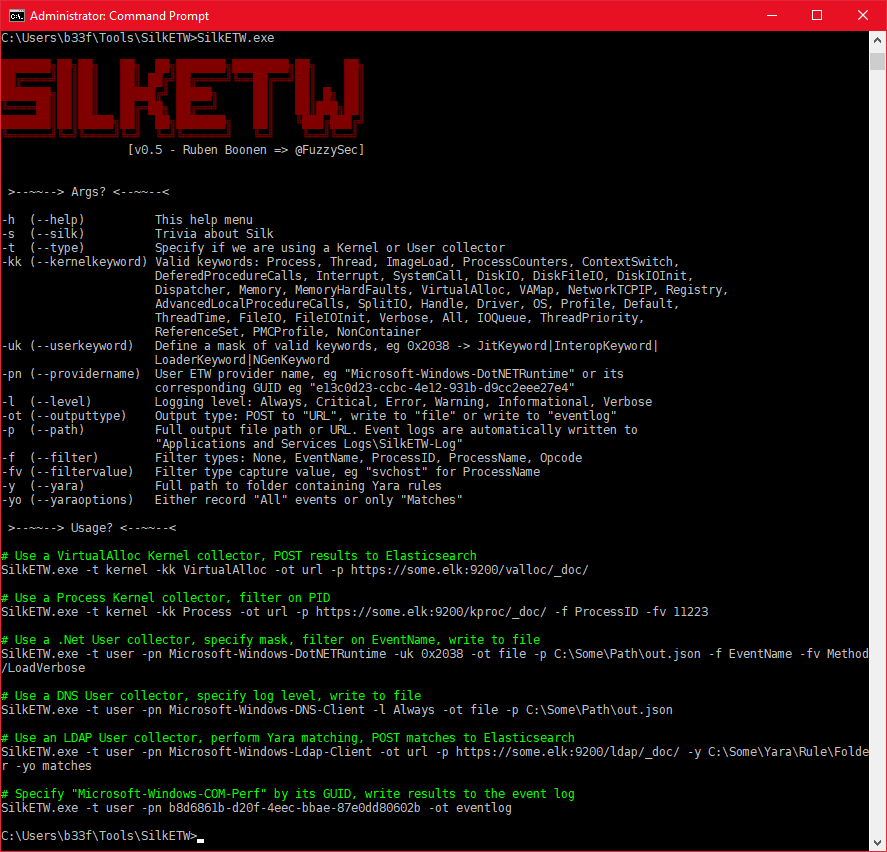
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…

defensive-toolsmemory-forensicsforensics+8
852il y a 3 ans
grapl preview
Archived

grapl

GitHubgrapl-security/grapl

Plateforme graphique pour la détection et la réponse
reconnaissancethreat-feeds-aggregatorsforensics+8
699il y a 3 ans
Mandiant-Azure-AD-Investigator preview
Archived

Mandiant-Azure-AD-Investigator

GitHubmandiant/mandiant-azure-ad-investigator

Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…

digital-forensicscloud-securitythreat-intelligence+4
650il y a 3 ans
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…

password-crackingreconnaissancedata-exfiltration+8
558il y a 9 mois
linux-explorer preview
Archived

linux-explorer

GitHubintezer/linux-explorer

Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
osintmemory-forensicsvulnerability-analysis+7
405il y a 2 ans
android-forensics preview
Archived

android-forensics

GitHubnowsecure/android-forensics

Application et framework open source de criminalistique Android
android-securityforensicsmobile-forensics+2
397il y a 11 ans
dfir-toolkit preview
Archived

dfir-toolkit

GitHubdfir-dd/dfir-toolkit

Outils CLI pour l'investigation forensique des artefacts Windows

disk-forensicsforensicsdigital-forensics+2
355il y a 1 an
keyfinder preview
Archived

keyfinder

GitHubcertcc/keyfinder

Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.

android-securityencryption-decryption-toolsvulnerability-analysis+4
278il y a 3 ans
varc preview
Archived

varc

GitHubcado-security/varc

Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…

container-securitymemory-forensicsforensics+3
254il y a 1 an
DAMM preview
Archived

DAMM

GitHub504ensicslabs/damm

Analyse différentielle des logiciels malveillants en mémoire

memory-forensicsvulnerability-analysisforensics+3
215il y a 9 ans
Précédent1…323334Suivant