Openssl_G2.5_CVE-2014-8275

Bibliothèque de cryptographie à usage général et boîte à outils SSL/TLS implémentant des chiffrements, des condensés, des algorithmes à clé publique…

Bibliothèque de cryptographie à usage général et boîte à outils SSL/TLS implémentant des chiffrements, des condensés, des algorithmes à clé publique…

Mes notes DFIR sur la vulnérabilité CVE-2019-19781 de Citrix ADC NetScaler.

Analyse les journaux IIS Windows à la recherche de signes de CVE-2025-53770 & CVE-2025-53771

SkypeACLKeyGen.exe analysis for hacking team

🔬 Cahier Jupyter pour aider à automatiser une partie de l'analyse forensique liée aux Citrix Netscalers compromis via CVE-2019-19781

Extrait et exporte les informations de certificat des fichiers PE signés numériquement en utilisant Python et pefile, permettant l'analyse forensique…

Vérifiez si votre pare-feu Palo Alto a été compromis en exécutant un script contre le support bundle.

d

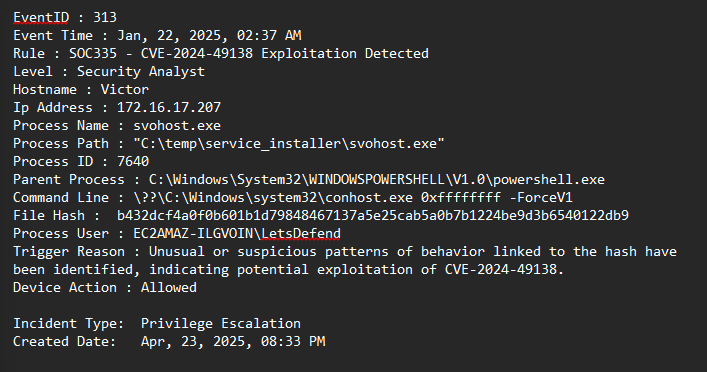
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.

Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…

Extrait et déchiffre les charges utiles internes des échantillons de l'obfuscateur Donut en détectant les signatures de shellcode du loader, en…

Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…

Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…

Extrait les secrets LSA et les clés DPAPI des ruches du registre Windows via des copies shadow VSS existantes ou nouvellement créées, avec un parseur…

Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.

Ensemble de règles Linux Auditd suivant les bonnes pratiques, avec 14 956 règles mappées à MITRE ATT&CK, un rôle de déploiement Ansible et des outils…

Analyseur GUI pour l'exploration approfondie des fichiers PDF. Détectez les charges utiles malveillantes, comprenez les relations entre objets et…

Un framework avancé de forensic mémoire