
ramnit_traffic_parser
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
packet-sniffing-analysisnetwork-forensicsforensics+3
4
nao-sec/ramnit_traffic_parserAnalyse du trafic de Ramnit
 go-lanz/persistnux
Outil de détection de persistance Linux basé sur Bash pour les enquêtes DFIR. Analyse 15+ mécanismes de persistance (systemd, cron, modules noyau,…
 synacktiv/forensic-msvpn
Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Détection et remédiation en une seule passe pour les serveurs cPanel/WHM compromis via CVE-2026-41940, incluant les vérifications IOC, le nettoyage…
 salaheldinfikri/kalim_backdoor
Kalim backdooe Rapport sur les logiciels malveillants
 jconeby/elastic-peak-dashboards
Tableaux de bord PEAK Baseline Threat Hunt pour Security Onion 3.0 — couvrant DNS, HTTP, TLS, SMB, Kerberos, SSH, RDP, DCE/RPC, LDAP, Modbus, DNP3,…
 destiny-creates/goxlr-malware-family
Analyse de malware du domaine goxlr.net
 dobybaxter127/nimbus-vestige
Un moteur de reconstruction forensique pour la réponse aux incidents cloud et d'identité.
 ahmed-tarek22752/rce-cve-2017-0199-detection-analysis
This repository contains a full blue-team malware analysis of a real malicious DOCX exploiting CVE-2017-0199. The lab includes sandbox execution,…
 lukeslp/redtail-ioc
Des IOC et une checklist de triage en lecture seule issue d'une compromission root Linux réelle : RedTail miner, persistance XorDDoS, MoneroOcean…
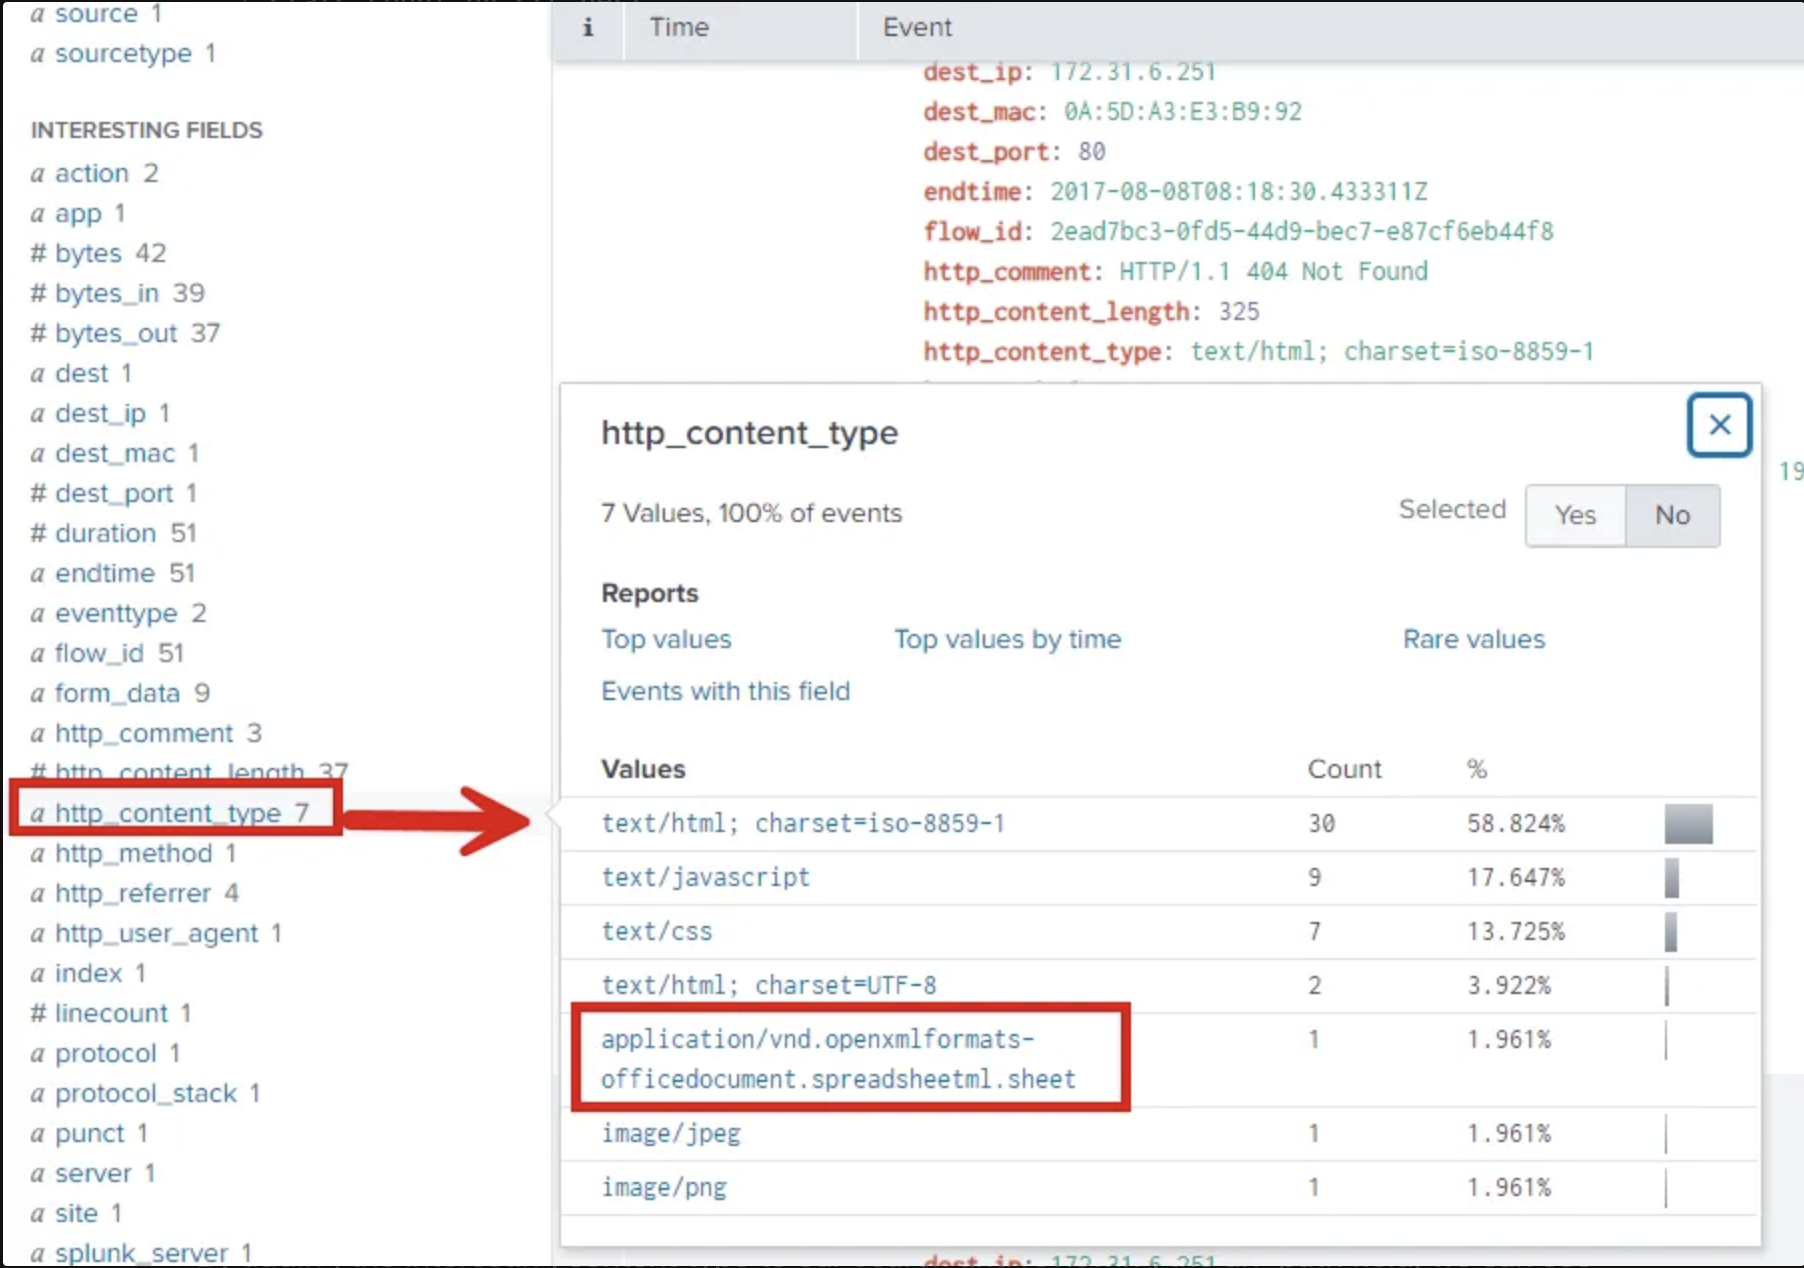 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
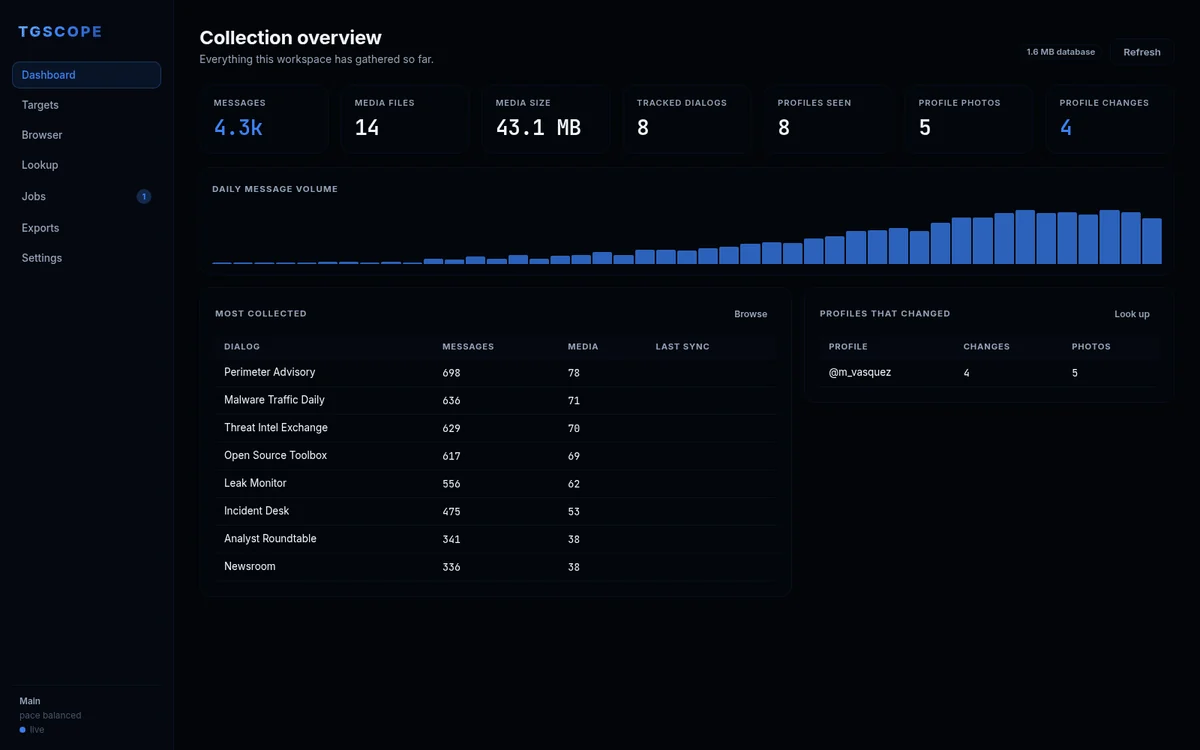 itsmoorgrove/tgscope
Telegram OSINT, scraping and archival as a local web app. Multi-account collection, profile lookup with historic photos and change diffs, ten export…
 adham504/sentinelthread-forensics
Plateforme de triage forensique Windows haute vitesse qui orchestre le moteur Hayabusa pour transformer les journaux EVTX bruts en chronologies de…
 onsec-fr/cve-2019-19781-forensic
Script forensique automatisé à la recherche de cve-2019-19781
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
JetBrains TeamCity On-Premises CVE-2026-63077 Guide d'urgence de durcissement et d'application des correctifs
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
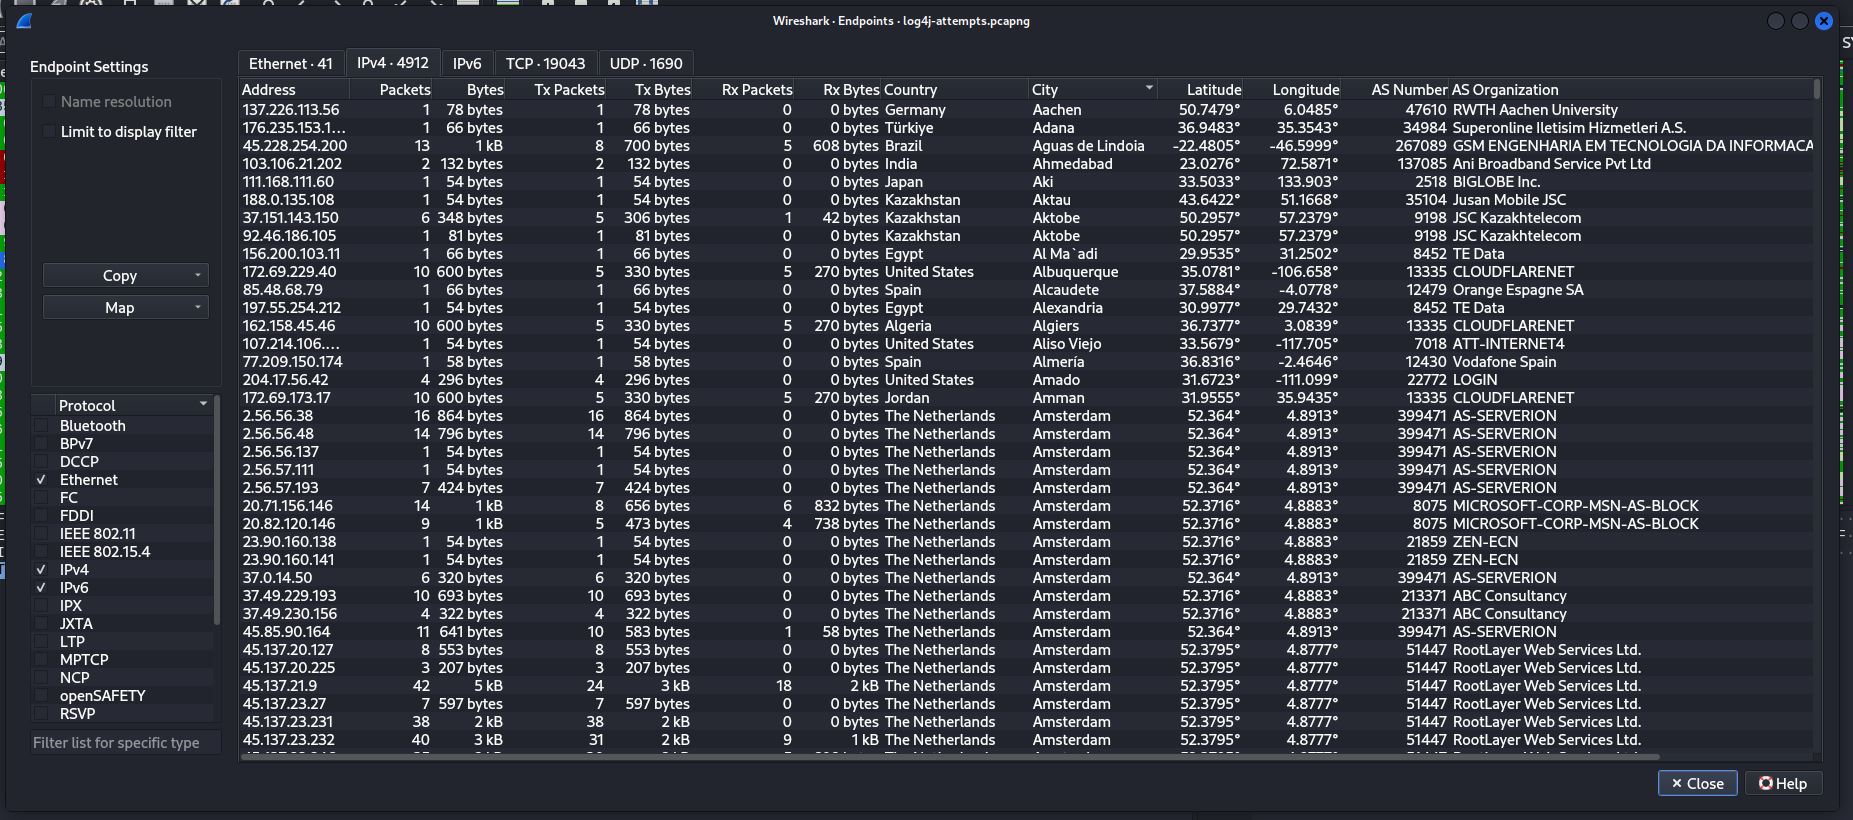 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…