
unredacter
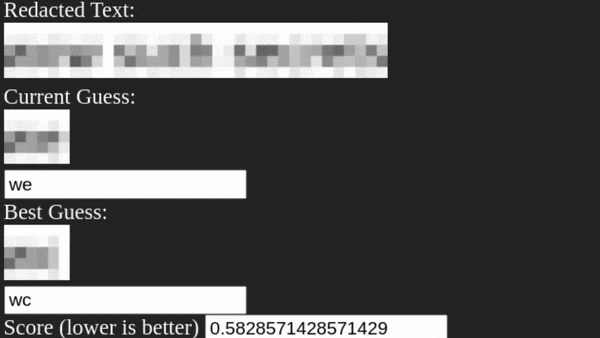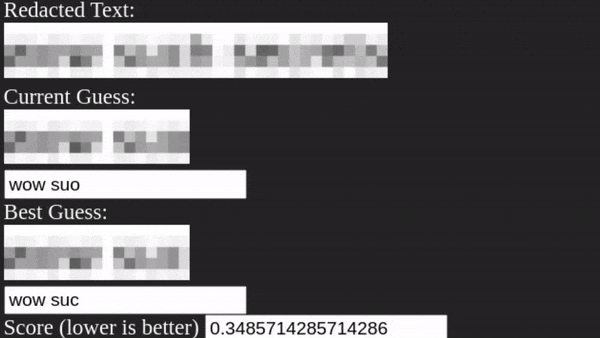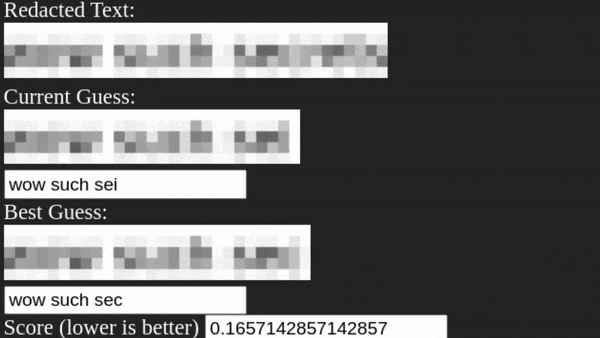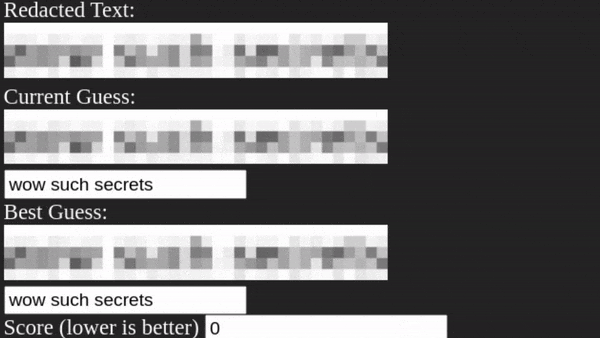
 bishopfox/unredacter
Ne jamais, jamais, jamais utiliser la pixellisation comme technique de masquage.
vulnerability-analysisinformation-gatheringdigital-forensics+4
8.4k
bishopfox/unredacterNe jamais, jamais, jamais utiliser la pixellisation comme technique de masquage.
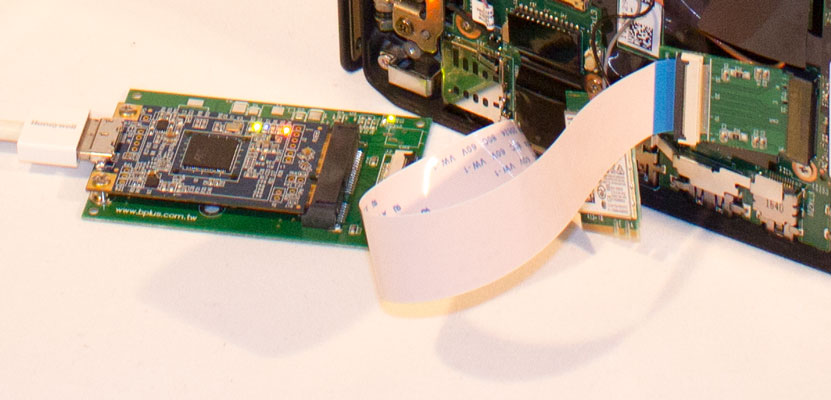 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
 volatilityfoundation/volatility3
Cadre avancé pour extraire des artefacts numériques à partir d'échantillons de mémoire volatile (RAM), permettant une analyse forensique approfondie…
 clong/detectionlab
Automatisez la création d'un environnement de laboratoire complet avec des outils de sécurité et les meilleures pratiques de journalisation.
 velocidex/velociraptor
Creuser plus profond....
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 rizinorg/rizin
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande.
 sleuthkit/sleuthkit
Bibliothèque forensique et boîte à outils CLI pour analyser des images de disques et de systèmes de fichiers, récupérer des données supprimées,…
 google/timesketch
Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…

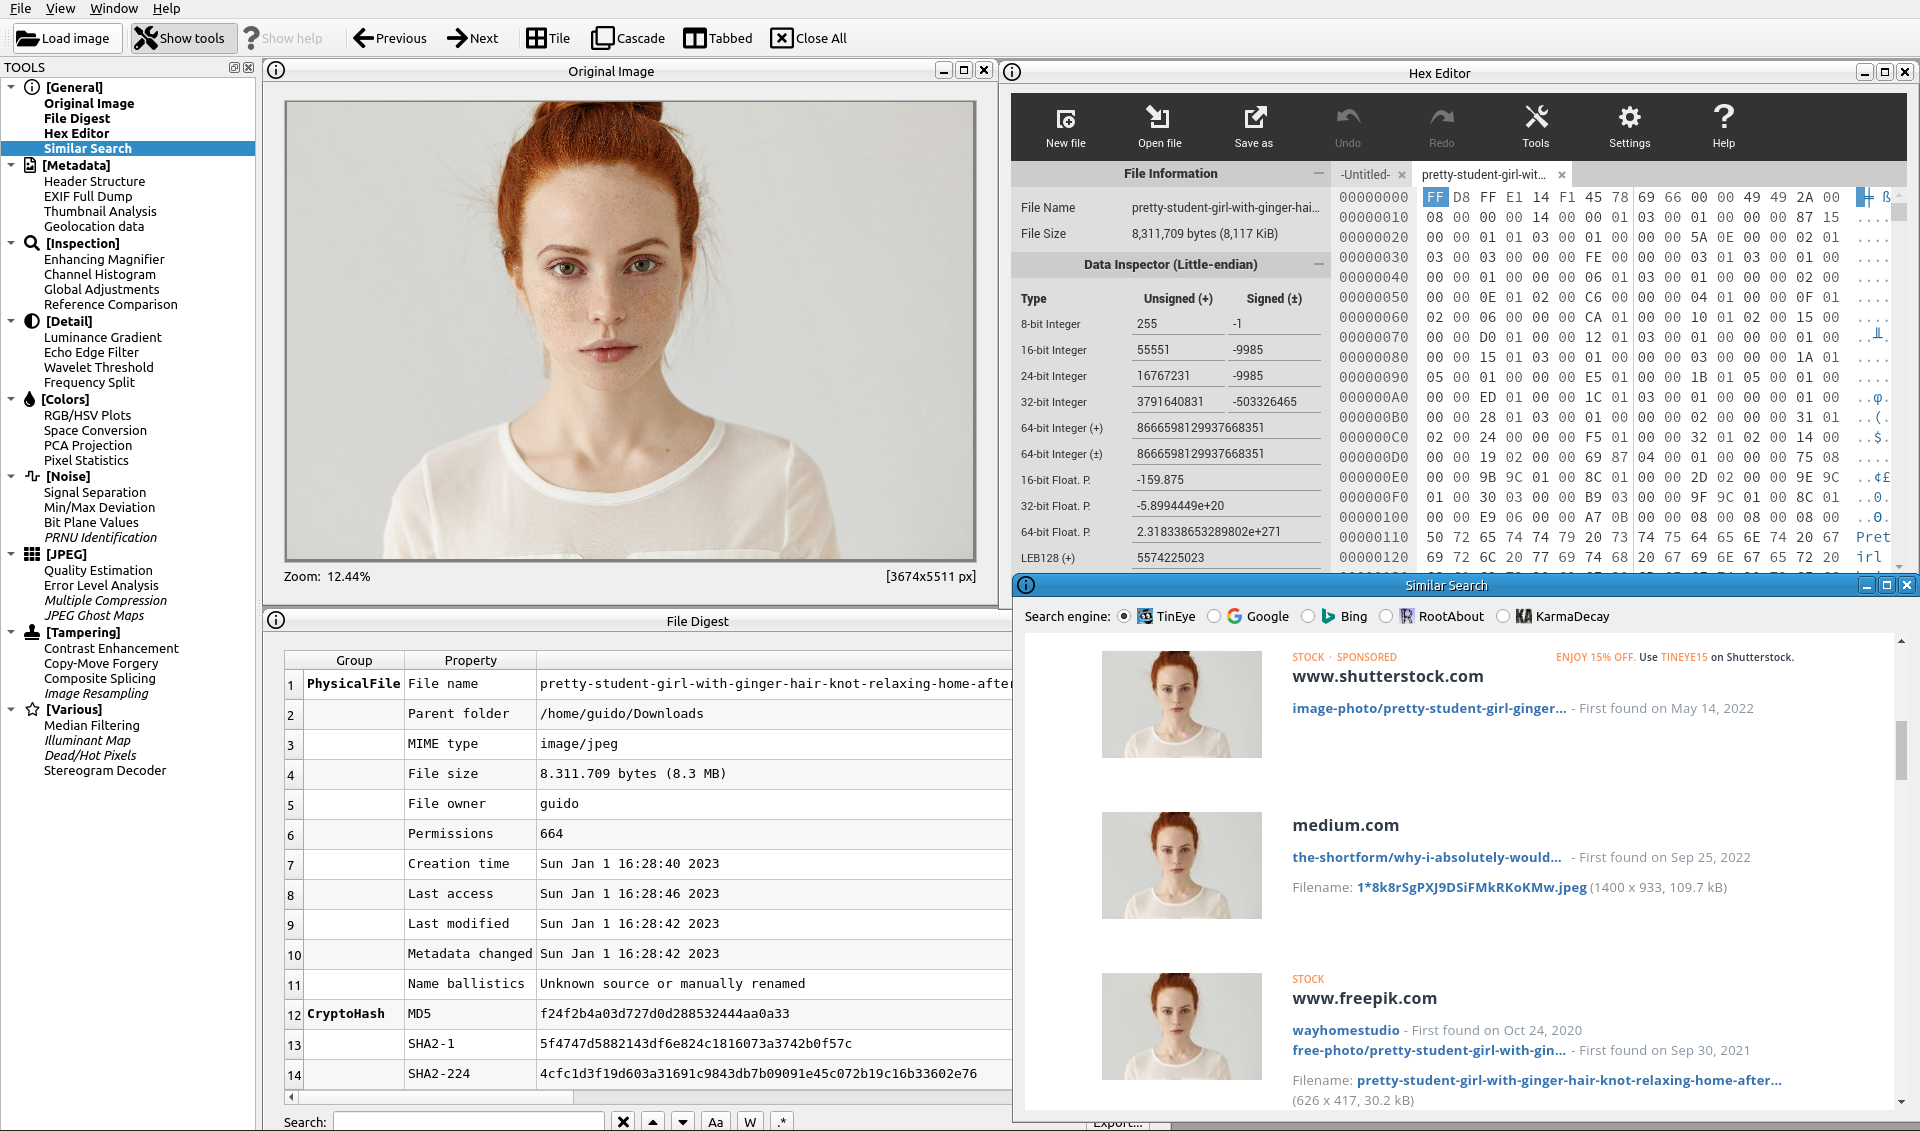 guidobartoli/sherloq
Une suite d'outils open-source pour l'investigation numérique d'images.
 wiltodelta/remove-ai-watermarks
Remove visible and invisible AI watermarks and provenance metadata from images and video. Python library and CLI for SynthID, C2PA, EXIF, IPTC, XMP,…
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 hephaest0s/usbkill
« usbkill » est un interrupteur d'arrêt anti-forensique qui attend un changement sur vos ports USB puis éteint immédiatement votre ordinateur.
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…