

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
606 résultats
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) aide à rassembler rapidement des preuves médico-légales à partir d'appareils Android, afin d'identifier des…
android-securityforensicsmobile-forensics+4
230
il y a 1 mois
iocextract preview

iocextract

GitHubpedramamini/iocextract

Extracteur d'Indicateur de Compromis (IOC) Désactivé.

ioc-managementosintthreat-feeds-aggregators+5
584il y a 2 ans
guasap-whatsapp-foresincs-tool preview

guasap-whatsapp-foresincs-tool

GitHubquantika14/guasap-whatsapp-foresincs-tool

Outil forensique WhatsApp

forensicsmobile-forensicsdata-recovery+1
176il y a 2 mois
Skadi preview

Skadi

GitHuborlikoski/skadi

Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
disk-forensicsosintmemory-forensics+9
517il y a 3 ans
ThreatHunting-Keywords preview

ThreatHunting-Keywords

GitHubmthcht/threathunting-keywords

Awesome list de mots-clés et d'artefacts pour les sessions de Threat Hunting
defensive-toolsdigital-forensicsthreat-intelligence+3
669il y a 1 an
no-gdid preview

no-gdid

GitHubkorben00/no-gdid

Lisez, comprenez et neutralisez l'identifiant de périphérique GDID de Windows (l'ID qui a permis de tracer un hacker à travers un VPN). Vérifié sur…
defensive-toolsconfiguration-auditinginformation-gathering+2
278il y a 2 mois
analyzer preview

analyzer

GitHubqeeqbox/analyzer

Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
ioc-managementosintstatic-analysis+8
320il y a 2 ans
ics-forensics-tools preview

ics-forensics-tools

GitHubmicrosoft/ics-forensics-tools

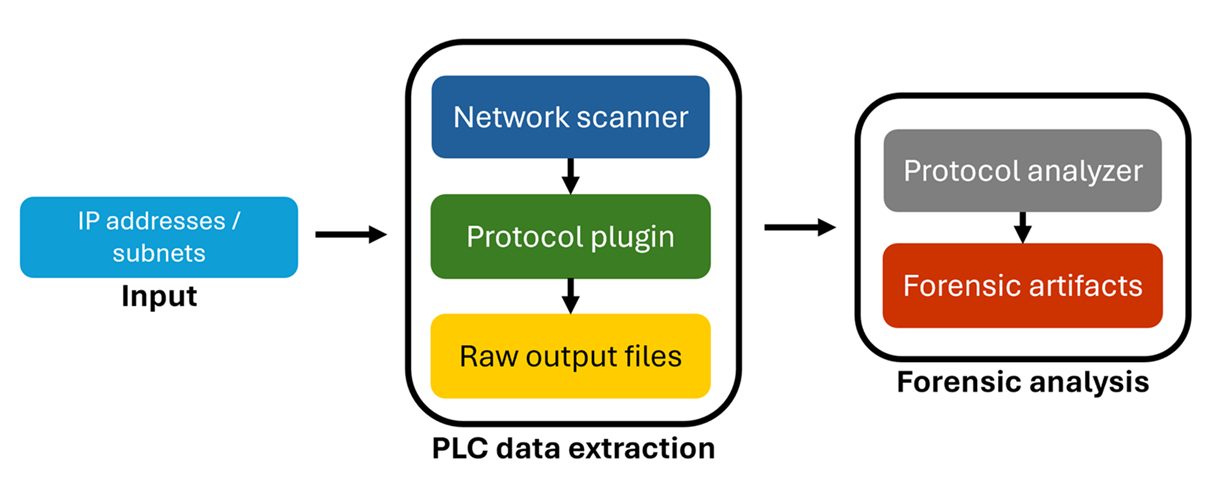
Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…
vulnerability-analysisscada-ics-securityforensics+2
371il y a 1 an
aftermath preview

aftermath

GitHubjamf/aftermath

Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
memory-forensicsforensicsdigital-forensics+3
594il y a 1 an
Volumiser preview

Volumiser

GitHubccob/volumiser

Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
disk-forensicsdata-exfiltrationpost-exploitation+3
437il y a 1 an
libvmdk preview

libvmdk

GitHublibyal/libvmdk

Bibliothèque et outils pour accéder au format VMware Virtual Disk (VMDK)
disk-forensicsdata-recoverydigital-forensics
187il y a 11 jours
swap_digger preview

swap_digger

GitHubsevagas/swap_digger

Automatise l'analyse du swap Linux pour extraire les identifiants utilisateur, les données de formulaires web, les clés WiFi et l'authentification…

password-crackingforensicsinformation-gathering+2
537il y a 5 ans
DroneXtract preview

DroneXtract

GitHubang13t/dronextract

Suite de criminalistique numérique pour drones DJI qui analyse les fichiers de télémétrie, extrait des données cachées via stéganographie, visualise…
forensicssteganographydata-recovery+3
363il y a 3 ans
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.

ioc-managementmemory-forensicsnetwork-forensics+7
321il y a 4 mois
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Guide organisé pour devenir analyste en malware, couvrant les connaissances essentielles, l'ingénierie inverse, les outils d'analyse et…

memory-forensicsreverse-engineeringmalware-analysis+7
283il y a 27 jours
Awesome-BEC preview

Awesome-BEC

GitHubrandomaccess3/awesome-bec

Référentiel d'informations offensives et défensives pour les investigations de compromission de messagerie professionnelle (Business Email Compromise)
phishing-toolsdigital-forensicscloud-security+7
278il y a 3 mois
Android-Forensics-References preview

Android-Forensics-References

GitHubrealitynet/android-forensics-references

Référence organisée d'artefacts forensiques Android et de chemins de logs, avec des liens vers des writeups de CTF, des articles de recherche et des…

mobile-forensicsdigital-forensicsctf+4
358il y a 1 an
SwishDbgExt preview

SwishDbgExt

GitHubmagnetforensics/swishdbgext

Extension de débogage pour la réponse aux incidents et la criminalistique numérique

memory-forensicsreverse-engineeringdebuggers+3
401il y a 7 ans
Précédent1…101112…34Suivant